


WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

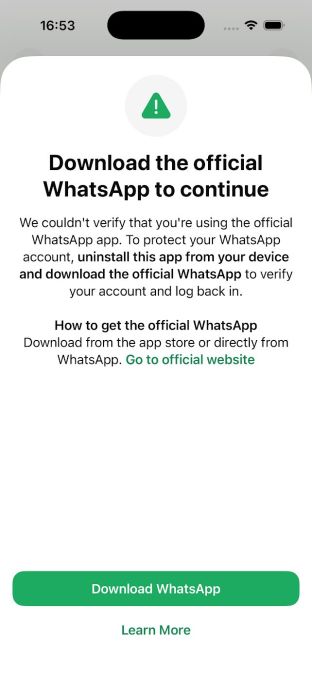
WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) предупредил ряд пользователей об установке поддельной версии мессенджера для iPhone, внутри которой был шпионский софт. Корпорация прямо связала эту историю с итальянским разработчиком SIO и заявила, что уже разлогинила затронутых пользователей и порекомендовала поставить официальный клиент WhatsApp.

История здесь не о взломе самого App Store, а о поддельном неофициальном клиенте, уточнили разработчики.

В WhatsApp пока не раскрывают, кто именно оказался среди затронутых пользователей, поэтому неизвестно, были ли там журналисты, активисты или другие знаковые деятели. Но сама формулировка компании показывает, что атака была адресной, а не массовой.


По данным СМИ, за этой схемой стоит SIO — итальянская компания, разрабатывающая шпионский софт для государственных заказчиков через дочернюю структуру ASIGINT. WhatsApp уже собирается направить этой фирме официальное юридическое требование прекратить подобную деятельность.

Для SIO это уже не первый такой сюжет. Ещё раньше журналисты связывали компанию с серией вредоносных Android-приложений, в том числе с фейковыми версиями WhatsApp и поддельными инструментами поддержки мобильных операторов. Тогда исследователи называли используемое ПО именем Spyrtacus.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru