


WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

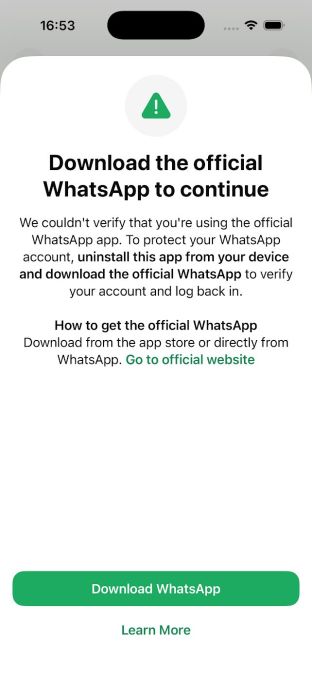
WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) предупредил ряд пользователей об установке поддельной версии мессенджера для iPhone, внутри которой был шпионский софт. Корпорация прямо связала эту историю с итальянским разработчиком SIO и заявила, что уже разлогинила затронутых пользователей и порекомендовала поставить официальный клиент WhatsApp.

История здесь не о взломе самого App Store, а о поддельном неофициальном клиенте, уточнили разработчики.

В WhatsApp пока не раскрывают, кто именно оказался среди затронутых пользователей, поэтому неизвестно, были ли там журналисты, активисты или другие знаковые деятели. Но сама формулировка компании показывает, что атака была адресной, а не массовой.


По данным СМИ, за этой схемой стоит SIO — итальянская компания, разрабатывающая шпионский софт для государственных заказчиков через дочернюю структуру ASIGINT. WhatsApp уже собирается направить этой фирме официальное юридическое требование прекратить подобную деятельность.

Для SIO это уже не первый такой сюжет. Ещё раньше журналисты связывали компанию с серией вредоносных Android-приложений, в том числе с фейковыми версиями WhatsApp и поддельными инструментами поддержки мобильных операторов. Тогда исследователи называли используемое ПО именем Spyrtacus.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru