


Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

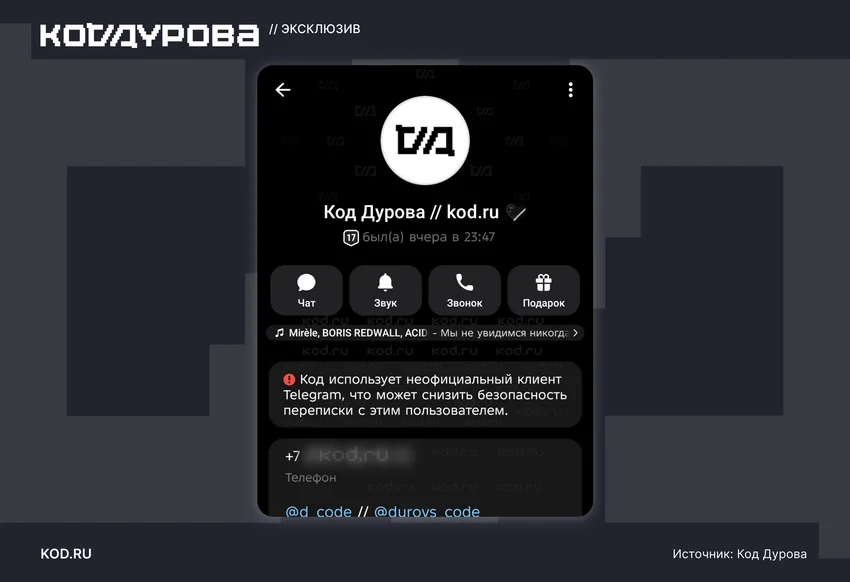
Администрация Telegram анонсировала появление уведомлений о том, что собеседник использует неофициальный клиент. Такое сообщение будет сопровождаться предупреждением о потенциальных рисках для безопасности и конфиденциальности переписки.

О нововведении сообщил портал «Код Дурова» со ссылкой на администрацию мессенджера.

Уведомление будет выглядеть так: «[Пользователь] использует неофициальный клиент Telegram, что может снизить безопасность переписки с этим пользователем». Сейчас функция с таким предупреждением проходит закрытое тестирование.

В администрации Telegram заявили, что это нововведение стало ответом на рост популярности альтернативных клиентов, в частности Telega от российской компании «Даль». Авторы приложения называли его полностью независимой разработкой и отрицали связь с холдингом VK. Разработчики также утверждали, что используют все API и механизмы защиты оригинального Telegram.

Тем не менее результаты независимого исследования безопасности Telega оказались, мягко говоря, неоднозначными. В приложении используется альтернативный ключ шифрования, который задействуют серверы Telega. Это даёт основания опасаться возможного стороннего вмешательства и атак типа «человек посередине».

Кроме того, в клиенте отключены некоторые защитные механизмы, что потенциально создаёт риск компрометации старой переписки. Также фактически отключены секретные чаты. Помимо этого, обнаружены признаки механизмов сторонней модерации и фильтрации.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru