


Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

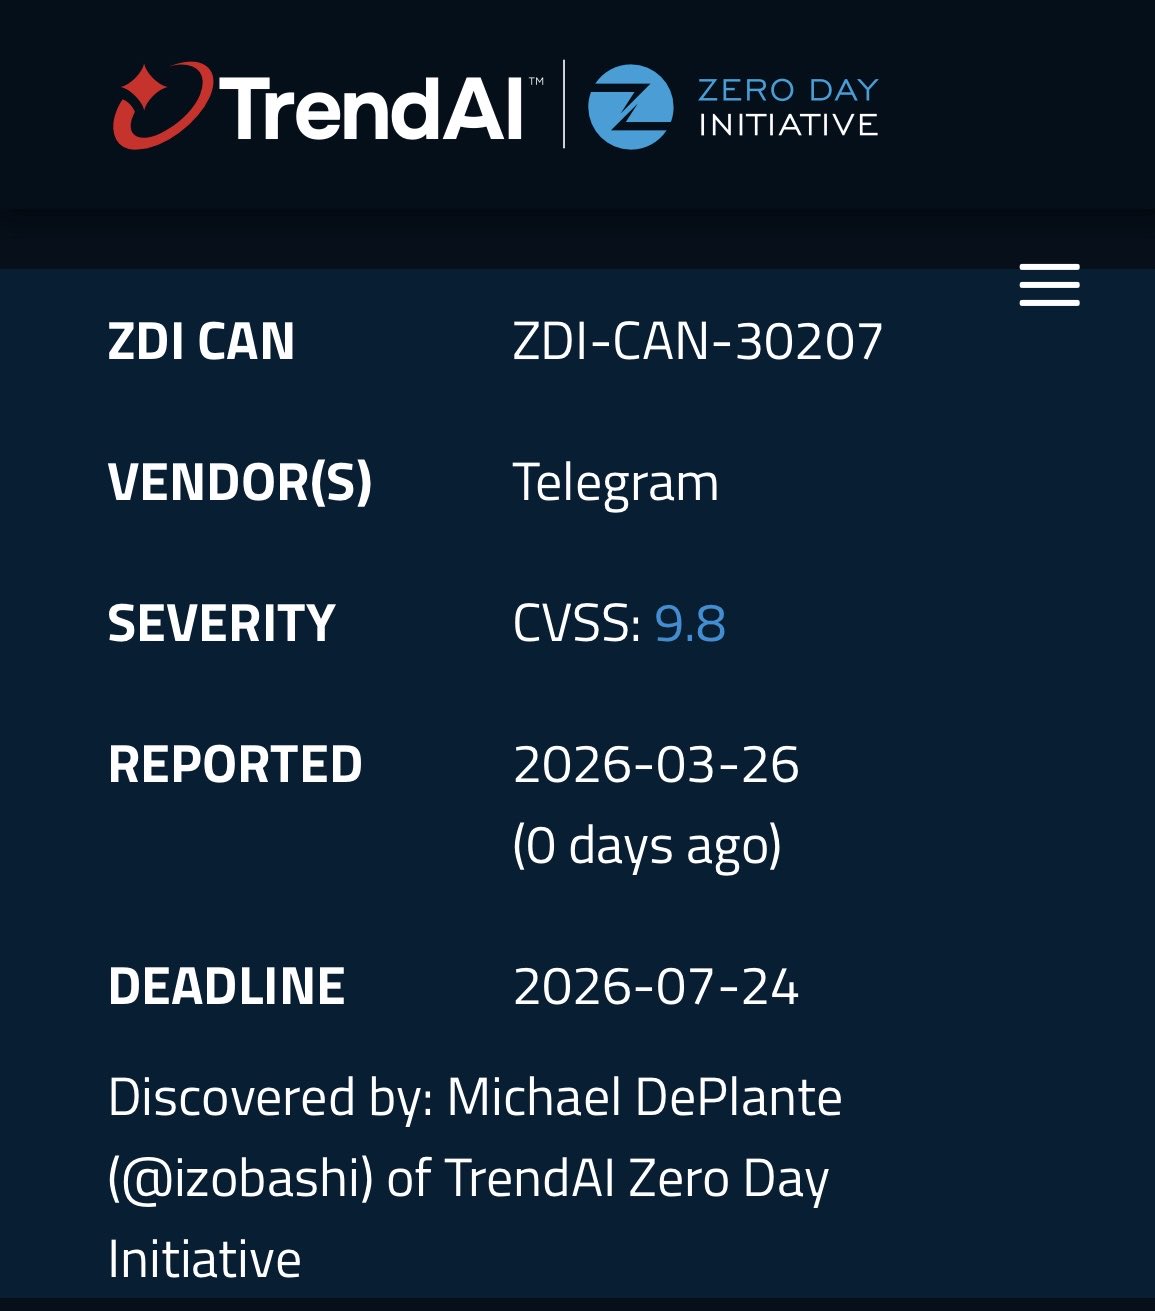
У разработчиков Telegram появился очень неприятный повод для срочного патчинга. В списке проекта Zero Day Initiative появилась запись ZDI-CAN-30207 для Telegram с 9,8 балла из 10 по CVSS. Уязвимость, как указано в карточке, была передана вендору 26 марта 2026 года, а дедлайн для публичного раскрытия назначен на 24 июля 2026 года.

Исследователем значится Michael DePlante (@izobashi) из проекта TrendAI Zero Day Initiative.

Самое важное здесь то, что технических подробностей пока нет. ZDI обычно не раскрывает механику таких находок до тех пор, пока у вендора есть время на выпуск патча.

Поэтому громкие формулировки про «тотальный взлом» или уже идущие массовые атаки сейчас были бы преувеличением: на данный момент публично подтверждено только существование записи о критической уязвимости и окно, отведённое Telegram на устранение.


Тем не менее сама оценка в 9,8 балла выглядит очень серьёзно. В карточке используется вектор AV:N/AC:L/PR:N/UI:N, а это значит, что речь идёт об удалённой атаке с низкой сложностью, которая допускается без привилегий и без участия пользователя.

Проще говоря, если эта оценка подтвердится после публикации полного отчёта, проблема действительно может оказаться из категории самых опасных.

Пока Telegram публично, по доступным данным, эту находку не комментировал. На официальных новостных страницах мессенджера свежего сообщения именно по ZDI-CAN-30207 сейчас не видно.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru