


Суды в России либеральны к виновникам утечек данных

Суды в России либеральны к виновникам утечек данных

Суды в России либеральны к виновникам утечек данных

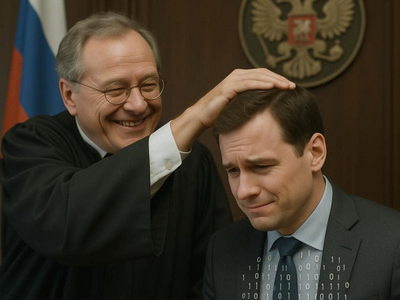
Российские суды рассмотрели первые дела в отношении компаний, допустивших крупные утечки данных. Вынесенные решения оказались довольно мягкими: в одном случае суд назначил сравнительно небольшой штраф, а в другом ограничился предупреждением.

«Российская газета» проанализировала два судебных решения по делам о крупных утечках персональных данных.

Это первые подобные дела после ужесточения ответственности, вступившего в силу в мае 2025 года.

Одно из дел касалось онлайн-школы. Летом 2025 года из её систем произошла утечка данных учащихся и сотрудников общим объёмом около 500 тыс. строк. Позднее эти сведения опубликовала в своём телеграм-канале группировка, получившая доступ к инфраструктуре организации.

Роскомнадзор подтвердил, что утечка произошла в результате неправомерного доступа к системам обработки персональных данных. По итогам проверки был составлен протокол по ч. 14 ст. 13.11 КоАП РФ.

Арбитражный суд согласился с квалификацией нарушения, предложенной регулятором. Однако поскольку онлайн-школа была отнесена к микропредприятиям, штраф ей назначили как индивидуальному предпринимателю — 400 тыс. рублей. Если бы нарушителя квалифицировали как организацию, минимальный штраф за утечку такого объёма составил бы 10 млн рублей.

Во втором деле речь шла об инвестиционной платформе. Там в результате внешней атаки были похищены данные клиентов и сотрудников в объёме около 70 тыс. записей. Тем не менее суд ограничился предупреждением, указав, что ранее ответчик подобных нарушений не допускал.

Схожий случай ранее произошёл с РЖД. Однако тогда суд отказался рассматривать вопрос о привлечении к ответственности за утечку, поскольку расследование уголовного дела по факту хакерской атаки ещё не было завершено.

В то же время эксперты, опрошенные изданием, полагают, что такая практика продлится недолго. По их мнению, в дальнейшем российские суды будут выносить более жёсткие решения по делам, связанным с утечками персональных данных.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru