


Суды в России либеральны к виновникам утечек данных

Суды в России либеральны к виновникам утечек данных

Суды в России либеральны к виновникам утечек данных

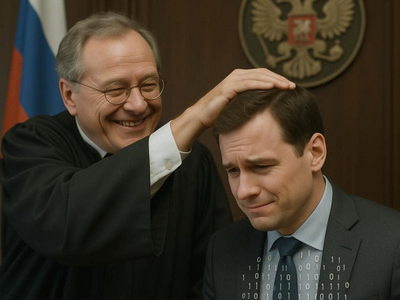
Российские суды рассмотрели первые дела в отношении компаний, допустивших крупные утечки данных. Вынесенные решения оказались довольно мягкими: в одном случае суд назначил сравнительно небольшой штраф, а в другом ограничился предупреждением.

«Российская газета» проанализировала два судебных решения по делам о крупных утечках персональных данных.

Это первые подобные дела после ужесточения ответственности, вступившего в силу в мае 2025 года.

Одно из дел касалось онлайн-школы. Летом 2025 года из её систем произошла утечка данных учащихся и сотрудников общим объёмом около 500 тыс. строк. Позднее эти сведения опубликовала в своём телеграм-канале группировка, получившая доступ к инфраструктуре организации.

Роскомнадзор подтвердил, что утечка произошла в результате неправомерного доступа к системам обработки персональных данных. По итогам проверки был составлен протокол по ч. 14 ст. 13.11 КоАП РФ.

Арбитражный суд согласился с квалификацией нарушения, предложенной регулятором. Однако поскольку онлайн-школа была отнесена к микропредприятиям, штраф ей назначили как индивидуальному предпринимателю — 400 тыс. рублей. Если бы нарушителя квалифицировали как организацию, минимальный штраф за утечку такого объёма составил бы 10 млн рублей.

Во втором деле речь шла об инвестиционной платформе. Там в результате внешней атаки были похищены данные клиентов и сотрудников в объёме около 70 тыс. записей. Тем не менее суд ограничился предупреждением, указав, что ранее ответчик подобных нарушений не допускал.

Схожий случай ранее произошёл с РЖД. Однако тогда суд отказался рассматривать вопрос о привлечении к ответственности за утечку, поскольку расследование уголовного дела по факту хакерской атаки ещё не было завершено.

В то же время эксперты, опрошенные изданием, полагают, что такая практика продлится недолго. По их мнению, в дальнейшем российские суды будут выносить более жёсткие решения по делам, связанным с утечками персональных данных.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru