


Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Российская индустрия кибербезопасности уже давно перестала быть просто «технической поддержкой для ИТ». Теперь это, по сути, полноценный экономический фактор. К такому выводу пришли фонд «Сайберус» и Институт экономики роста им. П. А. Столыпина в совместном исследовании о развитии отрасли за 2010–2025 годы.

Главная цифра звучит так: совокупный вклад российской индустрии кибербезопасности в экономику страны оценивается в диапазоне от 3,6 до 5,3 трлн рублей.

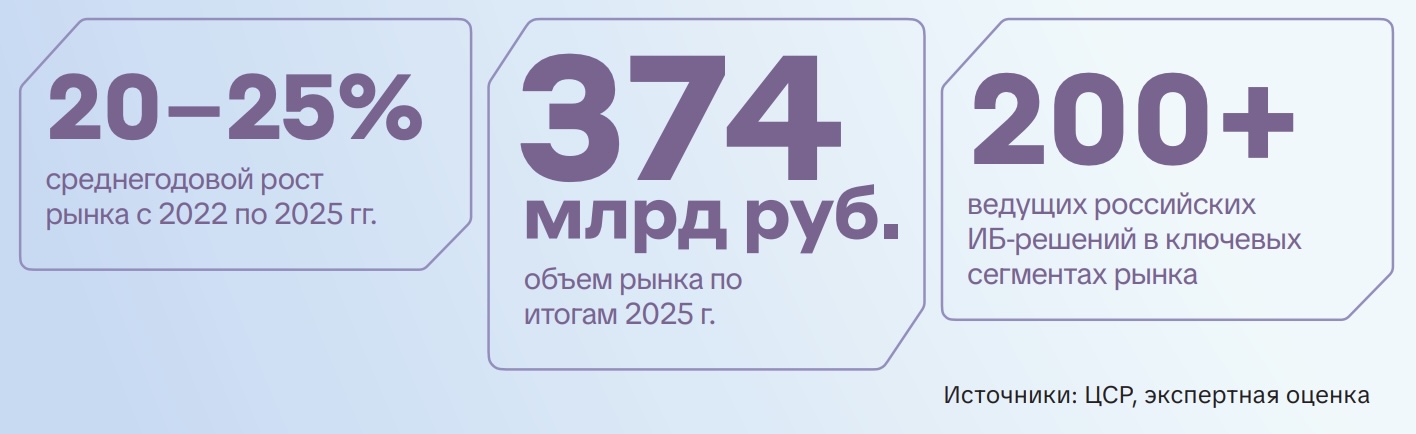
При этом сам рынок информационной безопасности в России в 2025 году авторы исследования оценивают в 374 млрд рублей. Иными словами, относительно небольшой по размеру рынок даёт для экономики эффект, который в разы его превышает.


По оценке авторов, экономический мультипликатор здесь достигает x12: каждый рубль, вложенный в кибербезопасность, способен приносить до двенадцати рублей эффекта для экономики.

Авторы исследования (PDF) подчёркивают, что за последние 15 лет российская ИБ-отрасль выросла в 23 раза — с 16,5 млрд до 374 млрд рублей. Отдельно отмечается и практическая польза для бизнеса: для крупных компаний один рубль, вложенный в кибербезопасность, может предотвращать до 3,5 рубля прямого ущерба. Только в 2024 году общий объём предотвращённого ущерба для российских организаций оценён в 0,4-1,1 трлн рублей.

Ещё один важный вывод касается импортозамещения. По оценке авторов, оно принесло отечественным ИБ-вендорам дополнительные 106 млрд рублей только в 2025 году, а к 2030 году этот эффект может превысить 200 млрд рублей.

В исследовании отдельно выделены три этапа развития российской отрасли: от сосуществования с зарубежными решениями в 2010-х до перехода к киберсуверенитету в 2022–2025 годах. Авторы утверждают, что сегодня в России уже сформирован 100% стек отечественных решений в ключевых категориях средств защиты информации, а сама индустрия стала одной из опор цифровой экономики.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru