


Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

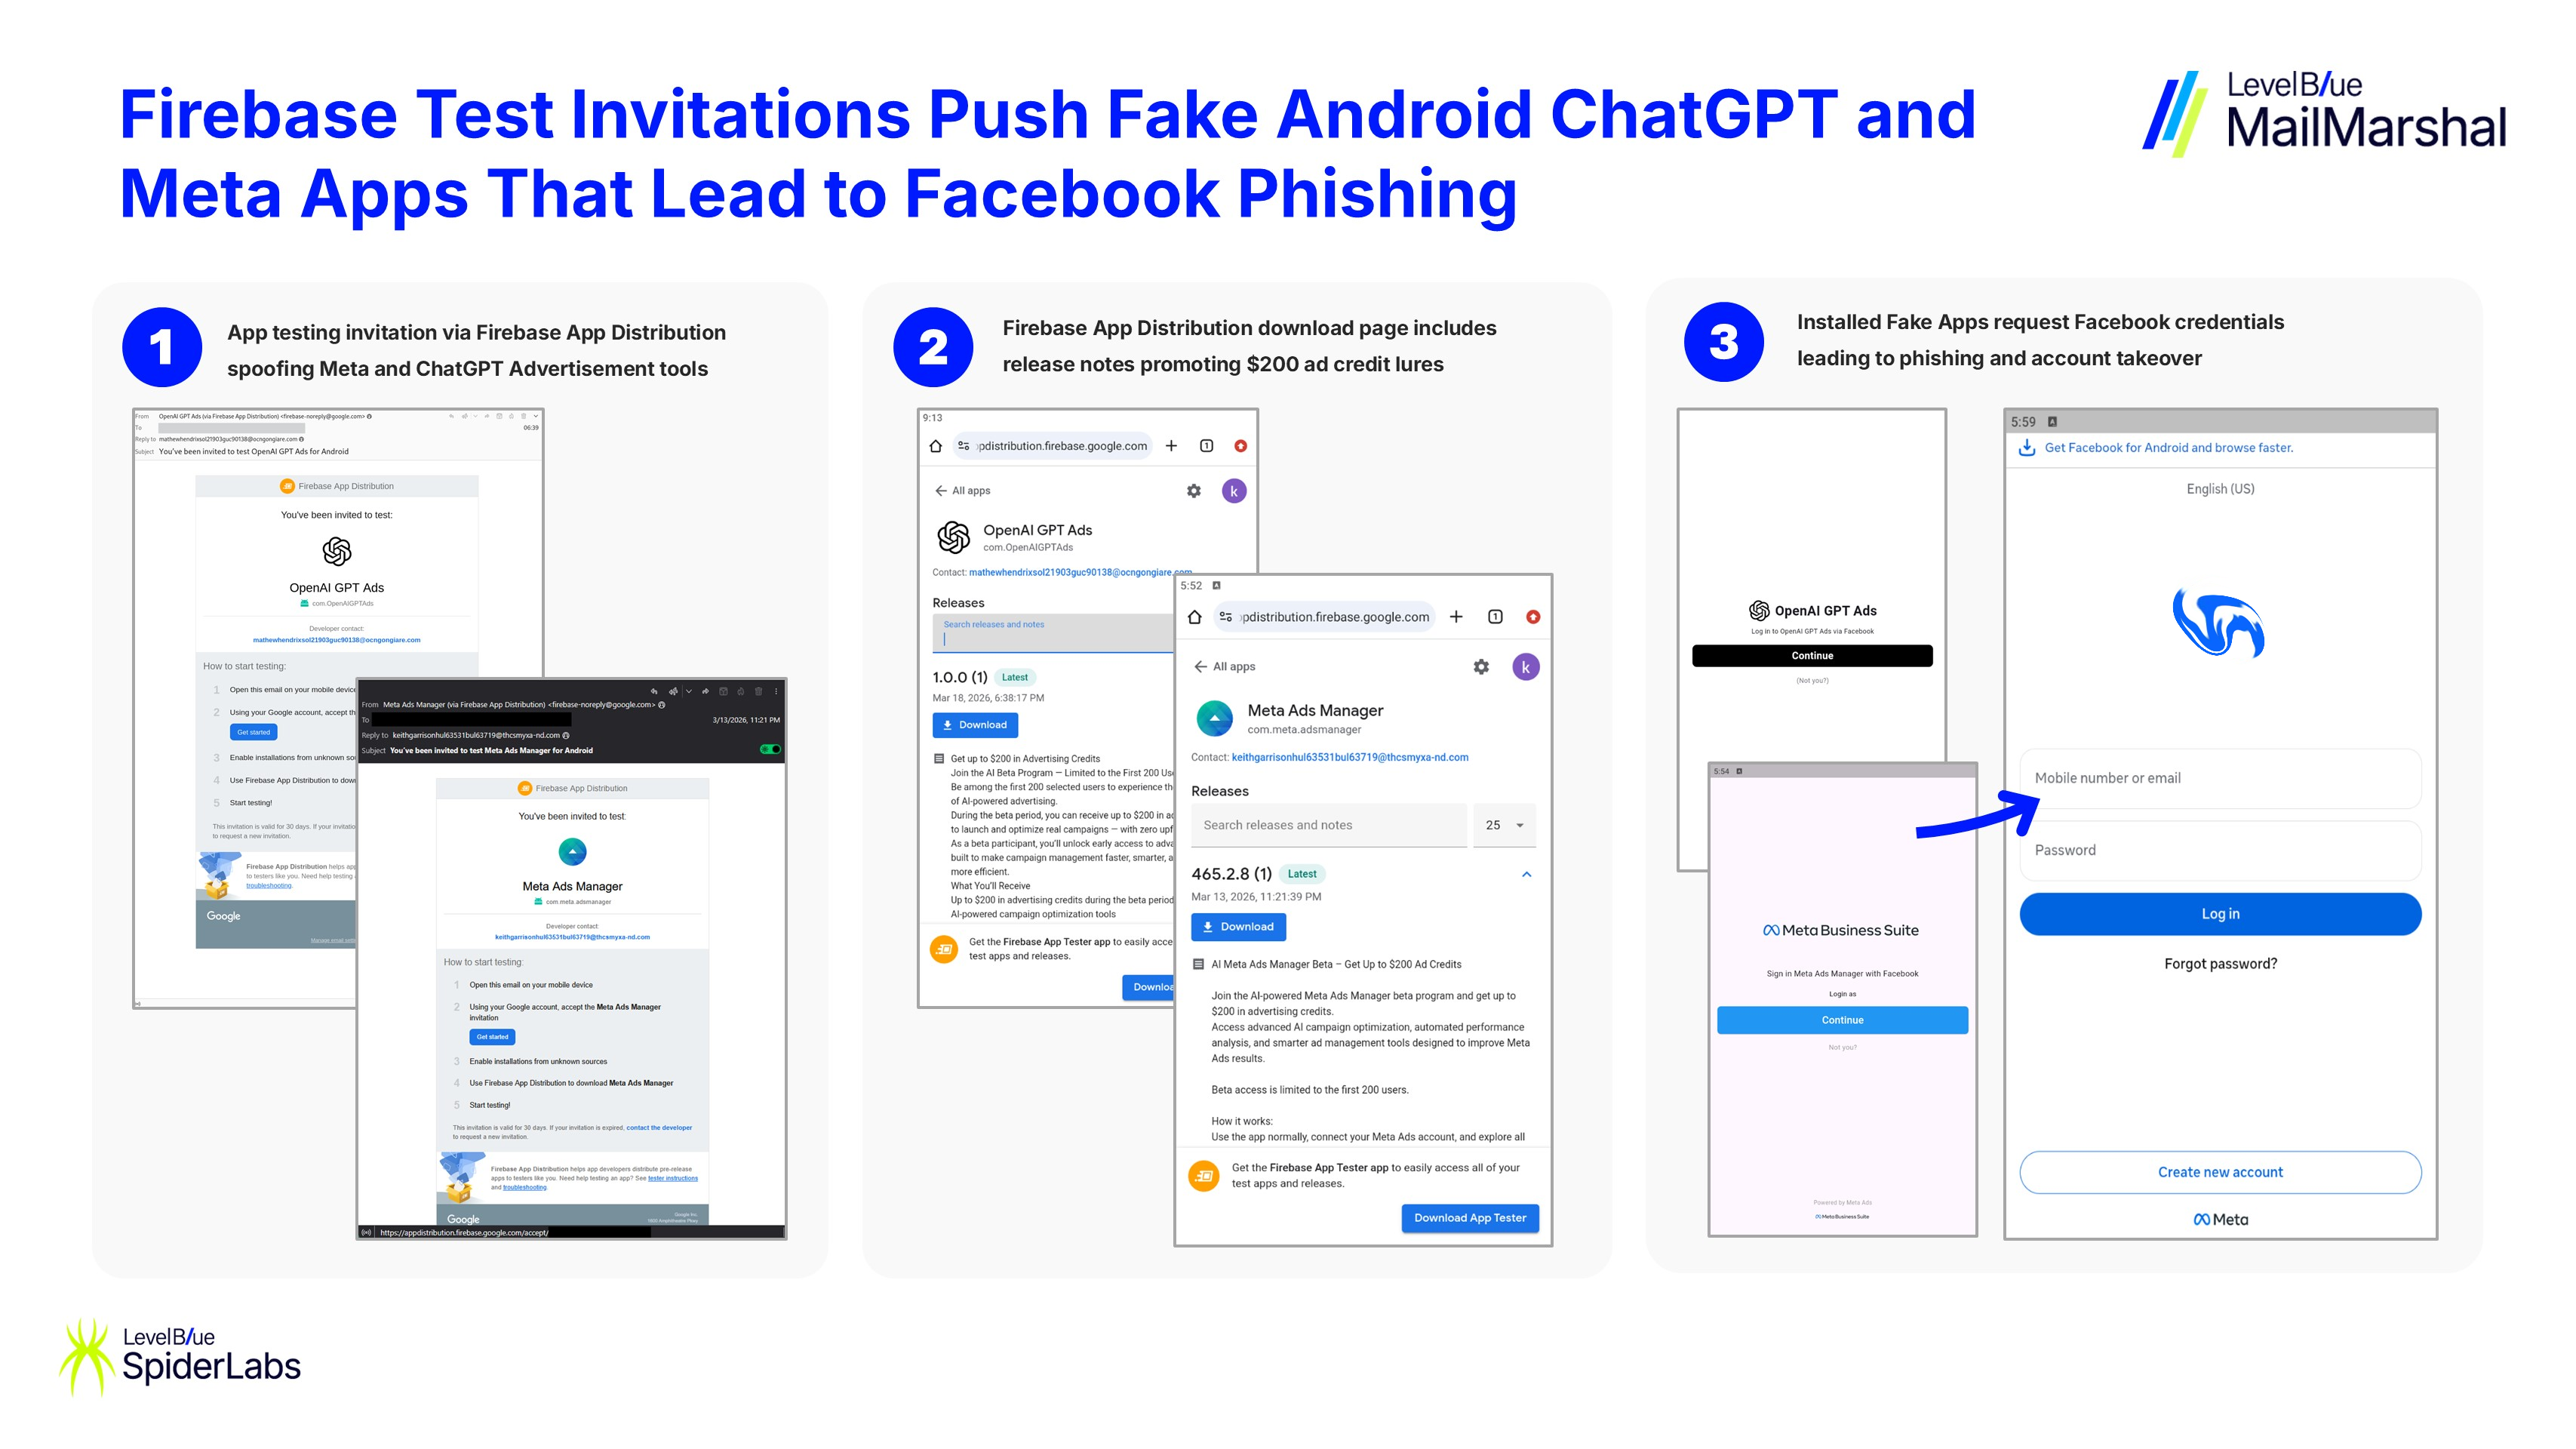
Киберпреступники нашли ещё один способ выглядеть максимально убедительно: теперь они распространяют поддельные Android-приложения, замаскированные под ChatGPT и инструменты Meta Ads (корпорация Meta признана экстремистской и запрещена в России), через Firebase App Distribution — вполне легитимный сервис Google для раздачи тестовых сборок приложений.

Именно поэтому письма с приманкой выглядят особенно правдоподобно: они приходят с настоящего адреса firebase-noreply@google.com и внешне напоминают обычное приглашение в бета-тест.

Как пишут исследователи из SpiderLabs, потенциальная жертва получает письмо с предложением попробовать «ранний доступ» к ИИ-инструменту для рекламы или Android-версии ChatGPT.

Внутри кнопка вроде «Get started» или «Install», которая ведёт на страницу Firebase App Distribution с якобы тестовой сборкой. Там всё выглядит солидно: версия приложения, краткие заметки о релизее и даже заманчивые обещания вроде бонусов на рекламу или автоматизации маркетинга.

Но после установки начинается совсем другая история. Вместо обещанного ИИ-сервиса приложение открывает встроенное окно с фальшивой страницей входа в Facebook (принадлежит Meta, признанной экстремистской и запрещённой в России). Визуально она почти не отличается от настоящей, поэтому пользователь легко может не заметить подвоха.


Введённые логин и пароль уходят не в Meta (корпорация Meta признана экстремистской и запрещена в России), а на серверы злоумышленников. В некоторых случаях приложение также запрашивает коды двухфакторной аутентификации и дополнительные данные для доступа к Business Manager.

Получив учётные данные, атакующие могут перехватить контроль над личными профилями, бизнес-страницами и рекламными кабинетами. Такие аккаунты потом используют для мошеннических рекламных кампаний, дальнейшего распространения вредоносных ссылок или других атак.

Интересно, что это уже не первая волна такой схемы. Ранее исследователи описывали похожую кампанию против пользователей iPhone: тогда мошенники продвигали фальшивые приложения ChatGPT и Gemini, тоже пытаясь выманить учётные данные, только через экосистему Apple.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru