

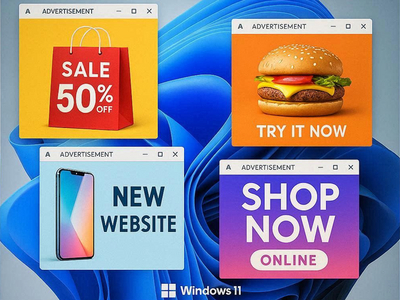

Microsoft признала проблему: в Windows 11 хотят сократить рекламу

Microsoft признала проблему: в Windows 11 хотят сократить рекламу

Microsoft признала проблему: в Windows 11 хотят сократить рекламу

Microsoft всё-таки услышала пользователей, уставших от навязчивых подсказок, рекомендаций и встроенной рекламы в Windows 11. В Редмонде подтвердили, что хотят сделать систему «спокойнее», с меньшим количеством апсейл-механик и навязывания собственных сервисов и продуктов.

Об этом стало известно на фоне анонса крупного обновления Windows 11, который Microsoft опубликовала 20 марта.

Корпорация пообещала сосредоточиться на производительности и повседневном удобстве: ускорить Проводник, перевести меню «Пуск» с React на WinUI 3, добавить возможность ставить обновления Windows на паузу на любой срок, а заодно сократить присутствие Copilot в некоторых приложениях, включая Блокнот.

На бумаге всё выглядит неплохо. Тем более что репутация Windows 11 в последнее время заметно просела. И дело не только в спорных дизайнерских решениях или постоянных экспериментах с интерфейсом. Последние обновления системы, как сообщается, вызывали самые разные проблемы, включая отвалившийся Remote Desktop и проблемы с выключением компьютеров.

Но технические сбои — только часть проблемы. Не меньше пользователей раздражает то, как активно Microsoft продвигает собственные сервисы прямо внутри Windows 11. Copilot встраивают буквально повсюду, включая меню «Пуск» и Блокнот, а сама система регулярно подталкивает людей использовать Edge, Bing, OneDrive и другие продукты экосистемы Microsoft.

На этом фоне в Сети даже появился язвительный термин Microslop — так часть недовольных пользователей стала называть нынешний подход компании к Windows.

Судя по всему, в Microsoft понимают, что перегнули палку. Один из технических руководителей компании, Скотт Хансельман, написал в X, что цель Microsoft — сделать Windows «более спокойной» системой с меньшим количеством апсейл-элементов. Это, пожалуй, один из самых прямых сигналов за последнее время, что внутри техногиганта действительно осознают усталость пользователей от постоянного навязывания фирменных сервисов.

Поводом для этого комментария стала жалоба пользователя, который сравнил методы продвижения Edge, Bing и рекламы в меню «Пуск» с тактиками на грани адваре.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru