


Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

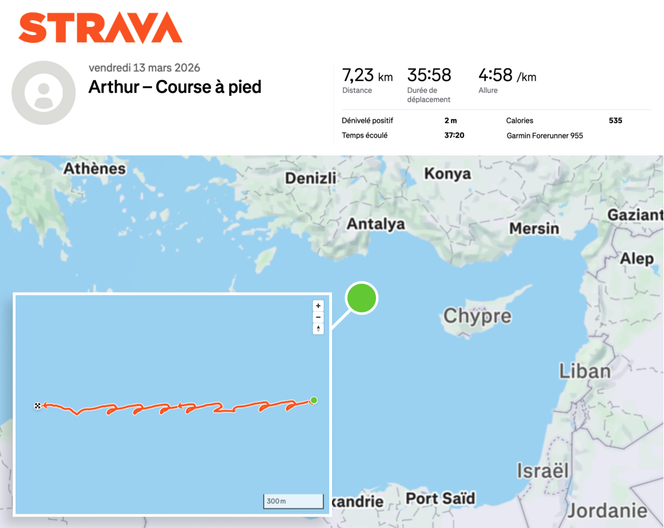
Координаты авианосца «Шарль де Голль», как выяснилось, можно было отслеживать в реальном времени. Для этого оказалось достаточно данных из фитнес-приложения Strava. По данным СМИ, один из офицеров авианосца использовал популярный сервис для отслеживания нагрузок во время пробежек по палубе.

Об этом инциденте сообщила газета Le Monde. При этом профиль упомянутого офицера, как отмечает издание, был открыт для всех пользователей.

В результате, пишет Le Monde, любой желающий мог видеть местоположение не только самого авианосца, но и всей сопровождающей его корабельной группы. И хотя сам факт нахождения этой группы в Средиземном море не является секретом, раскрытие точных координат издание назвало «опасной неосторожностью».

В комментарии Le Monde французское Министерство обороны назвало использование Strava с публичным профилем опасным нарушением дисциплины. Ведомство также пообещало принять дисциплинарные меры в отношении всех, кто будет уличён в подобной неосторожности.

При этом Strava уже не впервые оказывается в центре подобных историй. Ранее сервис критиковали за утечку чувствительной информации даже в случаях, когда пользователи настраивали приватные зоны.

Однако многие по-прежнему оставляют свои профили открытыми — по небрежности или просто по незнанию. Как оказалось, так иногда поступают даже сотрудники спецслужб. Именно таким образом ранее были деанонимизированы сотрудники шведской Säpo, отвечающие за охрану первых лиц государства, включая премьер-министра и членов королевской семьи.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru