


Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

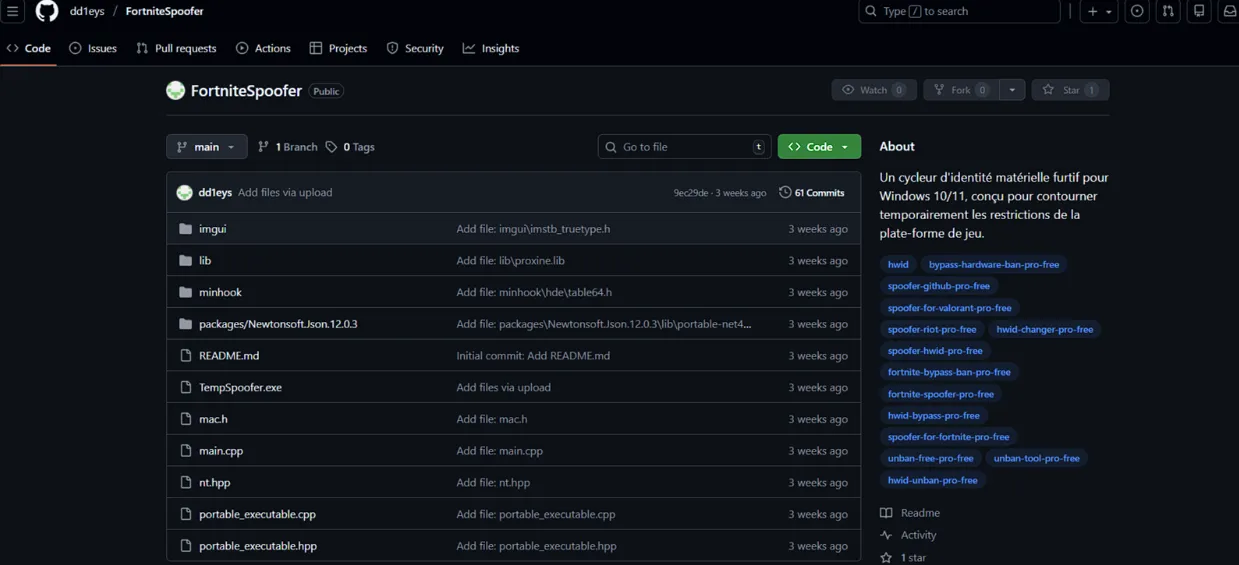
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

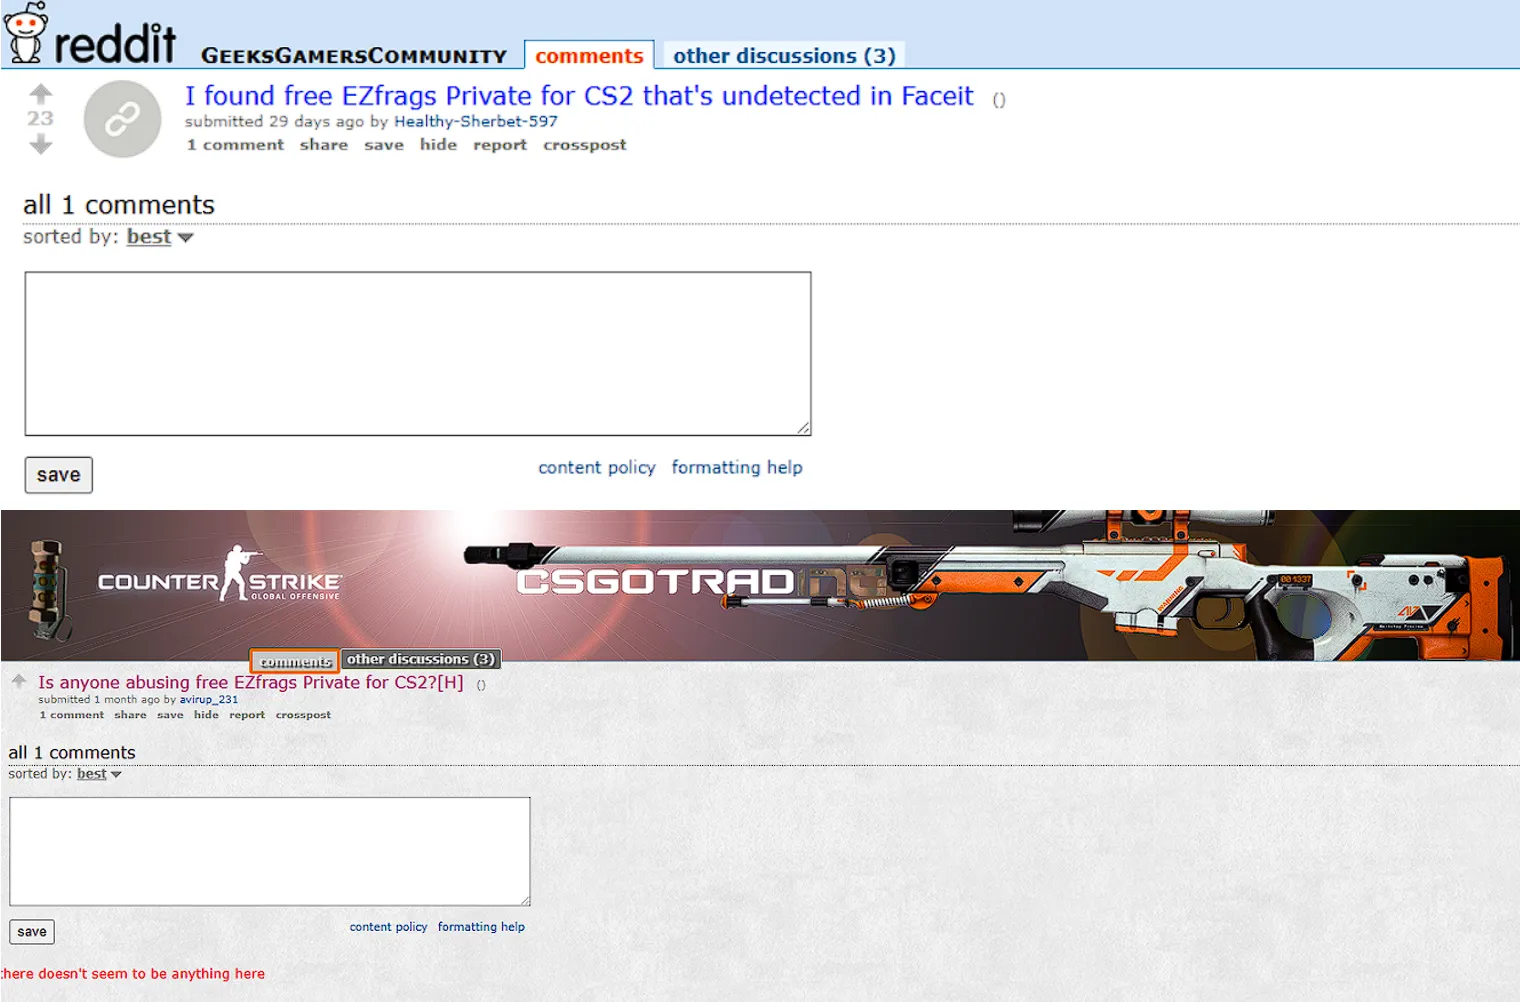
Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru