


Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Исследователи обнаружили новый Android-троян под названием Perseus, у которого есть довольно неприятная особенность: он не ограничивается банковскими приложениями или браузерами, а целенаправленно проверяет заметки на телефоне в поисках конфиденциальной информации: паролей, сид-фраз, финансовых данных и других личных записей.

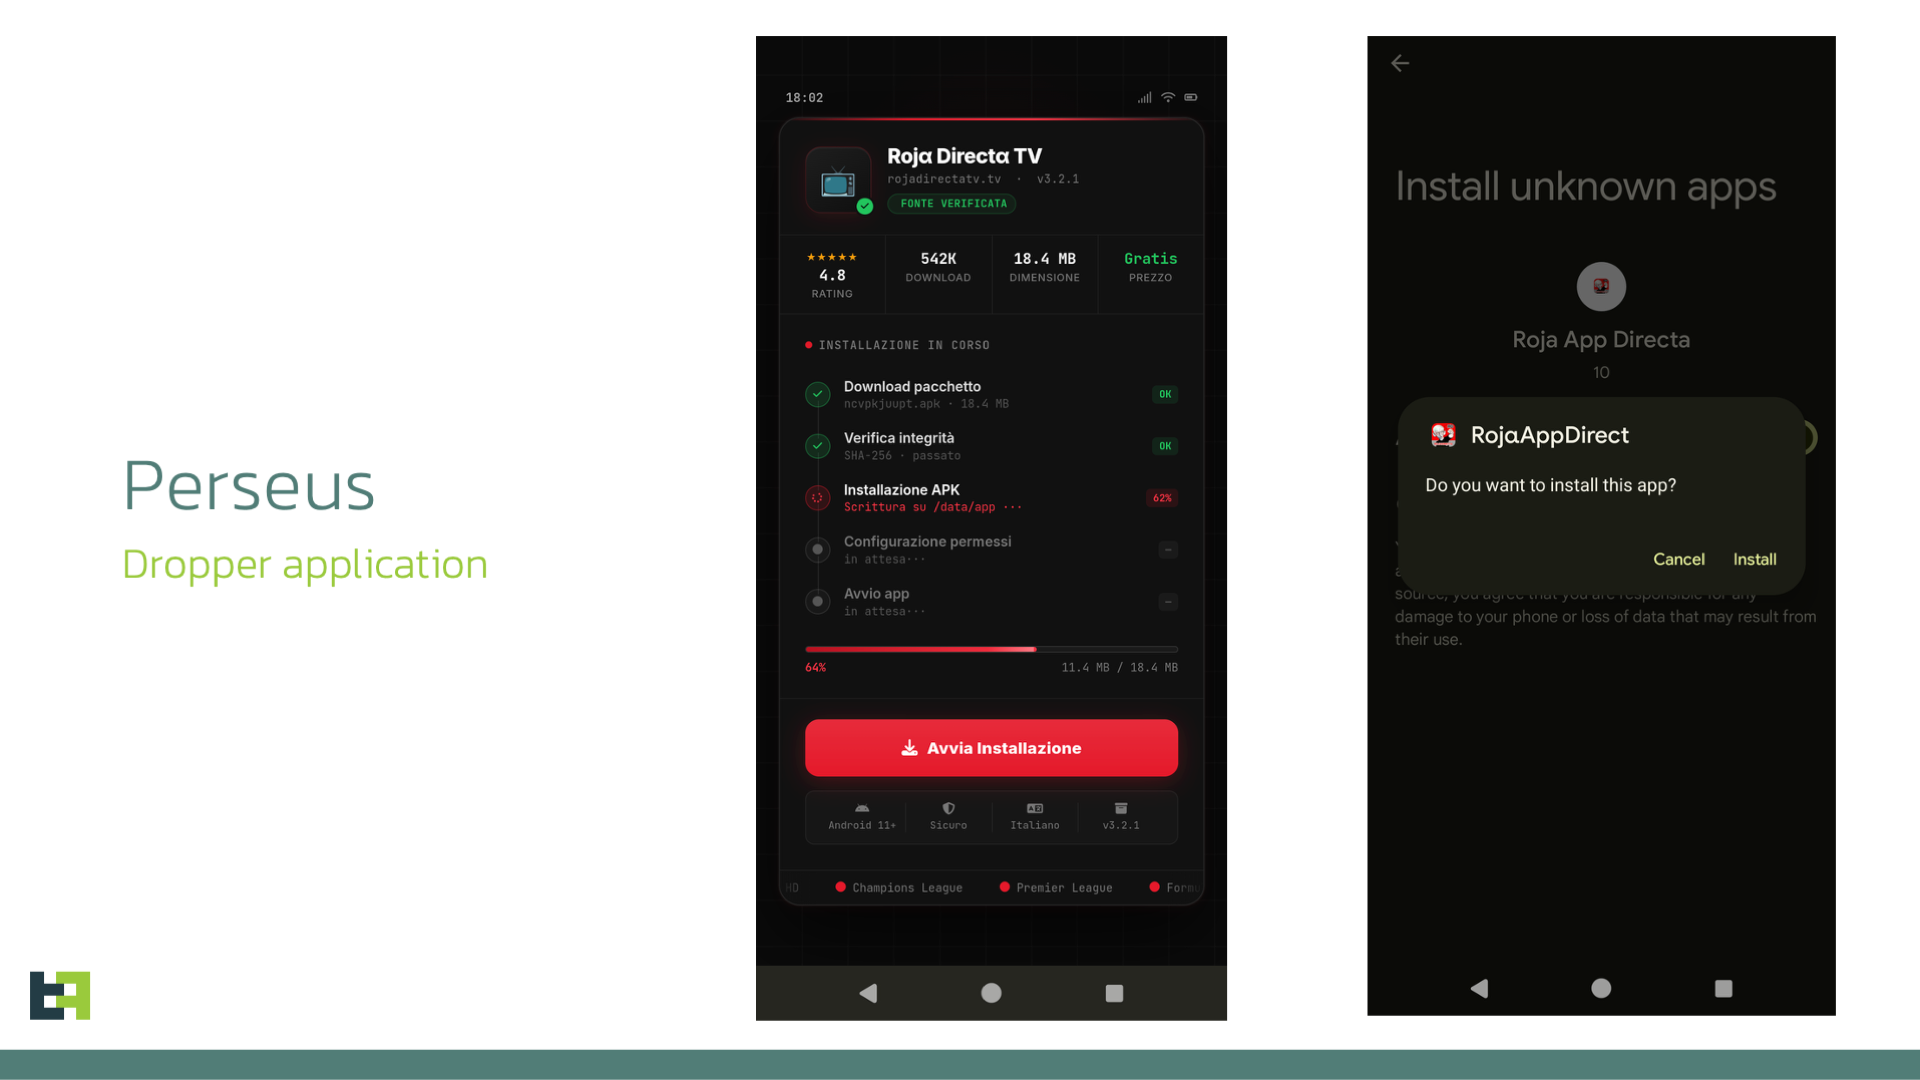
Об этом ThreatFabric рассказала в новом отчёте. Распространяют Perseus не через Google Play, а через неофициальные магазины и APK-файлы, маскируя его под IPTV-приложения.

В частности, среди приманок упоминается Roja Directa TV — хорошо узнаваемый бренд в мире пиратских спортивных трансляций. Логика у злоумышленников простая: человек, который и так привык ставить APK со стороны и игнорировать предупреждения Android, с большей вероятностью не насторожится.


С помощью специальных возможностей ОС Android (Accessibility Services) Perseus может удалённо управлять смартфоном, делать скриншоты, запускать оверлеи поверх приложений, имитировать нажатия и свайпы, включать чёрный экран для сокрытия активности, а также вести запись нажатий клавиш. Иными словами, если такой зловред закрепился на устройстве, оператор получает почти полный контроль над тем, что происходит на дисплее.

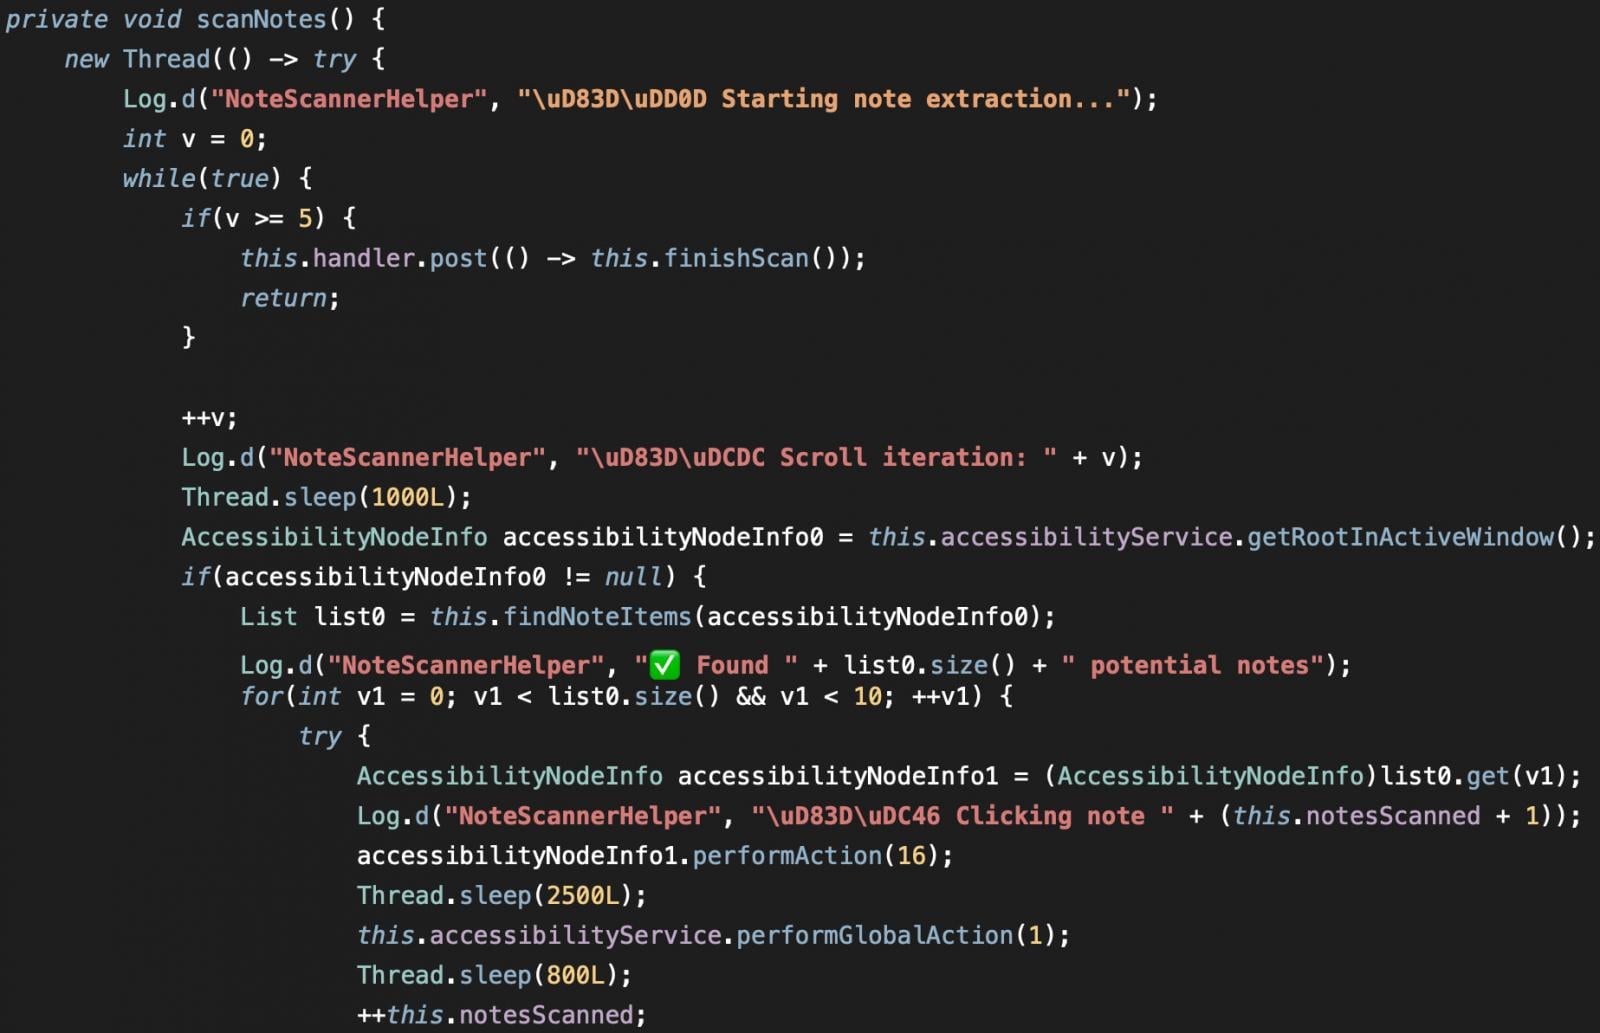
Самая необычная функция Perseus — как раз охота за содержимым заметок. Исследователи пишут, что это первый случай, когда Android-троян так системно проверяет подобные приложения. В списке интересующих его программ Google Keep, Xiaomi Notes, Samsung Notes, ColorNote, Evernote, Microsoft OneNote и Simple Notes. Англоязычная версия зловреда по очереди открывает эти приложения и просматривает отдельные заметки в поисках полезной для атакующих информации.


В ThreatFabric отдельно подчёркивают, что такая функциональность говорит о более широком интересе злоумышленников к «контекстным» пользовательским данным. Если многие Android-трояны охотятся в основном за логинами или СМС, то Perseus явно рассчитывает найти у жертвы нечто более ценное: записанные вручную пароли, фразы восстановления криптокошельков, реквизиты и другие данные, которые люди часто по привычке держат именно в заметках.

Технически Perseus тоже выглядит не как кустарная поделка. По словам ThreatFabric, троян связан с известной экосистемой Android-банкеров: он, вероятно, развивается на базе Phoenix, который, в свою очередь, вырос из утёкшего много лет назад исходного кода Cerberus. Более того, у Perseus есть две версии — турецкая и более «причёсанная» английская, причём в последней исследователи заметили настолько подробное логирование и характерные стилистические следы в коде, что это может указывать на использование ИИ-инструментов при разработке.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru