


Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

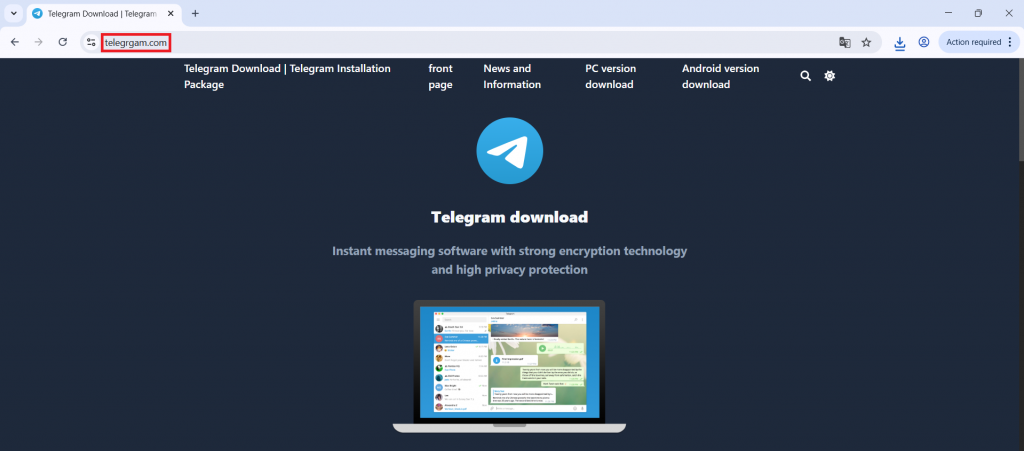
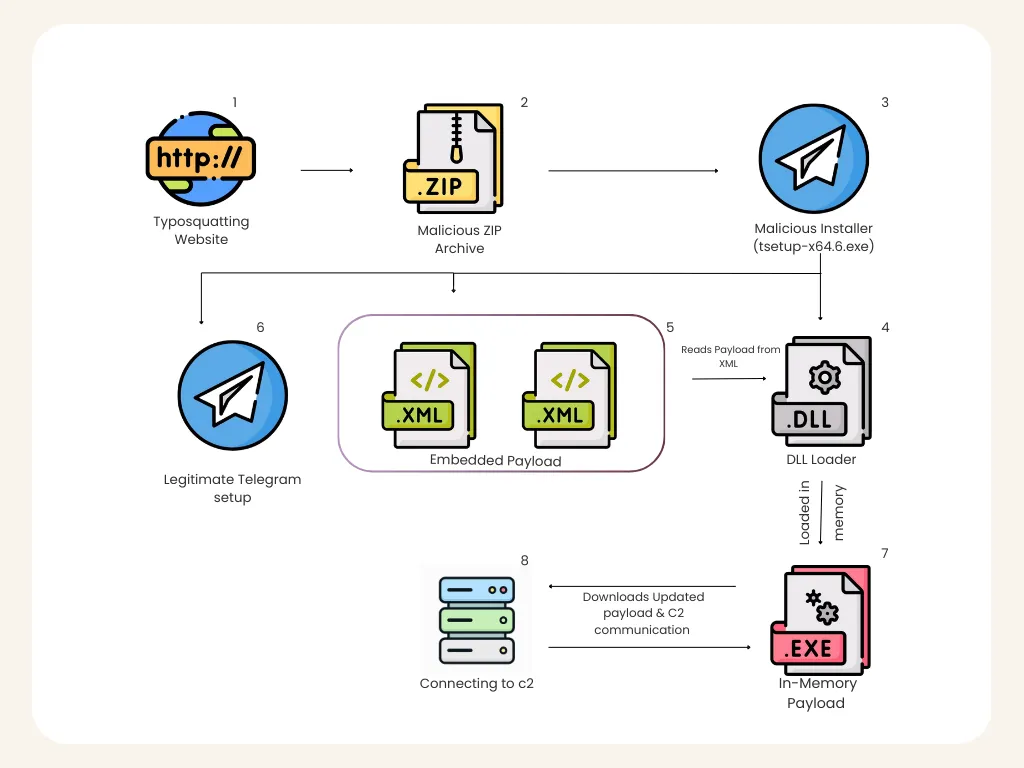
Исследователи обнаружили новую вредоносную кампанию, в которой злоумышленники маскируют вредонос под инсталлятор Telegram. Жертву заманивают на домен telegrgam[.]com, который визуально очень похож на официальный сайт мессенджера, а дальше предлагают скачать якобы обычный инсталлятор Telegram.

На деле вместо нормальной установки запускается целая цепочка заражения. Вредоносный файл называется вполне правдоподобно — tsetup-x64.6.exe — и одновременно с вредоносной нагрузкой действительно подбрасывает на компьютер легитимный установщик Telegram, чтобы у жертвы не возникло лишних подозрений.

Пользователь видит, что Telegram установился, и может не заметить, что параллельно в системе уже работает совсем другой процесс.


Одна из самых неприятных особенностей этой атаки — вмешательство в защиту Windows. По описанию исследователей, зловред через PowerShell добавляет системные диски C:, D:, E: и F: в список исключений Windows Defender. Проще говоря, антивирусу предлагают «не замечать» происходящее на этих разделах. После этого жить в системе вредоносу становится заметно комфортнее.

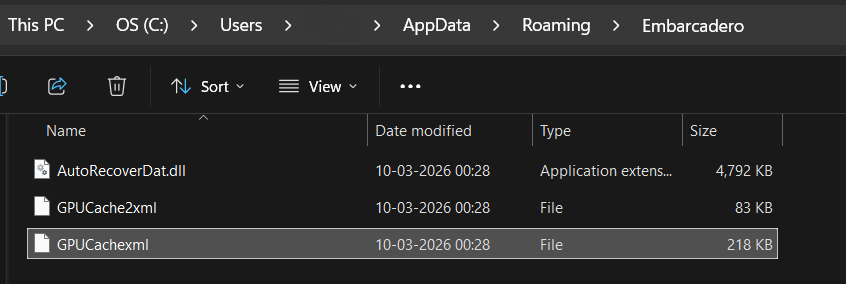
Дальше начинается уже более аккуратная маскировка. Компоненты зловреда складываются в каталог AppData\Roaming\Embarcadero, название выбрано не случайно — оно похоже на что-то легитимное и не сразу бросается в глаза. При этом сам вредоносный DLL-файл запускается через rundll32.exe, то есть использует штатный процесс Windows, чтобы выглядеть менее подозрительно. Исследователи отдельно отмечают, что полезная нагрузка собирается в памяти и не записывается на диск в привычном виде, что тоже усложняет обнаружение.


Связь с управляющей инфраструктурой у кампании тоже вполне типичная для серьёзных загрузчиков и RAT-инструментов. После активации троян устанавливает TCP-соединение с 27.50.59.77:18852, связанным с доменом jiijua[.]com, и дальше уже может получать команды, догружать новые модули и поддерживать постоянный доступ к системе.


Сегодня мы также писали об «ускорителях» Telegram, заражающих россиян троянами.

Экс-сотрудник Google DeepMind считает, что ИИ может уничтожить человечество

Бывший инженер Google DeepMind Билал Чугтай заявил, что искусственный интеллект способен привести к гибели всего человечества, а времени для предотвращения такого сценария может оставаться всё меньше. Чугтай занимался в DeepMind безопасностью продвинутого ИИ, а в июле 2026 года покинул компанию.

В публикации в X он написал, что безопасное развитие технологии ещё возможно, но для этого лабораториям придётся координировать действия и прекратить безумную гонку за всё более мощными системами.

По его мнению, темпы разработки необходимо привести к уровню, с которым способно справиться общество. Возникающие угрозы должны получать оценку и защитные меры раньше, чем успеют превратиться в экстремальный ущерб.

Чугтай стал не первым специалистом, покинувшим крупную ИИ-компанию с подобным предупреждением. Ранее исследователь Anthropic Джейкоб Коксон заявил, что создатели передовых моделей всерьёз допускают гибель человечества уже к концу десятилетия.

Сотрудник Anthropic Эван Хубингер оценил вероятность такого исхода в ближайшие десять лет более чем в 10%. Глава Anthropic Дарио Амодей тем временем призвал снизить темп развития передовых моделей, когда меры безопасности не успевают за возможностями.

Инициативу поддержали Илон Маск и глава OpenAI Сэм Альтман. Речь идёт не о полной остановке разработок, а о внешних проверках, единых стандартах и контролируемой скорости движения.

Президент США Дональд Трамп занял противоположную позицию, назвав призывы к регулированию ИИ мистификацией. В итоге отрасль получила редкий консенсус: крупнейшие разработчики впервые заговорили о торможении, а политика уже требует не мешать давить на газ. Reuters фиксирует спор, в котором цена ошибки слегка выше квартальной выручки.

RSS: Новости на портале Anti-Malware.ru