


Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

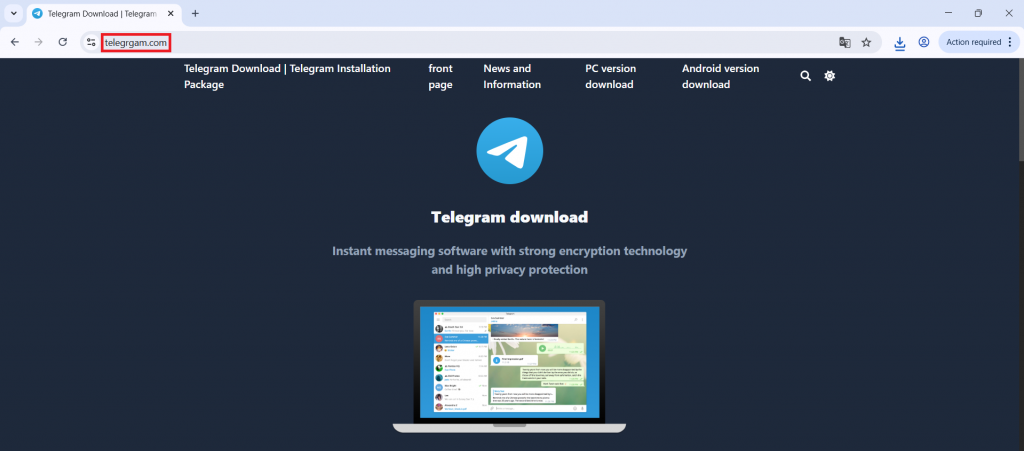
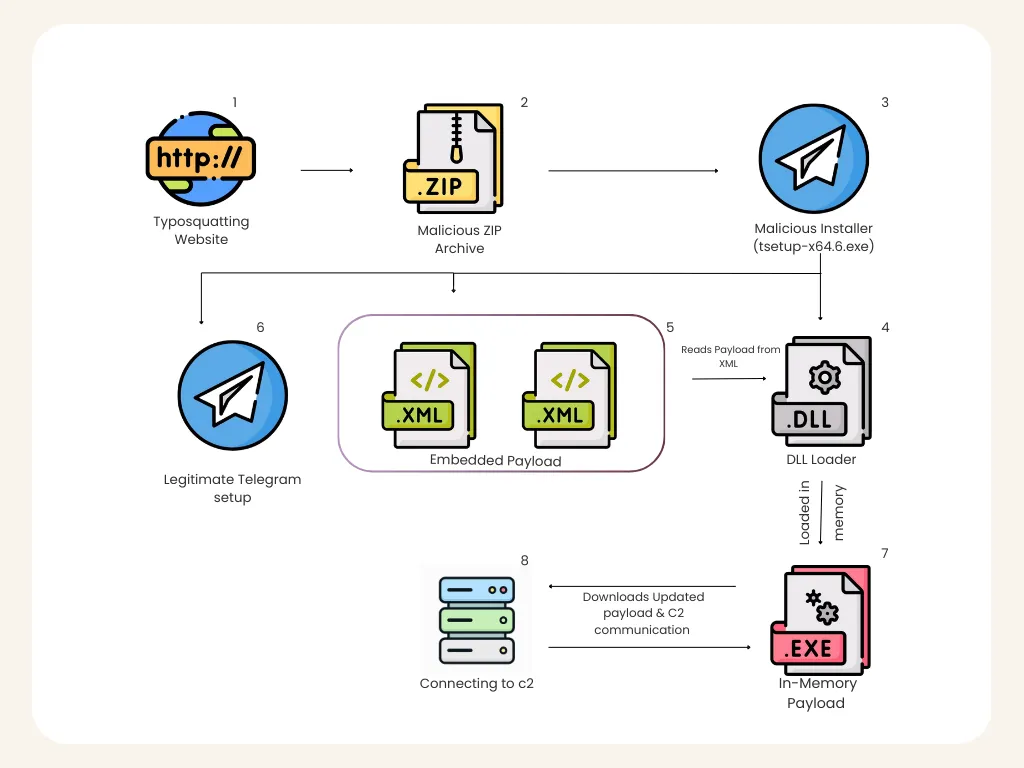
Исследователи обнаружили новую вредоносную кампанию, в которой злоумышленники маскируют вредонос под инсталлятор Telegram. Жертву заманивают на домен telegrgam[.]com, который визуально очень похож на официальный сайт мессенджера, а дальше предлагают скачать якобы обычный инсталлятор Telegram.

На деле вместо нормальной установки запускается целая цепочка заражения. Вредоносный файл называется вполне правдоподобно — tsetup-x64.6.exe — и одновременно с вредоносной нагрузкой действительно подбрасывает на компьютер легитимный установщик Telegram, чтобы у жертвы не возникло лишних подозрений.

Пользователь видит, что Telegram установился, и может не заметить, что параллельно в системе уже работает совсем другой процесс.


Одна из самых неприятных особенностей этой атаки — вмешательство в защиту Windows. По описанию исследователей, зловред через PowerShell добавляет системные диски C:, D:, E: и F: в список исключений Windows Defender. Проще говоря, антивирусу предлагают «не замечать» происходящее на этих разделах. После этого жить в системе вредоносу становится заметно комфортнее.

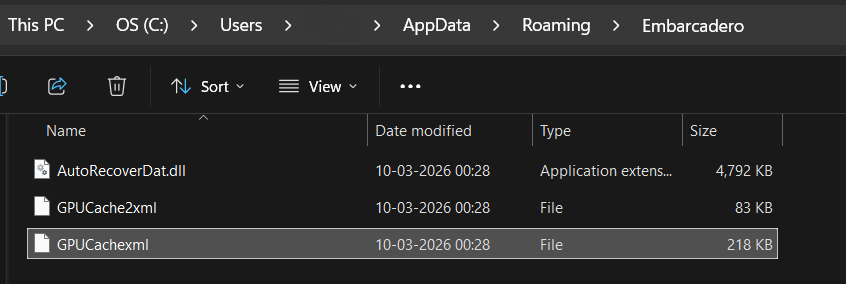
Дальше начинается уже более аккуратная маскировка. Компоненты зловреда складываются в каталог AppData\Roaming\Embarcadero, название выбрано не случайно — оно похоже на что-то легитимное и не сразу бросается в глаза. При этом сам вредоносный DLL-файл запускается через rundll32.exe, то есть использует штатный процесс Windows, чтобы выглядеть менее подозрительно. Исследователи отдельно отмечают, что полезная нагрузка собирается в памяти и не записывается на диск в привычном виде, что тоже усложняет обнаружение.


Связь с управляющей инфраструктурой у кампании тоже вполне типичная для серьёзных загрузчиков и RAT-инструментов. После активации троян устанавливает TCP-соединение с 27.50.59.77:18852, связанным с доменом jiijua[.]com, и дальше уже может получать команды, догружать новые модули и поддерживать постоянный доступ к системе.


Сегодня мы также писали об «ускорителях» Telegram, заражающих россиян троянами.

Минцифры готовится стать главным по искусственному интеллекту в России

Минцифры планируют официально наделить полномочиями по развитию и регулированию искусственного интеллекта в России. Ведомство будет анализировать большие фундаментальные модели, разрабатывать меры поддержки отрасли и помогать чиновникам внедрять нейросети в государственное управление.

Соответствующий проект постановления опубликован для общественного обсуждения.

Документ вносит изменения в положение о Минцифры, действующее с 2008 года. Если проект примут, министерство займётся анализом развития больших фундаментальных моделей и подготовкой предложений по совершенствованию правил их создания, внедрения и использования.

Отдельным направлением станет стимулирование российских ИИ-разработок. Какие именно меры поддержки предложит ведомство, пока не уточняется. Зато круг ответственности уже выглядит внушительно: от наблюдения за развитием моделей до формирования условий, в которых они должны расти, работать и желательно не устраивать регулятору сюрпризов.

Минцифры также будет оказывать методическую поддержку федеральным, региональным и муниципальным органам. Проще говоря, ведомство должно объяснять госструктурам, куда встраивать ИИ, как его применять и каким образом добиться от технологии реальной эффективности.

Изменения связаны с законом «О поддержке развития технологий искусственного интеллекта в РФ», основные положения которого вступили в силу 1 сентября 2026 года. Сам закон предусматривает наличие уполномоченного федерального органа в сфере ИИ, но напрямую его не называет. Теперь правительство собирается закрепить эту роль за Минцифры.

Как отмечают опрошенные ComNews юристы, проект практически дословно переносит предусмотренные законом полномочия в положение о министерстве.

RSS: Новости на портале Anti-Malware.ru