


Пропавший без вести подросток по указанию мошенников продавал сим-карты

Пропавший без вести подросток по указанию мошенников продавал сим-карты

Пропавший без вести подросток по указанию мошенников продавал сим-карты

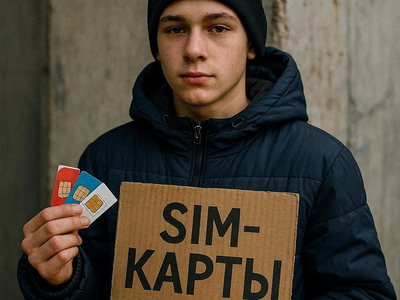
Полиция Санкт-Петербурга обнаружила и задержала подростка, который ранее числился пропавшим без вести. По данным правоохранителей, по указанию неизвестных он продавал сим-карты и помогал регистрировать с их помощью аккаунты на различных интернет-ресурсах. Как выяснилось, подросток под влиянием неизвестных уехал из дома в Санкт-Петербург, поселился в одном из апарт-отелей и занялся незаконными операциями с сим-картами.

Об обнаружении пропавшего подростка сообщило РИА Новости со ссылкой на ГУ МВД по Санкт-Петербургу и Ленинградской области.

По информации полиции, он приобретал и активировал сим-карты, а затем с их помощью регистрировал на различных онлайн-сервисах, включая государственные, третьих лиц. При задержании у молодого человека изъяли более 100 сим-карт и пять мобильных телефонов.

По факту произошедшего возбуждено уголовное дело по статье 274.5 УК РФ — организация деятельности по передаче информации, необходимой для регистрации и авторизации пользователя в интернете для получения доступа к функциональным возможностям информационного ресурса. Расследование продолжается. Полиция устанавливает организаторов этой схемы и возможных соучастников.

По оценкам начальника Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий УМВД России по Москве, полковника полиции Антона Кононенко, которые он озвучил в интервью «Интерфаксу», с участием несовершеннолетних совершается около 1% киберпреступлений.

Чаще всего речь идёт о вовлечении подростков в обслуживание сим-боксов, использовании их в качестве дропов и курьеров. При этом, по его словам, такая тенденция усиливается.

Кроме того, злоумышленники нередко вынуждают несовершеннолетних жертв уходить из дома. Обычно для этого используется легенда о похищении и требовании выкупа у родителей. Именно такая схема, как сообщалось, применялась в ходе резонансного инцидента в Ачинске.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru