


В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

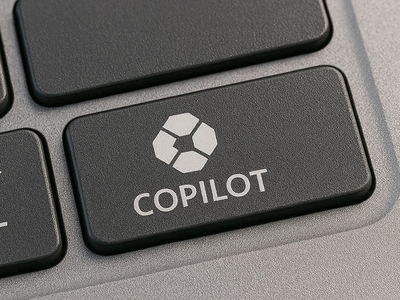
Пока Microsoft продолжает продвигать Copilot в Windows, сторонние разработчики занялись обратным процессом — убирают его из самых неожиданных мест. На GitHub появилась небольшая утилита NoCopilotKey, которая позволяет превратить физическую клавишу Copilot обратно в правый Ctrl.

На части новых Copilot+ PC производители заменили правый Ctrl отдельной клавишей Copilot.

Формально это не было жёстким требованием Microsoft для сертификации устройств, но компания продвигала такой вариант клавиатуры как быстрый способ запуска своего ИИ-помощника.

Проблема в том, что для части пользователей такая замена оказалась скорее раздражающей, чем полезной. Правый Ctrl — клавиша вполне рабочая и привычная, особенно для шорткатов, специфических сценариев работы и некоторых приложений. А вот отдельная кнопка для Copilot нужна далеко не всем. Именно на таких пользователей и рассчитан NoCopilotKey.

Утилита работает через хук клавиатуры на низком уровне: она перехватывает сигналы от клавиши Copilot, блокирует их и подменяет на поведение правого Ctrl. Разработчик отдельно поясняет, что сама кнопка Copilot не отправляет один простой код, а использует комбинацию событий, из-за чего стандартные методы переназначения часто работают криво или вообще не работают.

Собственно, в этом и заключается причина появления таких решений. Хотя PowerToys и другие инструменты умеют переназначать клавиши, с Copilot-кнопкой всё оказалось не так просто. Её поведение нестандартное, а Microsoft ещё и убирала из Windows 11 возможность штатного ремапа этой клавиши, объясняя это багами.

На этом фоне NoCopilotKey выглядит как очень нишевая, но вполне понятная утилита: она нужна не всем, но для владельцев ноутбуков, где Copilot буквально занял место правого Ctrl, такая мелочь может оказаться неожиданно полезной. Тем более что недовольство самой идеей отдельной клавиши Copilot в пользовательских и девелоперских сообществах звучит уже не первый месяц.

Ранее мы писали про инструмент, вырезающий Copilot и ИИ из Windows 11. Пользователь GitHub под ником zoicware выложил скрипт RemoveWindowsAI, который предназначен для радикального отключения ИИ-функций в Windows 11 на системном уровне.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru