


В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

В Windows появился способ избавиться от клавиши Copilot

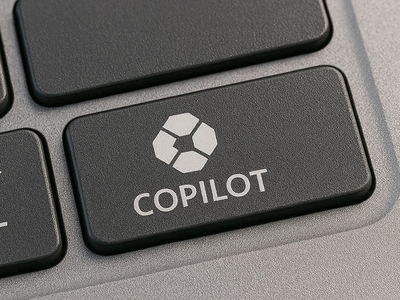
Пока Microsoft продолжает продвигать Copilot в Windows, сторонние разработчики занялись обратным процессом — убирают его из самых неожиданных мест. На GitHub появилась небольшая утилита NoCopilotKey, которая позволяет превратить физическую клавишу Copilot обратно в правый Ctrl.

На части новых Copilot+ PC производители заменили правый Ctrl отдельной клавишей Copilot.

Формально это не было жёстким требованием Microsoft для сертификации устройств, но компания продвигала такой вариант клавиатуры как быстрый способ запуска своего ИИ-помощника.

Проблема в том, что для части пользователей такая замена оказалась скорее раздражающей, чем полезной. Правый Ctrl — клавиша вполне рабочая и привычная, особенно для шорткатов, специфических сценариев работы и некоторых приложений. А вот отдельная кнопка для Copilot нужна далеко не всем. Именно на таких пользователей и рассчитан NoCopilotKey.

Утилита работает через хук клавиатуры на низком уровне: она перехватывает сигналы от клавиши Copilot, блокирует их и подменяет на поведение правого Ctrl. Разработчик отдельно поясняет, что сама кнопка Copilot не отправляет один простой код, а использует комбинацию событий, из-за чего стандартные методы переназначения часто работают криво или вообще не работают.

Собственно, в этом и заключается причина появления таких решений. Хотя PowerToys и другие инструменты умеют переназначать клавиши, с Copilot-кнопкой всё оказалось не так просто. Её поведение нестандартное, а Microsoft ещё и убирала из Windows 11 возможность штатного ремапа этой клавиши, объясняя это багами.

На этом фоне NoCopilotKey выглядит как очень нишевая, но вполне понятная утилита: она нужна не всем, но для владельцев ноутбуков, где Copilot буквально занял место правого Ctrl, такая мелочь может оказаться неожиданно полезной. Тем более что недовольство самой идеей отдельной клавиши Copilot в пользовательских и девелоперских сообществах звучит уже не первый месяц.

Ранее мы писали про инструмент, вырезающий Copilot и ИИ из Windows 11. Пользователь GitHub под ником zoicware выложил скрипт RemoveWindowsAI, который предназначен для радикального отключения ИИ-функций в Windows 11 на системном уровне.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru