


Комплекты RAM теперь продают с одной настоящей и одной фальшивой планкой

Комплекты RAM теперь продают с одной настоящей и одной фальшивой планкой

Комплекты RAM теперь продают с одной настоящей и одной фальшивой планкой

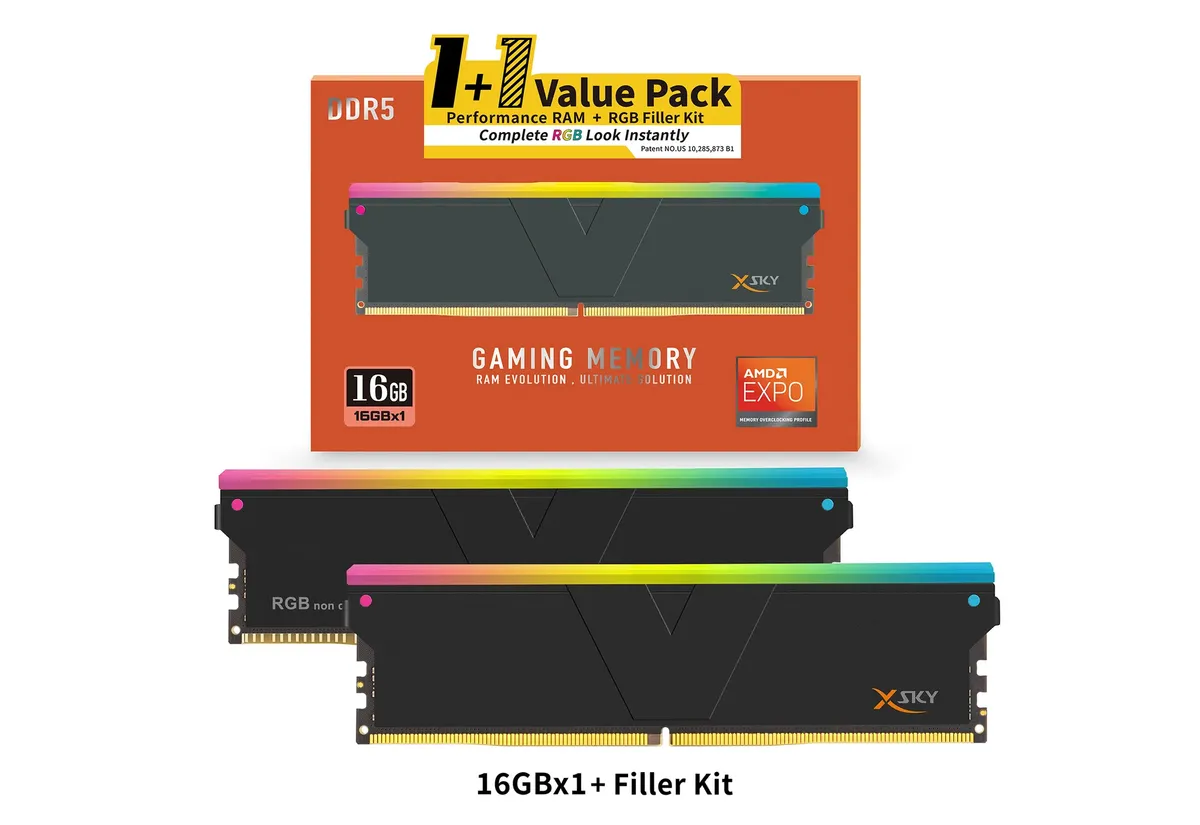
На фоне подорожавшей оперативной памяти производители начинают искать всё более необычные способы заинтересовать покупателей. Компания V-Color как раз показала один из таких вариантов — новые 1+1 Value Pack для DDR5, где в комплект входит один настоящий модуль памяти и один декоративный.

Идея простая: если денег хватает только на одну планку ОЗУ, всё равно можно занять второй слот и сделать вид, что в системе стоит полноценный двухмодульный комплект.

На производительность это, конечно, не повлияет, но визуально сборка будет смотреться куда «плотнее» и аккуратнее.

По сути, речь идёт о так называемых филлерах, или модулях-пустышках. Это нерабочие планки, которые копируют внешний вид обычной памяти и нужны исключительно для красоты. Они могут светиться, синхронизироваться с RGB-подсветкой и заполнять пустые слоты на материнской плате, но дополнительной памяти компьютеру не дают.


Подобные решения на рынке уже были и раньше. Одним из самых известных примеров стали Light Enhancement Kits от Corsair. Но V-Color, похоже, решила пойти дальше и сделать такие пустышки не просто отдельным аксессуаром, а частью новых комплектов памяти.

Сейчас компания запускает такие наборы в сериях Manta Sky и Manta XFinity. Стартовая скорость заявлена на уровне DDR5-6400. При этом производитель пока не раскрыл тайминг и не уточнил, будет ли поддержка Intel XMP 3.0. Судя по позиционированию, новые наборы ориентированы прежде всего на AMD-системы, так что, вероятно, акцент сделан на AMD EXPO.

По конфигурациям тоже есть различия. Manta Sky будет доступна в варианте на 16 ГБ, а Manta XFinity — на 24 ГБ. В дальнейшем V-Color обещает выпустить и наборы формата 2+2, где будет уже две настоящие планки памяти и ещё две декоративные.

В компании объясняют идею довольно просто: хочется дать геймерам и энтузиастам более доступный вход в мир DDR5-сборок без ущерба для внешнего вида компьютера и с возможностью дальнейшего апгрейда. Логика в этом есть, особенно если учесть, насколько заметной частью ПК-сборок в последние годы стала именно эстетика.

Но здесь важно помнить главное: одноканальная память всё равно остаётся компромиссом. Если нужна максимальная производительность, особенно в играх и чувствительных к памяти задачах, полноценный двухканальный режим по-прежнему остаётся лучшим вариантом.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru