

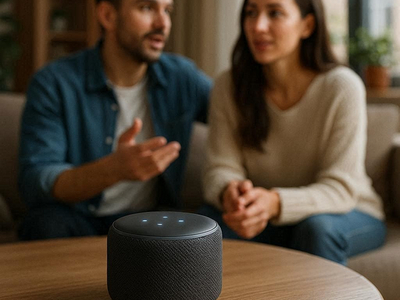

Умные колонки могут стать инструментом слежки после взлома

Умные колонки могут стать инструментом слежки после взлома

Умные колонки могут стать инструментом слежки после взлома

Умные колонки теоретически могут использоваться злоумышленниками для слежки, но только в том случае, если им удалось получить доступ к устройству, к которому колонка подключена, или к учётной записи пользователя. При этом сам факт взлома может быть неочевиден и не всегда легко обнаруживается.

Эксперт Kaspersky ICS CERT Владимир Дащенко в комментарии для РИА Новости допустил возможность использования умных колонок для слежки за пользователями.

Наибольший риск, по его словам, связан с компрометацией смартфона. Злоумышленник может получить к нему доступ через вредоносное приложение, фишинговую атаку или даже физически — например, в случае кражи устройства.

В такой ситуации под угрозой оказываются не только умные колонки, но и другие элементы «умного дома», включая датчики, замки и видеокамеры.

Сложность подобных инцидентов в том, что их бывает трудно выявить. Как отметил Владимир Дащенко, о взломе могут свидетельствовать лишь косвенные признаки: самопроизвольная активация голосового помощника, выполнение команд, которых пользователь не отдавал, а также появление в истории аккаунта неизвестных устройств или действий.

Самый простой способ временно снизить риск — отключить устройство от сети или интернета. После этого стоит сменить пароли и установить обновления программного обеспечения. Кроме того, важно соблюдать базовые правила цифровой гигиены: использовать сложные пароли, включать многофакторную аутентификацию и не произносить рядом с устройствами конфиденциальную информацию, например номера платёжных карт. В Роскачестве также рекомендуют отключать встроенный микрофон, если такая возможность предусмотрена.

При этом, по мнению Владимира Дащенко, вероятность взлома умных колонок остаётся невысокой. Подобные случаи, если и встречаются на практике, происходят крайне редко.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru