


Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Мобильные зловреды давно перестали быть чем-то примитивным, но история с BeatBanker всё равно умудряется удивить. Исследователи из «Лаборатории Касперского» описали новую Android-угрозу, которая одновременно работает как банковский троян и как скрытый майнер.

Причём распространяется она через фишинговые сайты, замаскированные под Google Play, а в последних версиях ещё и через приёмы социальной инженерии в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Главная фишка BeatBanker — очень необычный способ удержаться на заражённом устройстве. Чтобы Android не завершал вредоносные процессы, троян крутит по кругу почти неслышимый аудиофайл.

Именно из-за этого странного механизма исследователи и дали ему такое название. Параллельно зловред следит за состоянием смартфона: смотрит на заряд батареи, температуру устройства и активность пользователя, чтобы выбирать момент, когда его действия будут менее заметны.


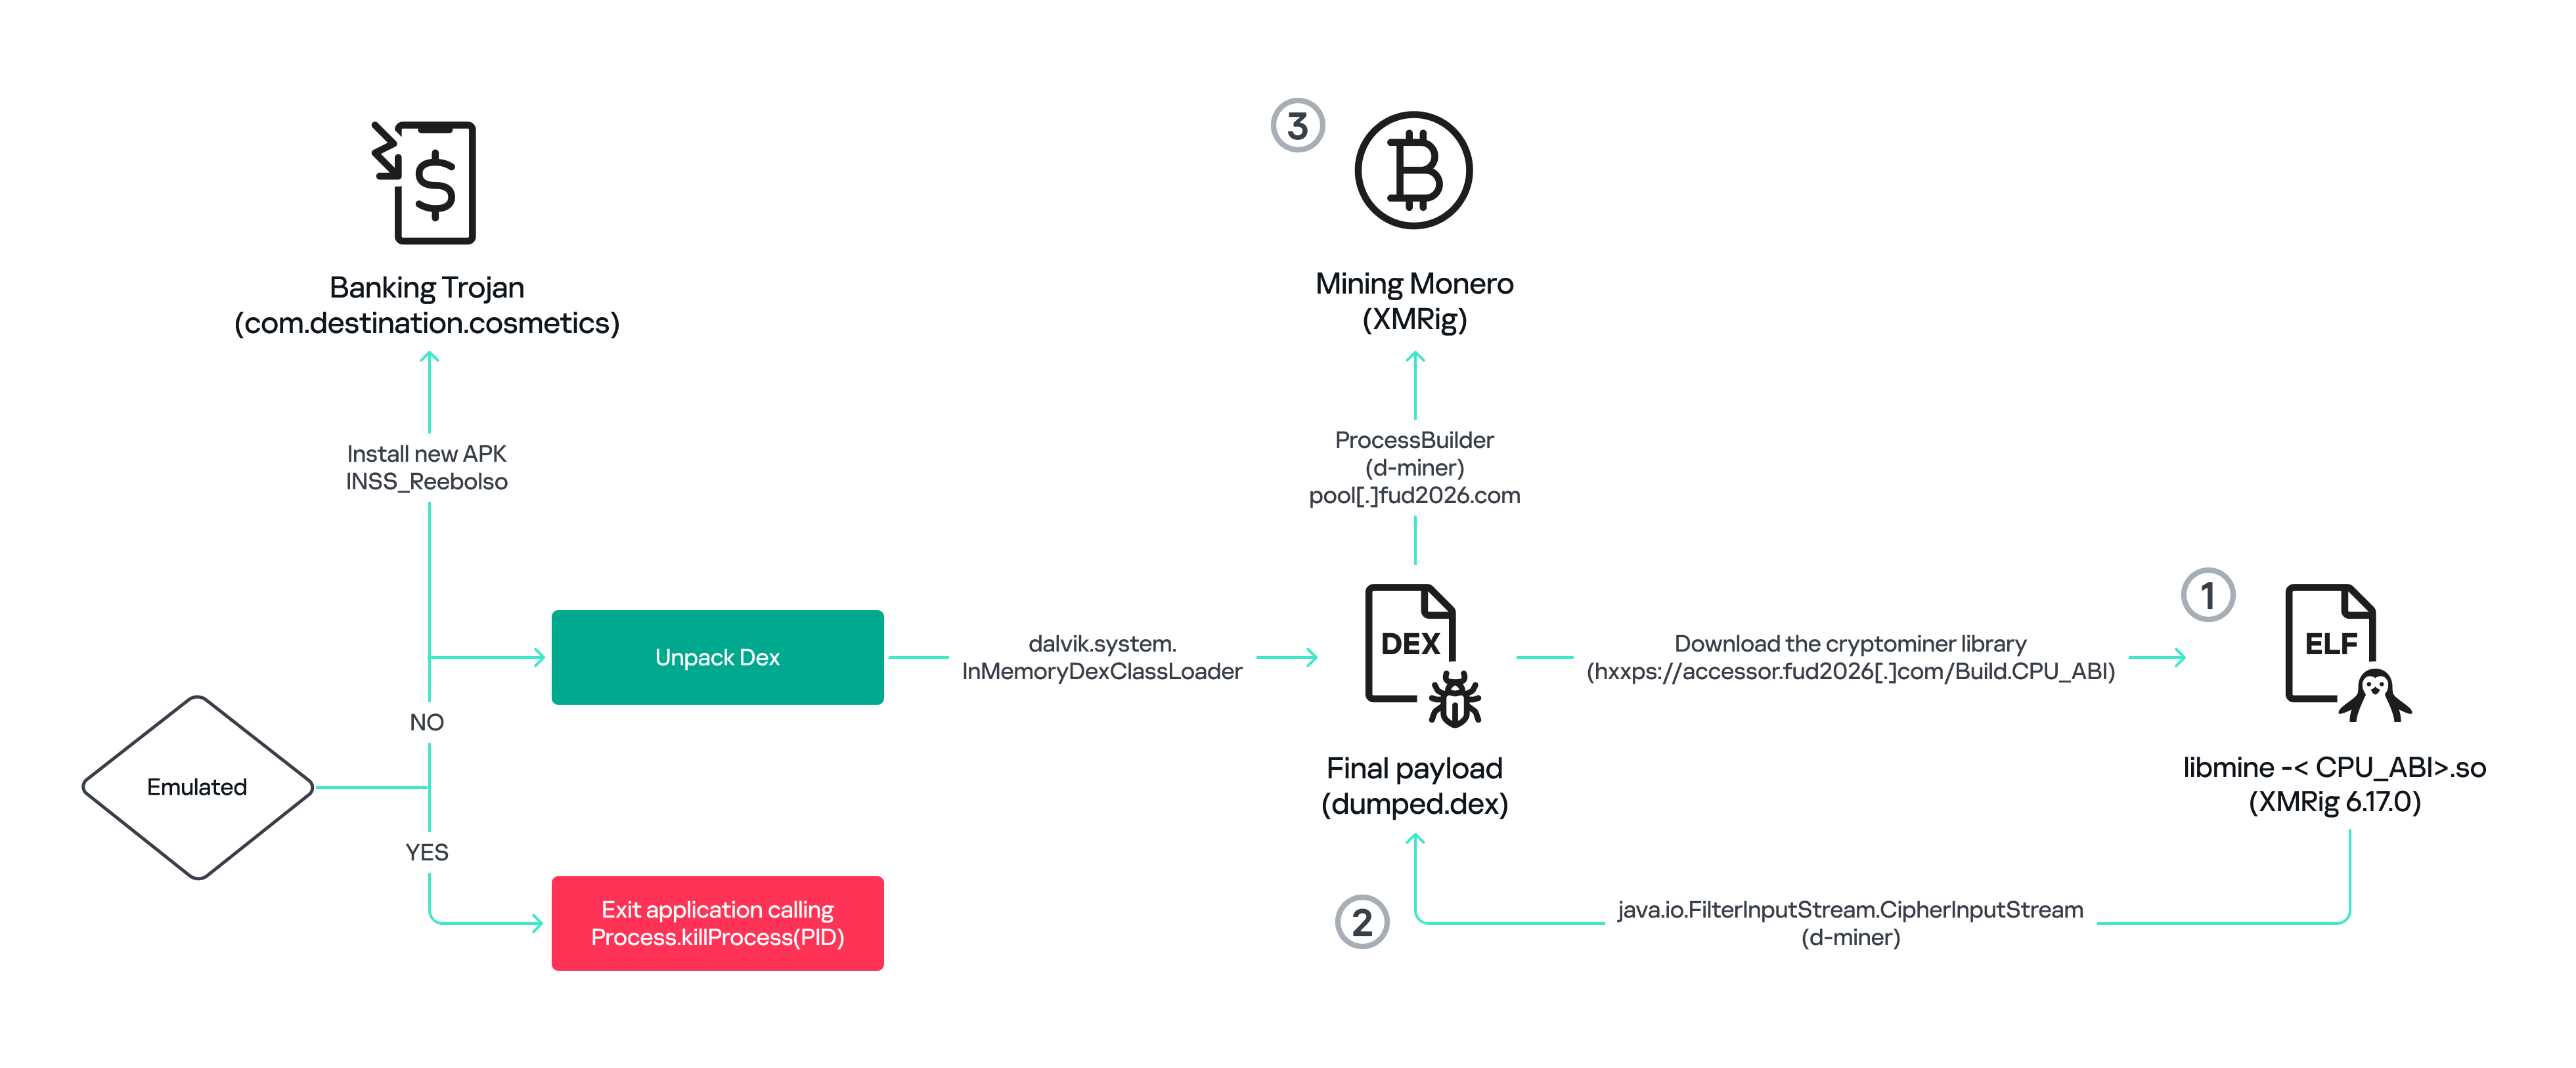
Снаружи всё выглядит довольно буднично. Пользователю подсовывают фальшивое приложение, которое мимикрирует под легитимный сервис из Google Play или вообще под сам магазин приложений. После установки начинается уже менее приятная часть: BeatBanker разворачивает сразу два вредоносных вектора.

С одной стороны, он тихо майнит Monero, высаживая батарею и нагружая устройство. С другой — работает как банковский троян, который охотится за финансовыми данными и вмешивается в криптовалютные переводы.

По данным исследователей, банковский модуль умеет накладывать фальшивые экраны поверх приложений Binance и Trust Wallet. А в случае перевода USDT троян может незаметно подменить адрес получателя на адрес злоумышленника. Для жертвы это выглядит особенно неприятно: человек вроде бы сам подтверждает операцию, но деньги уходят уже не туда, куда он собирался их отправить.

При этом кампания, судя по наблюдениям Kaspersky, развивается. В более свежих вариантах злоумышленники начали заменять банковский модуль на полноценный BTMOB RAT — троян для удалённого доступа. Это уже заметно расширяет возможности атакующих: речь идёт не просто о краже учётных данных, а о куда более глубоком контроле над заражённым устройством.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru