


Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Мобильные зловреды давно перестали быть чем-то примитивным, но история с BeatBanker всё равно умудряется удивить. Исследователи из «Лаборатории Касперского» описали новую Android-угрозу, которая одновременно работает как банковский троян и как скрытый майнер.

Причём распространяется она через фишинговые сайты, замаскированные под Google Play, а в последних версиях ещё и через приёмы социальной инженерии в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Главная фишка BeatBanker — очень необычный способ удержаться на заражённом устройстве. Чтобы Android не завершал вредоносные процессы, троян крутит по кругу почти неслышимый аудиофайл.

Именно из-за этого странного механизма исследователи и дали ему такое название. Параллельно зловред следит за состоянием смартфона: смотрит на заряд батареи, температуру устройства и активность пользователя, чтобы выбирать момент, когда его действия будут менее заметны.


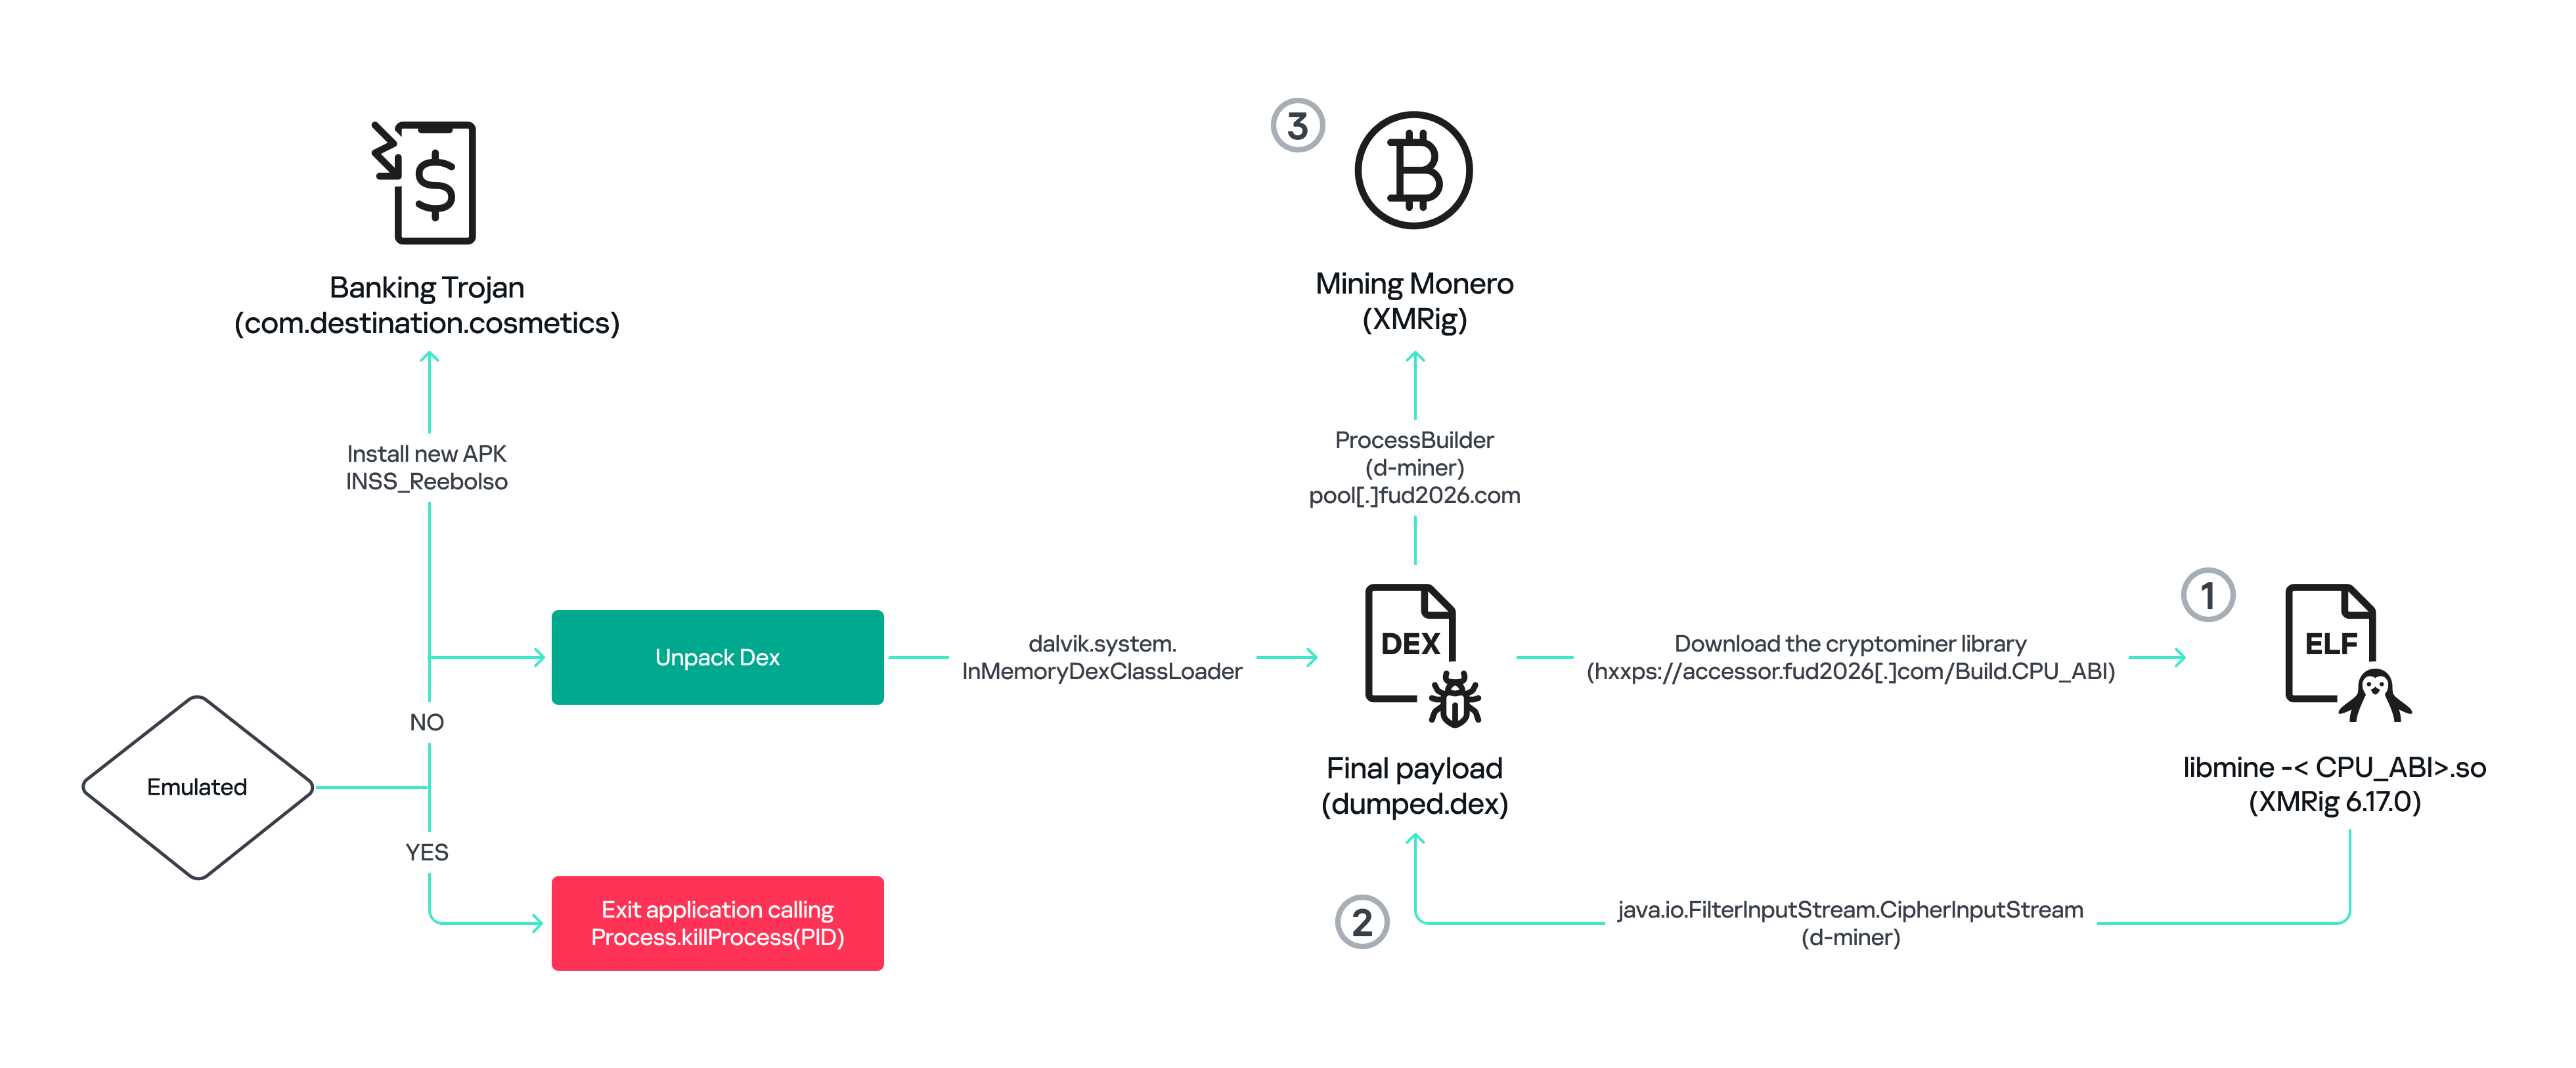
Снаружи всё выглядит довольно буднично. Пользователю подсовывают фальшивое приложение, которое мимикрирует под легитимный сервис из Google Play или вообще под сам магазин приложений. После установки начинается уже менее приятная часть: BeatBanker разворачивает сразу два вредоносных вектора.

С одной стороны, он тихо майнит Monero, высаживая батарею и нагружая устройство. С другой — работает как банковский троян, который охотится за финансовыми данными и вмешивается в криптовалютные переводы.

По данным исследователей, банковский модуль умеет накладывать фальшивые экраны поверх приложений Binance и Trust Wallet. А в случае перевода USDT троян может незаметно подменить адрес получателя на адрес злоумышленника. Для жертвы это выглядит особенно неприятно: человек вроде бы сам подтверждает операцию, но деньги уходят уже не туда, куда он собирался их отправить.

При этом кампания, судя по наблюдениям Kaspersky, развивается. В более свежих вариантах злоумышленники начали заменять банковский модуль на полноценный BTMOB RAT — троян для удалённого доступа. Это уже заметно расширяет возможности атакующих: речь идёт не просто о краже учётных данных, а о куда более глубоком контроле над заражённым устройством.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru