


Новая фотогалерея для Android крадёт СМС и коды из банковских сообщений

Новая фотогалерея для Android крадёт СМС и коды из банковских сообщений

Новая фотогалерея для Android крадёт СМС и коды из банковских сообщений

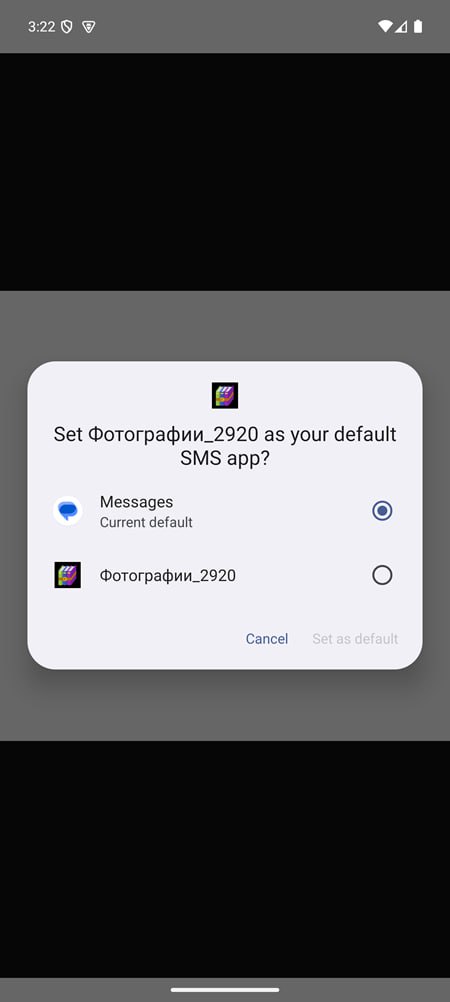
Эксперты компании «Перспективный мониторинг» (входит в ГК «ИнфоТеКС») сообщили об обнаружении нового APK-файла семейства Pulsar SMS Stealer. По их данным, вредоносное приложение распространяется под видом фотогалереи с названием «Фотографии_2920» и на 10 марта 2026 года не детектируется антивирусами.

Злоумышленники рассылают APK-файл через мессенджеры, опираясь на социальную инженерию. Дальше всё строится на доверии и невнимательности пользователя.

Вместо безобидного приложения с фотографиями человек получает троян, задача которого — перехватывать СМС-сообщения, а вместе с ними и OTP/2FA-коды, чтобы потом использовать их для кражи доступа и финансового мошенничества. Такой тип мобильных атак давно считается опасным именно из-за охоты за одноразовыми кодами.

По описанию исследователей, приложение только притворяется фотогалереей, а на деле запрашивает опасные разрешения. Речь идёт о доступе к перехвату, чтению, отправке и удалению СМС, чтению IMEI, номера телефона и данных об операторе, получению номеров двух сим-карт, автозапуске после перезагрузки, постоянной фоновой работе и полной выгрузке архива СМС на командный сервер (C2).


Технически образец тоже оказался не самым примитивным. По данным «Перспективного мониторинга», APK использует многоступенчатую архитектуру: внешний classes.dex содержит сильно обфусцированный загрузчик, который извлекает и подгружает скрытую DEX-нагрузку из assets/NwyavbTt.csz через инъекцию ClassLoader.

Уже на втором этапе находится основная логика: связь с C2, перехват СМС, снятие цифрового отпечатка устройства и механизмы закрепления. Отдельно специалисты отмечают и серьёзную маскировку сетевого трафика.

В опубликованных материалах говорится, что heartbeat-пакеты передают на сервер полный статус устройства — от состояния экрана и уровня заряда до наличия СМС-разрешений, режима Doze и параметров оптимизации батареи. Также была показана конфигурация bootstrap, где эндпоинт /m/{build_id} возвращает настройки в PEM-подобной структуре, зашифрованной AES-256-GCM.

Старший специалист по исследованию киберугроз компании «Перспективный мониторинг» Александр Рудзик отметил, что маскировку зловредов под приложения, связанные с медиафайлами, уже можно считать устоявшейся схемой. Ранее, по его словам, подобный подход фиксировался у семейства Mamont, но в этот раз образец оказался новым именно с технической точки зрения: обнаружение и анализ усложнялись многоступенчатой обфускацией и комплексной маскировкой трафика.

Кроме того, отсутствие этого файла на общедоступных платформах, по оценке исследователей, может говорить о том, что вредоносная кампания только начинает разворачиваться против физических лиц в России.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru