


«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

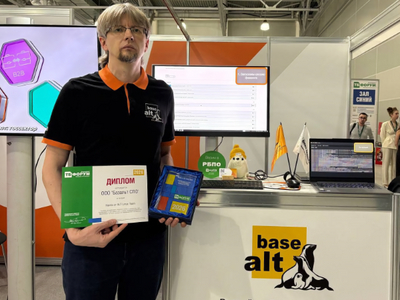
Награду за технологический комплекс Hantis, предназначенный для организации работы команды безопасной разработки ПО, вручили специалистам «Базальт СПО» в рамках ТБ Форума 2026. Конвейер Hantis развивается сообществом разработчиков свободного ПО ALT Linux Team, активными участниками которого являются специалисты «Базальт СПО».

Создатели конвейера обобщили опыт различных методик исследований кода и разработали структуру инструментального репозитория таким образом, чтобы можно было подключать его к независимому открытому репозиторию Sisyphus.

Таким образом, конвейер автоматизирует и сокращает трудозатраты на проверку кода на наличие недостатков и потенциальных уязвимостей. Применение Hantis позволяет существенно снизить риски: проверка происходит быстрее и качественнее, что уменьшает вероятность утечек данных, сбоев в работе систем и других инцидентов, связанных с безопасностью ПО.

«Базальт СПО» завершает процедуру сертификации процессов РБПО по новому ГОСТ Р 56939-2024 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

«Применяя Hantis, мы автоматизируем рутинные операции — они становятся менее трудоёмкими, что позволяет лучше сконцентрироваться на анализе получаемых при исследованиях результатов. Как следствие, повышается надежность программного обеспечения, поставляемого заказчикам, и соответствие продуктов требованиям регулятора», —отметил Николай Костригин, руководитель отдела РБПО «Базальт СПО».

Hantis обеспечивает безопасность единой экосистемы российских решений «Альт» для построения целостной ИТ-инфраструктуры в масштабах государства, корпораций и организаций. Экосистема объединяет операционные системы, в том числе — сертифицированные ФСТЭК России и ФСБ России, а также решения для виртуализации и контейнеризации, контроллер домена и платформу сборки ПО.

Конвейер Hantis и ОС «Рабочая станция К» были представлены на стенде «Базальт СПО». Посетители форума смогли протестировать программные продукты и задать вопросы экспертам компании.

В рамках форума на конференции «Подходы и инструменты управления процессом РБПО» Николай Костригин выступил с докладом «Репозиторий: подходы к организации и метрики доверия». Он подчеркнул, что репозиторий — это не просто хранилище кода или пакетов, а элемент цепочки поставки ПО с определённой моделью доверия: «Доверие к репозиторию не является бинарным свойством, оно складывается из измеримых характеристик процессов разработки, сборки, сопровождения и публикации. Практические примеры, такие как репозиторий «Сизиф», показывают, что доверие к экосистеме формируется совокупностью процессов, инфраструктуры и прозрачных метрик, а не простым делением на “доверяем / не доверяем“».

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru