


В Telegram обещают фитнес-приложение, а ставят троян на Android

В Telegram обещают фитнес-приложение, а ставят троян на Android

В Telegram обещают фитнес-приложение, а ставят троян на Android

Злоумышленники придумали новый способ залезть в Android-смартфоны россиян, на этот раз под видом «полезного фитнес-приложения» для подсчёта калорий. Эксперты «Лаборатории Касперского» описывают схему так: в Telegram появляются чаты, которые маскируются под официальные каналы сети спортивных клубов, раздавая apk-файл с сюрпризом.

Фишка в том, что атакующие не просто кидают ссылку где попало, а стараются выглядеть «своими».

Они приглашают людей прямо из аудитории настоящего канала и с помощью ботов стирают системные сообщения о вступлении новых участников, чтобы у чата было меньше признаков «левого» происхождения и он походил на официальный.

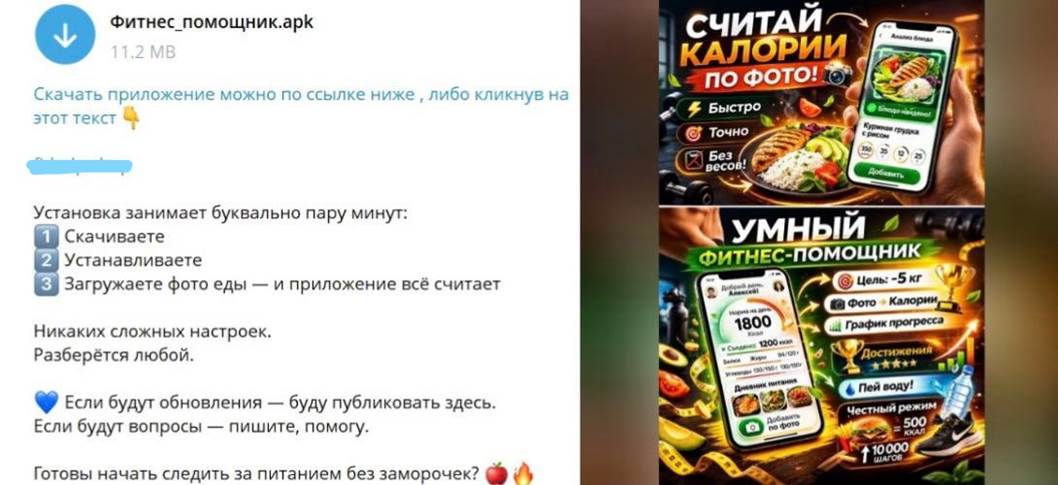
Дальше всё построено на эмоциях и выгоде: в чат отправляют сообщение якобы от имени клуба: мол, держите бесплатно приложение, которое умеет считать калории по фото, распознавать блюда, автоматически рассчитывать БЖУ, подбирать норму калорий под цель и рисовать график веса. Внутри — apk-файл (установщик Android-приложений) и ссылка на скачивание.


А вот дальше начинается самое неприятное. Скачанное «приложение» открывает поддельное окно якобы официального магазина и предлагает установить фитнес-помощник. Однако вместо него на устройство попадает дроппер — программа-загрузчик, чья задача незаметно подтянуть следующий этап атаки. В этом случае речь идёт о трояне для удалённого доступа BTMOB RAT (известен как минимум с 2024 года). Цель — кража денег и пользовательских данных.

Чтобы приманка не терялась в переписке, сообщение с «подарком» то исчезает, то появляется снова. Вероятно, его специально удаляют и публикуют заново, так оно регулярно оказывается наверху ленты и чаще попадается на глаза.

Эксперт по кибербезопасности «Лаборатории Касперского» Дмитрий Калинин подчёркивает: рассылка apk-файлов в мессенджерах — классическая тактика, а здесь дополнительно сыграли на сезонности: перед тёплым временем года бесплатный «фитнес-помощник» выглядит особенно заманчиво. Его рекомендация простая: проверять, от кого пришло предложение, и не ставить apk «по акции», если не уверены в источнике.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru