


Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

Боты прочёсывают сайты каждые 6 секунд в поисках дефицитной DDR5

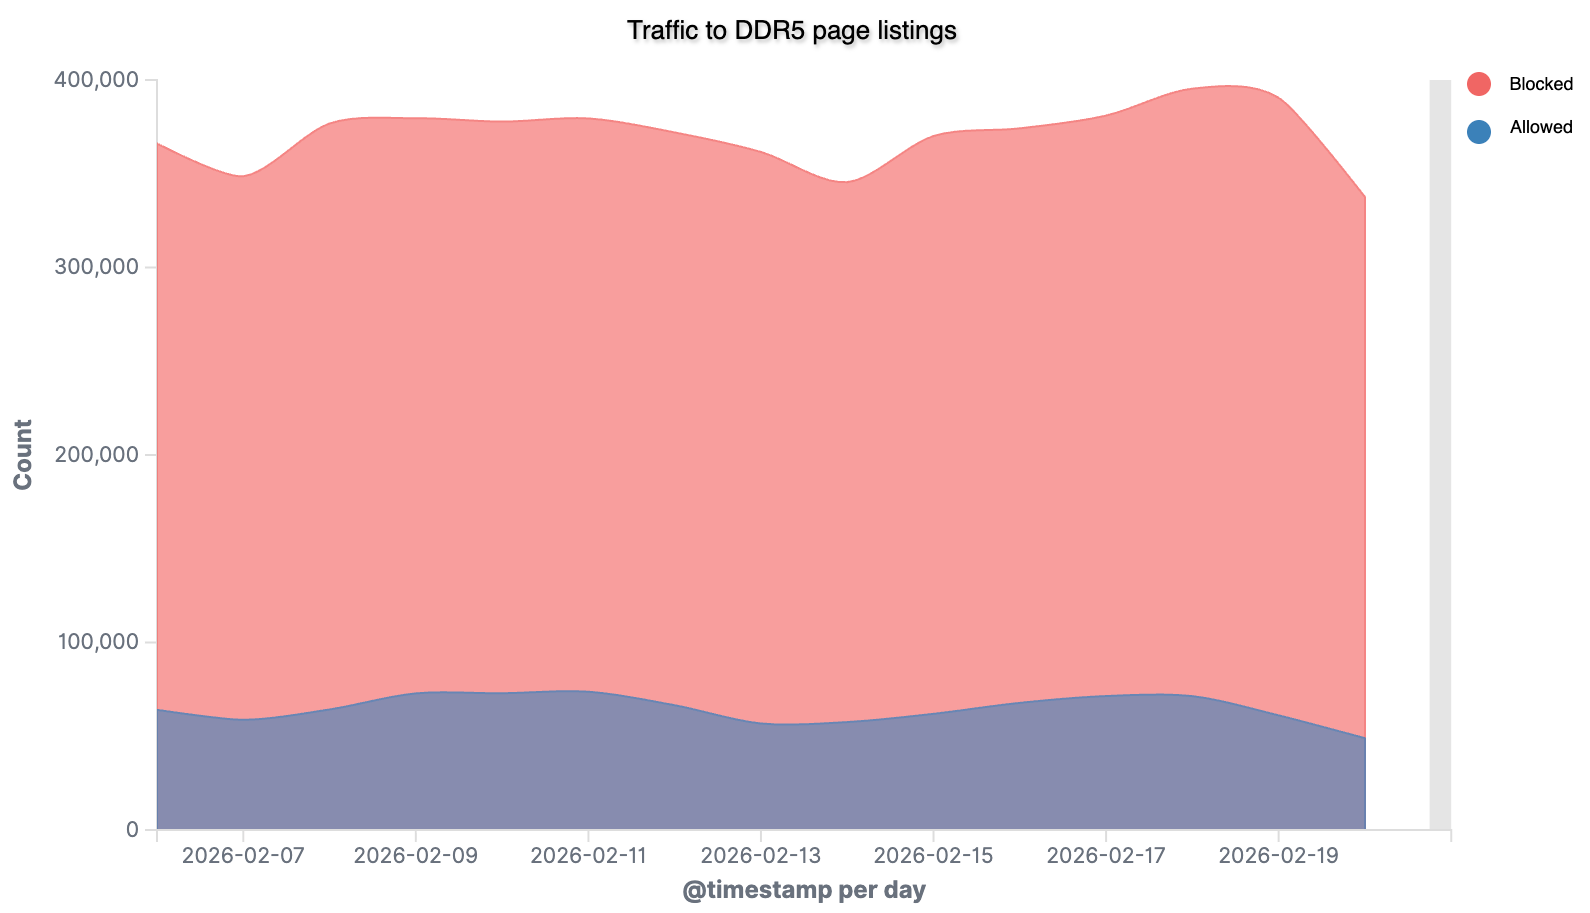
Дефицит памяти DDR5 подогревают не только гиперскейлеры и ИИ-гиганты, но и боты. По данным компании DataDome, злоумышленники развернули масштабную кампанию по веб-скрейпингу: автоматизированные скрипты уже отправили более 10 млн запросов к сайтам продавцов, выискивая доступные партии DRAM и комплектующих.

Боты обращаются к карточкам товаров примерно каждые 6,5 секунды, почти в шесть раз чаще, чем обычные пользователи и легитимные краулеры.

Чтобы получать самую свежую информацию о наличии, они используют приём «cache busting»: добавляют к запросам уникальные параметры, вынуждая сервер выдавать актуальные данные, а не кеш. При этом частота запросов аккуратно «дозируется», чтобы не попасть под ограничения по скорости.


В DataDome отмечают, что за кампанией, вероятно, стоят перекупщики. Автоматической скупки пока не зафиксировано; задача ботов в том, чтобы быстро находить дефицитные позиции, которые затем оперативно выкупают для перепродажи.

По словам исследователей, в даркнете обсуждается использование ИИ для обхода антибот-защиты и автоматизации скриптов. Такие инструменты доступны как начинающим, так и более профессиональным игрокам.

Ситуация разворачивается на фоне устойчивого дефицита DDR5, который наблюдается с ноября прошлого года. Спрос подстёгивают крупные облачные провайдеры и проекты в сфере ИИ.

По прогнозам, в первом квартале 2026 года цены на DRAM могут вырасти вдвое, а NAND — заметно подорожать. Уже сейчас некоторые облачные провайдеры среднего уровня повышают тарифы, а производители бюджетных компьютеров и смартфонов рискуют столкнуться с ограничениями поставок.

В итоге боты становятся ещё одним фактором давления на рынок памяти: они ускоряют «вымывание» доступных партий и дополнительно подталкивают цены вверх, оставляя обычных покупателей без шанса купить дефицит по нормальной цене.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru