


Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

Новый Android-троян Oblivion обходит защиту и 2FA, захватывает смартфон

На форумах даркнета появился новый Android-зловред под названием Oblivion, исследователи считают его одним из самых опасных RAT последнего времени. В отличие от множества «пересобранных» и сырых троянов, этот инструмент позиционируется как полностью новая разработка, которую тестировали несколько месяцев перед релизом.

Oblivion продаётся по подписке: $300 в месяц или до $2200 за пожизненный доступ. Исходный код покупателям не передают, авторы сохраняют контроль над инфраструктурой. Атакуются устройства на Android 8-16, то есть практически все актуальные девайсы.

Анализом занялись специалисты Certo. По их данным, зловред активно рекламируется на киберпреступном форуме, с видеодемонстрацией и подробным описанием функций. Причём для управления им не нужны глубокие технические знания — всё максимально автоматизировано.

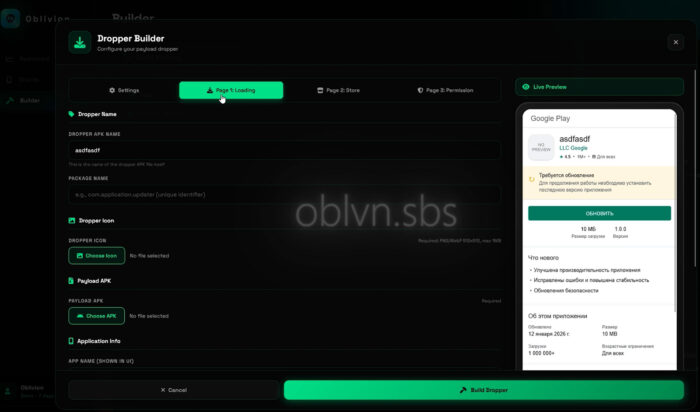
В комплект входит веб-инструмент для сборки APK. Оператор может замаскировать вредоносное приложение под что угодно, например под «Google Services». Есть и так называемый билдер дроппера: он создаёт фальшивые всплывающие окна «обновления системы», которые почти не отличить от настоящих уведомлений Google Play.


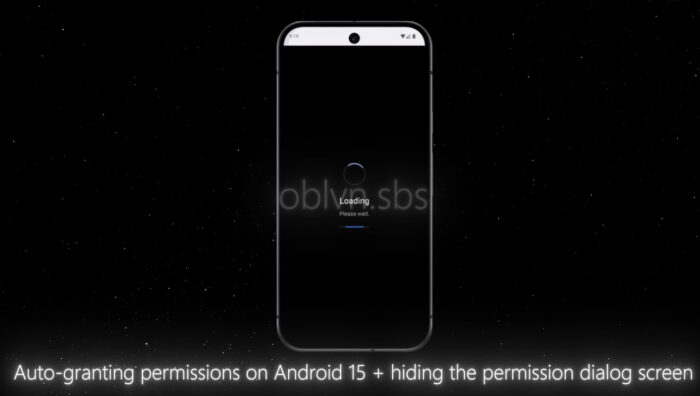
Главная «фишка» Oblivion — автоматический обход разрешений. Троян способен самостоятельно активировать доступ к службе специальных возможностей (Accessibility Service), не требуя действий от пользователя. Именно через этот механизм большинство банковских зловредов получают полный контроль над устройством.


Oblivion умеет обходить защитные механизмы популярных оболочек: MIUI (Xiaomi), One UI (Samsung), ColorOS (OPPO), MagicOS (Honor), OxygenOS (OnePlus). На Android 15 и 16, как утверждается, он даже «глушит» системные диалоги разрешений.

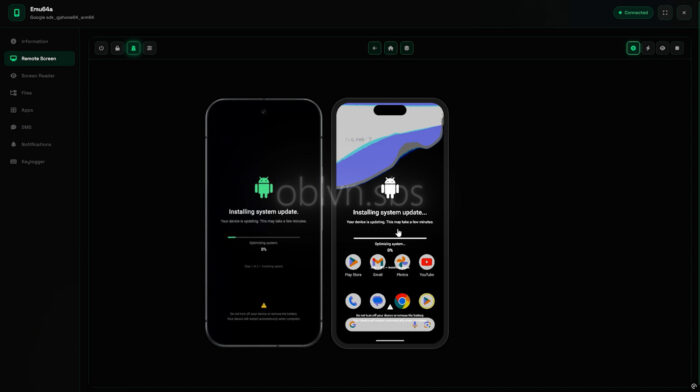
Для управления используется VNC, но с расширением HVNC — «скрытым» режимом. Пользователь видит на экране фальшивое сообщение «System updating…», а в это время злоумышленник получает полноценный удалённый доступ.

Чтобы обойти защиту банковских и криптоприложений от скриншотов, используется отдельный модуль «Screen Reader», который считывает содержимое напрямую. Зловред собирает СМС, коды 2FA, уведомления, нажатия клавиш, список приложений и файлы. Более того, он может автоматически разблокировать устройство, используя перехваченные данные.


Удалить Oblivion тоже непросто: встроены механизмы защиты от деинсталляции и отзыва разрешений. Инфраструктура рассчитана более чем на 1000 одновременных сессий и использует сети вроде Tor.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru