


Android подключает Gemini к борьбе с телефонными мошенниками

Android подключает Gemini к борьбе с телефонными мошенниками

Android подключает Gemini к борьбе с телефонными мошенниками

Телефонные мошенники становятся всё изобретательнее: они комбинируют утечки персональных данных с продуманной психологией и могут выглядеть очень убедительно даже для технически подкованных людей. В ответ Google усиливает защиту владельцев Android-смартфонов, делая ставку на ИИ.

По данным компании, её системы ежемесячно помогают блокировать более 10 млрд подозрительных звонков и сообщений.

Теперь Google расширяет использование модели Gemini, работающей прямо на устройстве, чтобы выявлять сложные схемы обмана в реальном времени.

В свежем обновлении безопасности компания рассказала историю ИТ-специалиста из Калифорнии, который едва не попался на уловку. Ему позвонили якобы из банка, номер был подменён, собеседник знал его имя и адрес и уверенно рассказывал о «подозрительной операции».

Даже понимая, как работают такие схемы, мужчина задержался на линии дольше обычного. Спасла его только всплывшая на экране подсказка о возможном мошенничестве. После этого он завершил разговор и проверил информацию через банковское приложение.

Функция Scam Detection анализирует разговор во время звонка и ищет характерные для мошенников речевые паттерны. Обработка происходит локально — модель Gemini работает прямо на смартфоне. Google подчёркивает, что аудио не сохраняется и никуда не отправляется. При этом функция по умолчанию отключена, пользователь сам решает, включать её или нет.


Сначала защита была доступна только на устройствах Pixel в ряде стран, включая США и Великобританию. Теперь её начинают внедрять и на другие флагманы — например, на Samsung Galaxy S26 в США.

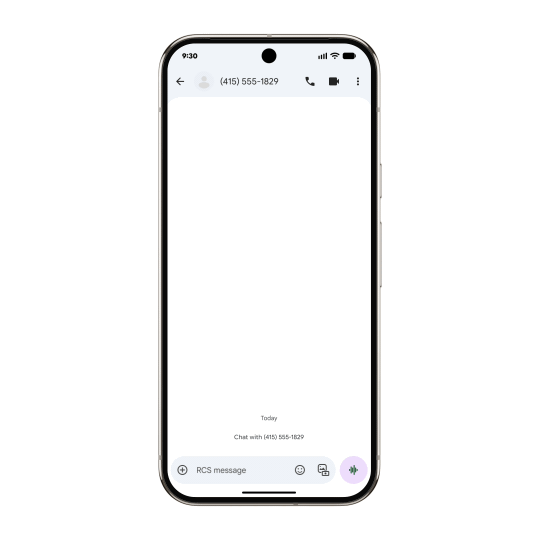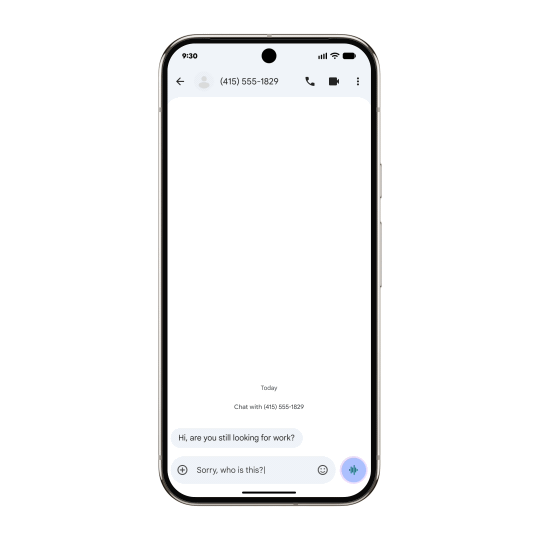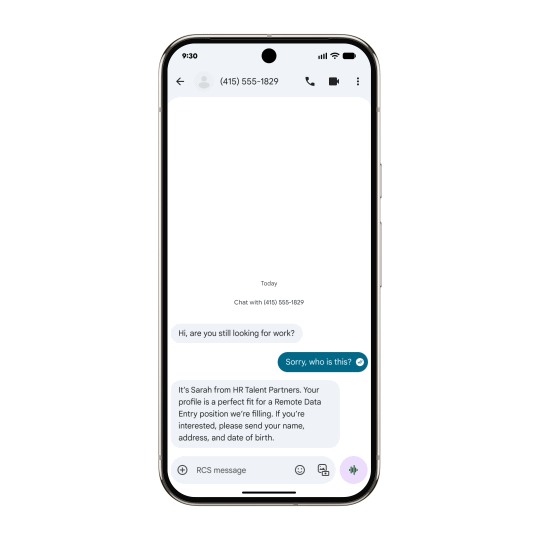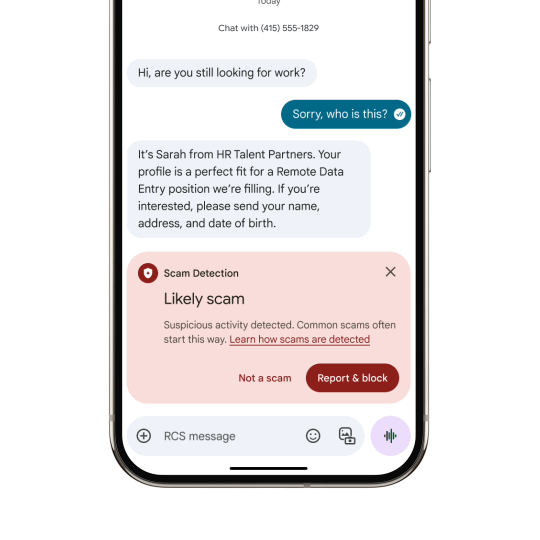
Похожий подход применяется и к текстовым сообщениям. Защита от мошенничества в Google Messages расширяется более чем на 20 стран и поддерживает несколько языков, включая английский, французский, немецкий, испанский и другие. На новых устройствах (например, будущая серия Pixel 10 и Galaxy S26) Gemini интегрируется непосредственно в приложение сообщений. Это позволяет системе анализировать не только отдельные фразы, но и контекст общения.

Такой подход особенно важен для борьбы со схемами «романтических» афер и фейковых предложений о работе. В них злоумышленники действуют постепенно, месяцами выстраивая доверие, поэтому традиционные фильтры часто не видят явных признаков угрозы. Локальная ИИ-модель должна распознавать более тонкие признаки манипуляции.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru