


Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Фейковый сайт Avast пугает списанием €499 и ворует данные карт

Киберпреступники запустили фишинговую кампанию с поддельным сайтом Avast, сделав его настолько правдоподобным, что отличить от оригинала непросто. Страницу стилизовали под официальный портал антивирусной компании, вплоть до логотипа, загруженного с настоящего CDN Avast. Навигация, разделы «Home», «My Account», «Help» — всё выглядит как на легитимном ресурсе.

В центре страницы пользователя встречает тревожное уведомление: якобы с пользователя списали €499,99 за продукт Avast. Сообщается, что отменить него можно только в течение 72 часов.

При этом ниже указано, что платежи старше 48 часов не подлежат возврату — намеренное противоречие, создающее давление и панику. Дата «списания» автоматически подстраивается под системное время посетителя, создавая иллюзию, что платёж произошёл именно сегодня.

Сумма при этом всегда остаётся одинаковой: достаточно крупной, чтобы вызвать тревогу, но реалистичной для «премиальной подписки».

На самом деле никакого списания не происходит. Это чисто психологический приём: убедить жертву, что деньги уже ушли, и подтолкнуть к вводу банковских данных «для возврата».

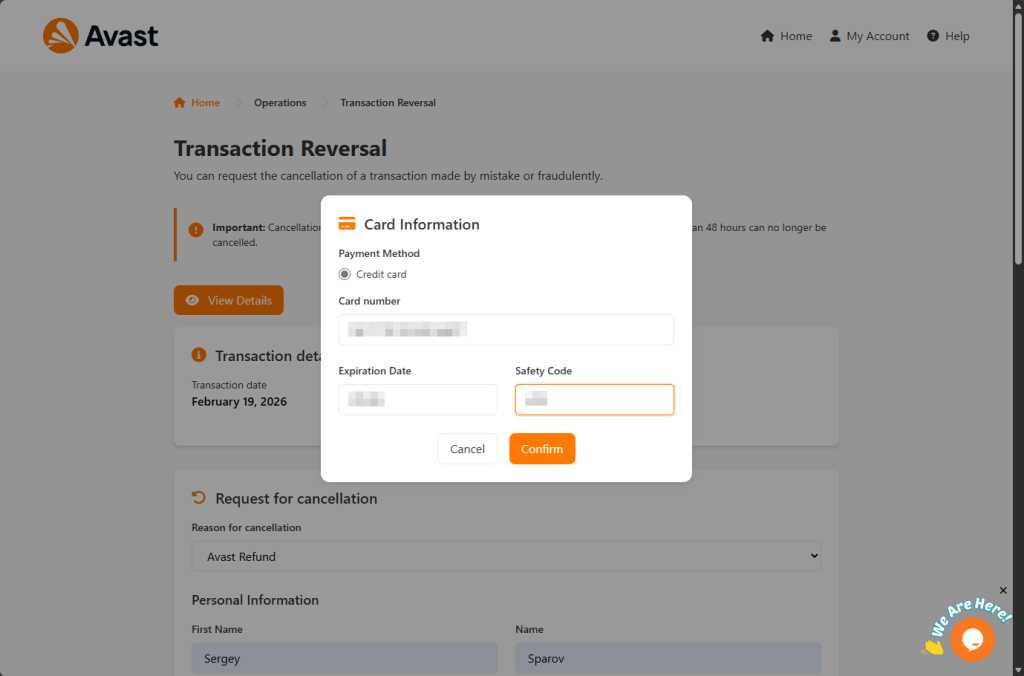
Под фальшивой квитанцией размещена форма «возврата». Пользователю предлагают указать имя, адрес электронной почты, телефон, адрес и город для подтверждения личности. После заполнения появляется всплывающее окно с просьбой ввести номер карты, срок действия и CVV-код для «обработки возврата».


Чтобы всё выглядело максимально правдоподобно, сайт даже проверяет номер карты по алгоритму Луна — стандартной банковской процедуре валидации. Введённые данные отправляются через POST-запрос на скрипт send.php и передаются злоумышленникам.

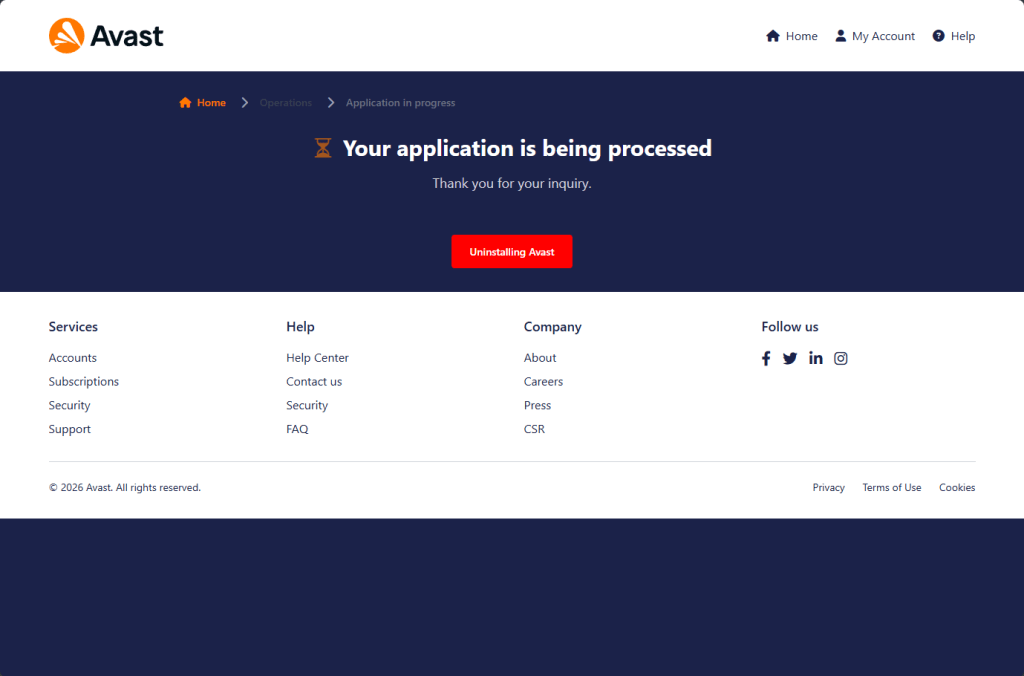
После отправки формы жертве показывают сообщение «Your application is being processed» и благодарят за обращение. В финале появляется кнопка «Uninstalling Avast» — ещё одна уловка, которая может подтолкнуть пользователя удалить настоящий антивирус.


Дополнительный элемент обмана — встроенный чат Tawk.to. Операторы могут в реальном времени наблюдать за действиями посетителей и общаться с ними, убеждая завершить «процедуру возврата».

Схема рассчитана на самых разных людей: реальных клиентов Avast, пользователей со старыми подписками, тех, кто никогда не пользовался продуктом, но испугался «списания», и даже тех, кто надеется получить «возврат» без оснований. В любом случае все попадают на одну и ту же форму сбора данных.

Эксперты напоминают: если вы видите сообщение о неожиданном списании, не переходите по ссылкам из писем и не вводите данные на подозрительных страницах. Проверять информацию о подписке стоит только через официальный сайт, введённый вручную в адресной строке.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru