


Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

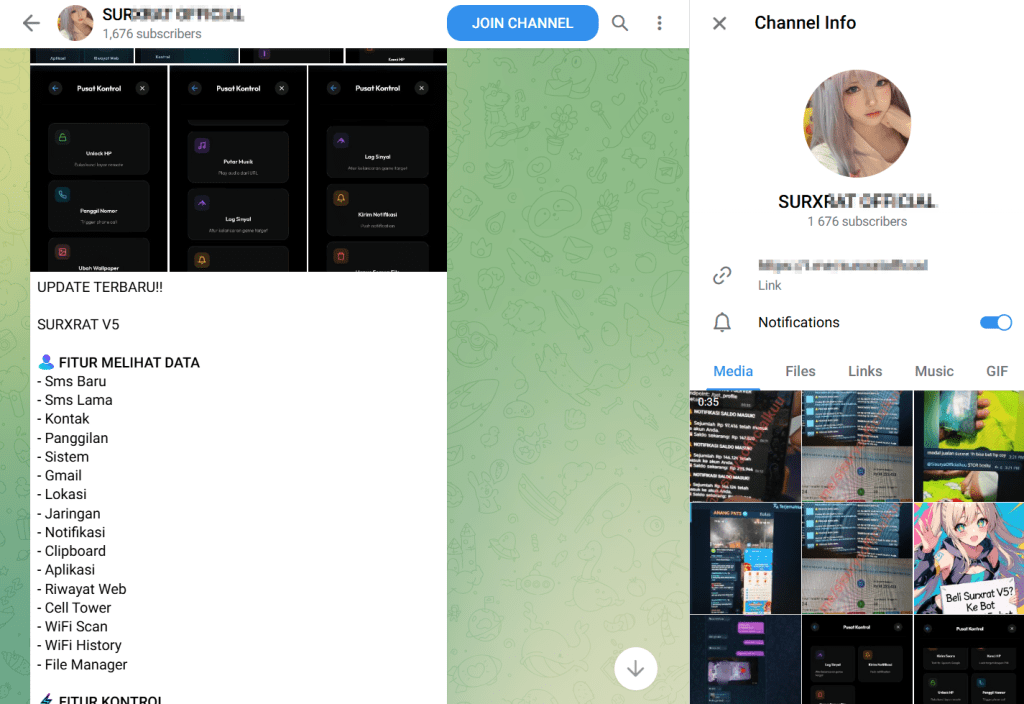
В киберпреступных телеграм-каналах активно продаётся Android-вредонос SURXRAT — полноценный троян для удалённого доступа, работающий по модели «зловред как услуга». Проект развивается, масштабируется через партнёрскую сеть и уже обзавёлся экспериментальными ИИ-модулями.

О новой версии (SURXRAT V5) рассказали аналитики Cyble Research and Intelligence Labs (CRIL).

По их данным, оператор из Индонезии запустил телеграм-канал ещё в конце 2024 года и выстроил вокруг зловреда целую «бизнес-модель» с тарифами Reseller и Partner.

Покупатели могут генерировать собственные сборки, а центральная инфраструктура при этом остаётся под контролем разработчика. В рекламе сервиса упоминается более 1300 зарегистрированных аккаунтов — масштаб уже далеко не кустарный.

Технически SURXRAT — это многофункциональная платформа для слежки и контроля устройства. После установки зловред запрашивает широкий набор разрешений и задействует Accessibility Services, чтобы закрепиться в системе и работать практически незаметно для пользователя.

Он собирает СМС-сообщения, контакты, журналы вызовов, данные Gmail, сведения об устройстве и местоположении, Wi-Fi и сотовые данные, уведомления, содержимое буфера обмена, историю браузера и файлы. Такой объём телеметрии позволяет перехватывать одноразовые коды (OTP), красть учётные данные и готовить финансовые атаки.


Кроме кражи данных, SURXRAT умеет активно управлять устройством: совершать звонки, отправлять СМС, открывать ссылки, воспроизводить аудио, менять обои, включать вибрацию и фонарик, блокировать и разблокировать смартфон, а также стирать данные. В арсенале есть и локер дисплея в стиле вымогателей: с сообщением и ПИН-кодом от злоумышленника.

Связь с командным сервером строится через Firebase Realtime Database, что маскирует вредоносный трафик под легитимные облачные сервисы Google и усложняет обнаружение. Заражённое устройство регистрируется с уникальным UUID и в режиме реального времени получает команды и отправляет данные.

Интересная деталь: в коде обнаружены отсылки к ArsinkRAT, а функциональное сходство указывает на то, что SURXRAT может быть эволюцией этой семьи. Это типичный подход — не писать всё с нуля, а развивать уже готовую платформу.

Самый необычный элемент последних сборок — возможность условной загрузки огромного LLM-модуля (более 23 ГБ) с Hugging Face. Загрузка активируется при запуске определённых игровых приложений или по команде с сервера.

Аналитики предполагают, что такой модуль может использоваться для намеренного замедления устройства (например, во время игры), маскировки вредоносной активности или в будущем — для автоматизированной социальной инженерии и адаптивного обхода защит.

Подпишитесь на новости

Выписка из WhatsApp: троян добирается до прав SYSTEM в Windows

Финансовый документ в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) может оказаться пропуском для злоумышленника в Windows. Исследователи разобрали цепочку заражения, которая начинается с ZIP-архива с исполняемым файлом и заканчивается установкой трояна для удаленного доступа VulcanRAT207.A.

Согласно исследованию Morphisec, приманкой служит файл Statement.exe, замаскированный под финансовую выписку.

После запуска он распаковывает загрузчик в памяти и проверяет окружение: ищет признаки виртуальной машины, песочницы и средств анализа.

Затем вредонос пытается повысить привилегии и внедрить загрузчик в процесс службы планировщика заданий Windows. Для этого используется техника PoolParty, задействующая механизм пула потоков. Поскольку служба работает от имени LocalSystem, следующие компоненты получают права SYSTEM.


Атакующие также используют подписанный драйвер GoFly для остановки отдельных защитных процессов Baidu. Для закрепления создается задача, запускающая легитимную утилиту VulkanInfo, которая подхватывает вредоносную DLL.

Финальный троян поддерживает операции с файлами, выполнение команд, управление учетными записями, захват экрана и удаленный доступ к рабочему столу.

Доставка через мессенджер позволяет пройти мимо привычных почтовых фильтров. Но заражение требует запуска исполняемого файла: получение сообщения само по себе цепочку не активирует.

RSS: Новости на портале Anti-Malware.ru