


Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

Новый Android-троян с ИИ и вымогателем крадёт данные и блокирует устройства

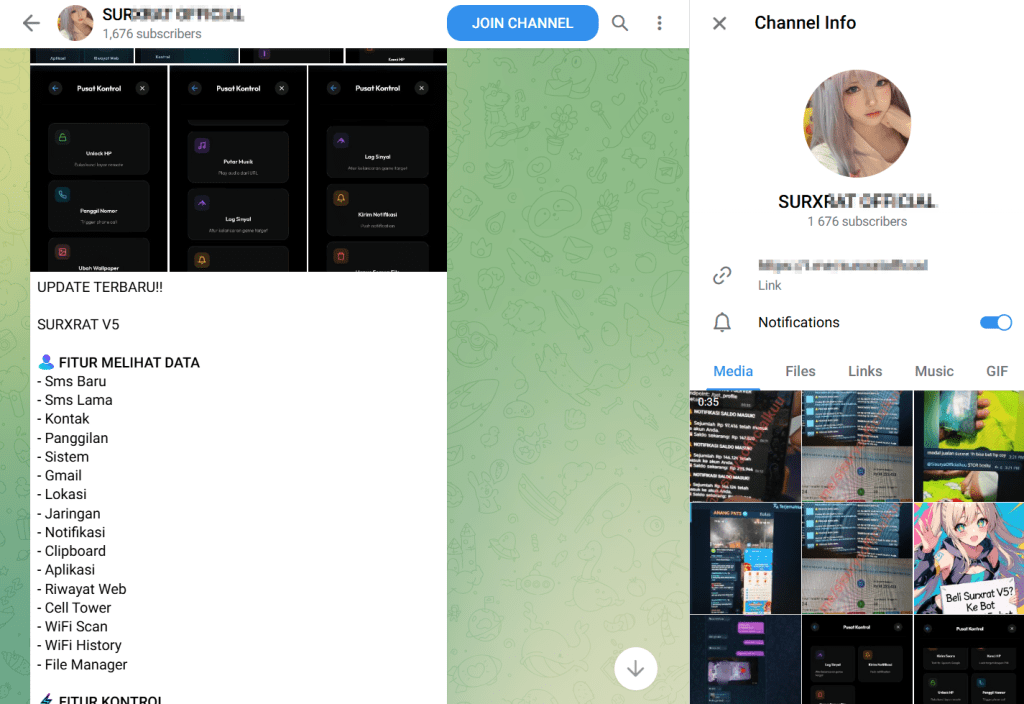
В киберпреступных телеграм-каналах активно продаётся Android-вредонос SURXRAT — полноценный троян для удалённого доступа, работающий по модели «зловред как услуга». Проект развивается, масштабируется через партнёрскую сеть и уже обзавёлся экспериментальными ИИ-модулями.

О новой версии (SURXRAT V5) рассказали аналитики Cyble Research and Intelligence Labs (CRIL).

По их данным, оператор из Индонезии запустил телеграм-канал ещё в конце 2024 года и выстроил вокруг зловреда целую «бизнес-модель» с тарифами Reseller и Partner.

Покупатели могут генерировать собственные сборки, а центральная инфраструктура при этом остаётся под контролем разработчика. В рекламе сервиса упоминается более 1300 зарегистрированных аккаунтов — масштаб уже далеко не кустарный.

Технически SURXRAT — это многофункциональная платформа для слежки и контроля устройства. После установки зловред запрашивает широкий набор разрешений и задействует Accessibility Services, чтобы закрепиться в системе и работать практически незаметно для пользователя.

Он собирает СМС-сообщения, контакты, журналы вызовов, данные Gmail, сведения об устройстве и местоположении, Wi-Fi и сотовые данные, уведомления, содержимое буфера обмена, историю браузера и файлы. Такой объём телеметрии позволяет перехватывать одноразовые коды (OTP), красть учётные данные и готовить финансовые атаки.


Кроме кражи данных, SURXRAT умеет активно управлять устройством: совершать звонки, отправлять СМС, открывать ссылки, воспроизводить аудио, менять обои, включать вибрацию и фонарик, блокировать и разблокировать смартфон, а также стирать данные. В арсенале есть и локер дисплея в стиле вымогателей: с сообщением и ПИН-кодом от злоумышленника.

Связь с командным сервером строится через Firebase Realtime Database, что маскирует вредоносный трафик под легитимные облачные сервисы Google и усложняет обнаружение. Заражённое устройство регистрируется с уникальным UUID и в режиме реального времени получает команды и отправляет данные.

Интересная деталь: в коде обнаружены отсылки к ArsinkRAT, а функциональное сходство указывает на то, что SURXRAT может быть эволюцией этой семьи. Это типичный подход — не писать всё с нуля, а развивать уже готовую платформу.

Самый необычный элемент последних сборок — возможность условной загрузки огромного LLM-модуля (более 23 ГБ) с Hugging Face. Загрузка активируется при запуске определённых игровых приложений или по команде с сервера.

Аналитики предполагают, что такой модуль может использоваться для намеренного замедления устройства (например, во время игры), маскировки вредоносной активности или в будущем — для автоматизированной социальной инженерии и адаптивного обхода защит.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru