


Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Бесплатные крякнутые аудиоплагины распространяют бэкдоры на macOS

Любовь к «крякнутым» плагинам для музыки может обойтись пользователям macOS очень дорого. Исследователи из Iru обнаружили масштабную многоэтапную кампанию, в рамках которой злоумышленники распространяют зловред под видом взломанных аудиоплагинов и профессионального музыкального софта.

Атака была зафиксирована 4 февраля 2026 года. Жертвами становятся в первую очередь музыканты, продюсеры и другие представители креативной индустрии — аудитория, которая часто ищет дорогие инструменты бесплатно.

Вместо «плагина мечты» пользователи получают инфостилеры и бэкдоры, включая Odyssey и MacSyncStealer.

Сценарий начинается с социальной инженерии. Злоумышленники распространяют вредоносные DMG-файлы, замаскированные под легитимные версии популярных музыкальных продуктов. Несмотря на то что файлы не подписаны (а это серьёзный тревожный сигнал для macOS), пользователи поддаются на уговоры и вручную обходят защитные предупреждения системы.

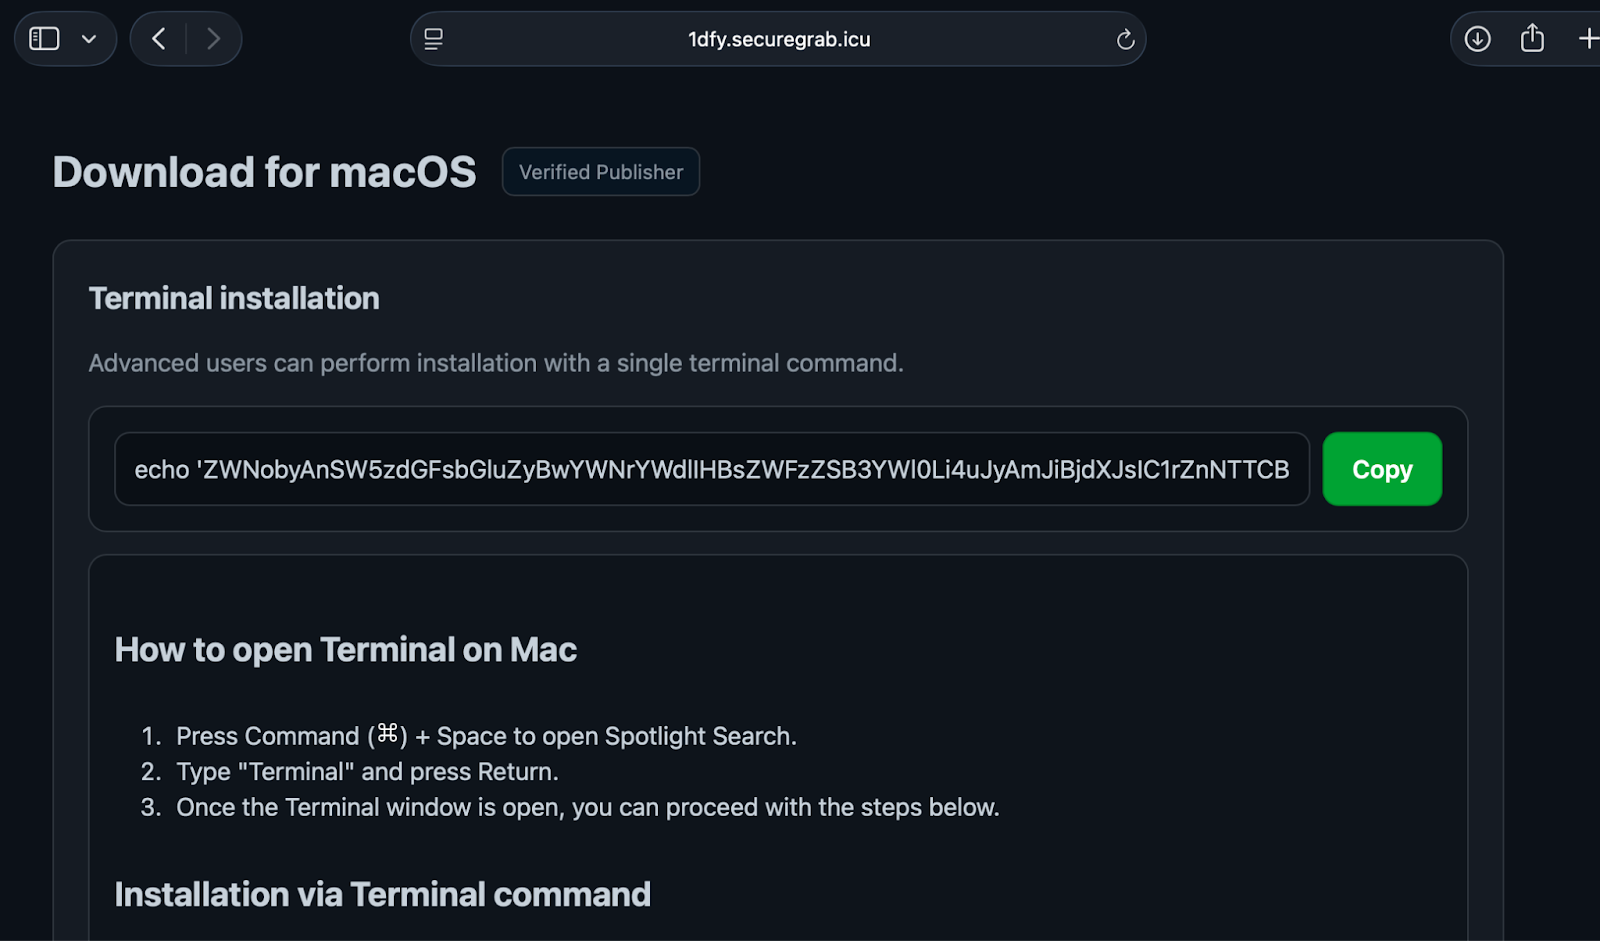
После запуска внутри DMG срабатывает цепочка вредоносных компонентов: бинарный загрузчик, bash-скрипт и дополнительные модули. Кампания отличается устойчивостью за счёт использования техники в стиле ClickFix. При запуске зловред пытается немедленно выполнить вредоносные скрипты, а затем может вывести всплывающее окно в браузере с «инструкцией» (якобы для завершения установки).

Пользователю предлагают вручную скопировать и вставить код в терминал или окно запуска. Так злоумышленники обходят встроенные механизмы защиты браузера и macOS, фактически заставляя жертву заразить систему собственными руками.

По данным Iru, инфраструктура атаки хорошо организована. Внутри DMG исследователи нашли Mach-O бинарник и bash-скрипт, которые запускают цепочку заражения. Зловред связывается с командным сервером (C2) через домен kuturu[.]com, используя уникальные API-ключи и токены для отслеживания статуса инфицирования.


Эксперты считают, что речь идёт не о разовой атаке, а о модели «Loader as a Service» — профессиональной платформе по распространению зловреда, доступной другим киберпреступникам. Кампания встроена в экосистему Pay-Per-Install (PPI), где злоумышленники получают вознаграждение за каждое успешно заражённое устройство. Креативная аудитория здесь особенно привлекательна: мощные компьютеры и ценные интеллектуальные наработки — лакомая цель.

Специалисты напоминают базовые, но по-прежнему актуальные правила: скачивать плагины только с официальных сайтов, не игнорировать предупреждения macOS о неподписанных приложениях и ни при каких обстоятельствах не вставлять в терминал код из всплывающих окон или «инструкций по активации».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru