


Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

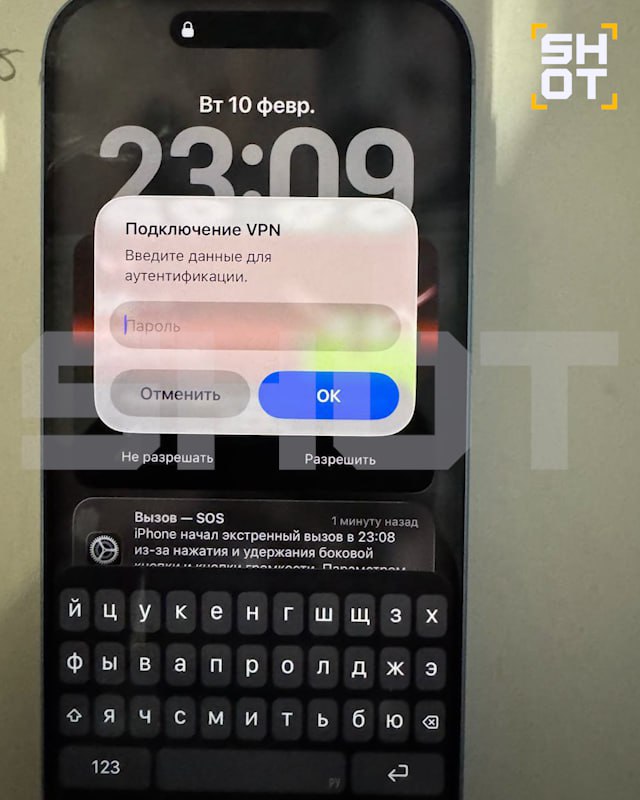
Злоумышленники начали шантажировать российских пользователей iPhone, блокируя их устройства через бесплатные VPN-приложения. В результате смартфон фактически «окирпичивается», пользоваться им становится невозможно, а обычная перезагрузка не помогает. Восстановить работу устройства можно только с помощью пароля от VPN, который известен лишь самим злоумышленникам.

О новой схеме сообщил телеграм-канал SHOT. По его данным, мошенники используют замедление Telegram и рост популярности сервисов для обхода ограничений. Они активно продвигают бесплатный VPN, доступный в App Store.

После установки приложение запрашивает права на изменение сетевых настроек и требует ввести пароль от устройства. В течение нескольких дней сервис может работать без сбоев. Однако после отключения VPN на почту, привязанную к Apple ID, приходит уведомление о блокировке смартфона. За разблокировку злоумышленники требуют 100 тыс. рублей.

Как уточняет издание iPhones.ru, вероятнее всего, речь идёт об использовании созданного злоумышленниками профиля MDM (Mobile Device Management — корпоративные системы управления мобильными устройствами). Применение такого профиля может маскироваться под обычное изменение сетевых настроек.

Шантаж, связанный с блокировкой iPhone, злоумышленники используют уже не впервые. Ранее была распространена схема, связанная с переводом устройства на другой аккаунт и активацией противокражного режима.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru