


Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

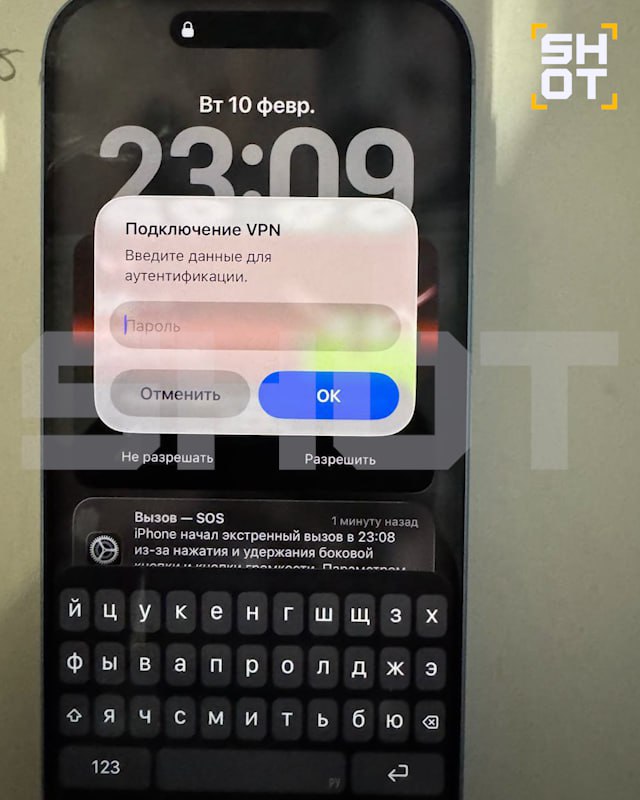
Злоумышленники начали шантажировать российских пользователей iPhone, блокируя их устройства через бесплатные VPN-приложения. В результате смартфон фактически «окирпичивается», пользоваться им становится невозможно, а обычная перезагрузка не помогает. Восстановить работу устройства можно только с помощью пароля от VPN, который известен лишь самим злоумышленникам.

О новой схеме сообщил телеграм-канал SHOT. По его данным, мошенники используют замедление Telegram и рост популярности сервисов для обхода ограничений. Они активно продвигают бесплатный VPN, доступный в App Store.

После установки приложение запрашивает права на изменение сетевых настроек и требует ввести пароль от устройства. В течение нескольких дней сервис может работать без сбоев. Однако после отключения VPN на почту, привязанную к Apple ID, приходит уведомление о блокировке смартфона. За разблокировку злоумышленники требуют 100 тыс. рублей.

Как уточняет издание iPhones.ru, вероятнее всего, речь идёт об использовании созданного злоумышленниками профиля MDM (Mobile Device Management — корпоративные системы управления мобильными устройствами). Применение такого профиля может маскироваться под обычное изменение сетевых настроек.

Шантаж, связанный с блокировкой iPhone, злоумышленники используют уже не впервые. Ранее была распространена схема, связанная с переводом устройства на другой аккаунт и активацией противокражного режима.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru