


Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

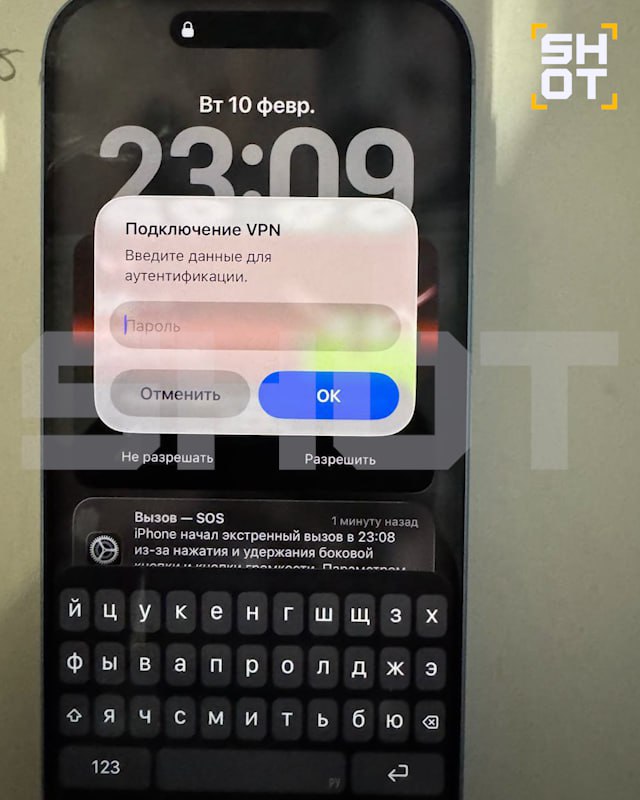
Злоумышленники начали шантажировать российских пользователей iPhone, блокируя их устройства через бесплатные VPN-приложения. В результате смартфон фактически «окирпичивается», пользоваться им становится невозможно, а обычная перезагрузка не помогает. Восстановить работу устройства можно только с помощью пароля от VPN, который известен лишь самим злоумышленникам.

О новой схеме сообщил телеграм-канал SHOT. По его данным, мошенники используют замедление Telegram и рост популярности сервисов для обхода ограничений. Они активно продвигают бесплатный VPN, доступный в App Store.

После установки приложение запрашивает права на изменение сетевых настроек и требует ввести пароль от устройства. В течение нескольких дней сервис может работать без сбоев. Однако после отключения VPN на почту, привязанную к Apple ID, приходит уведомление о блокировке смартфона. За разблокировку злоумышленники требуют 100 тыс. рублей.

Как уточняет издание iPhones.ru, вероятнее всего, речь идёт об использовании созданного злоумышленниками профиля MDM (Mobile Device Management — корпоративные системы управления мобильными устройствами). Применение такого профиля может маскироваться под обычное изменение сетевых настроек.

Шантаж, связанный с блокировкой iPhone, злоумышленники используют уже не впервые. Ранее была распространена схема, связанная с переводом устройства на другой аккаунт и активацией противокражного режима.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru