


Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

Злоумышленники блокируют iPhone россиян через бесплатный VPN

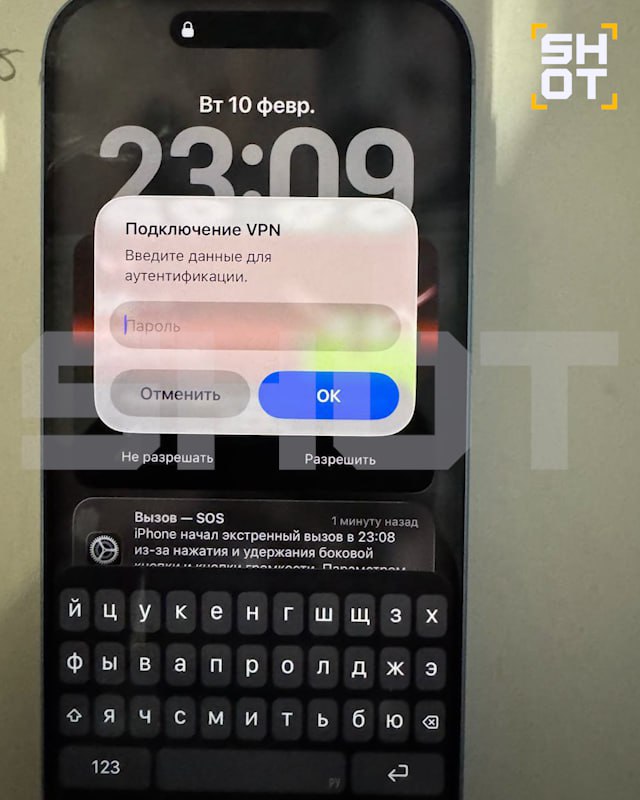
Злоумышленники начали шантажировать российских пользователей iPhone, блокируя их устройства через бесплатные VPN-приложения. В результате смартфон фактически «окирпичивается», пользоваться им становится невозможно, а обычная перезагрузка не помогает. Восстановить работу устройства можно только с помощью пароля от VPN, который известен лишь самим злоумышленникам.

О новой схеме сообщил телеграм-канал SHOT. По его данным, мошенники используют замедление Telegram и рост популярности сервисов для обхода ограничений. Они активно продвигают бесплатный VPN, доступный в App Store.

После установки приложение запрашивает права на изменение сетевых настроек и требует ввести пароль от устройства. В течение нескольких дней сервис может работать без сбоев. Однако после отключения VPN на почту, привязанную к Apple ID, приходит уведомление о блокировке смартфона. За разблокировку злоумышленники требуют 100 тыс. рублей.

Как уточняет издание iPhones.ru, вероятнее всего, речь идёт об использовании созданного злоумышленниками профиля MDM (Mobile Device Management — корпоративные системы управления мобильными устройствами). Применение такого профиля может маскироваться под обычное изменение сетевых настроек.

Шантаж, связанный с блокировкой iPhone, злоумышленники используют уже не впервые. Ранее была распространена схема, связанная с переводом устройства на другой аккаунт и активацией противокражного режима.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru