


Хитрый троян-майнер прыгает через воздушный зазор с драйвером в кармане

Хитрый троян-майнер прыгает через воздушный зазор с драйвером в кармане

Хитрый троян-майнер прыгает через воздушный зазор с драйвером в кармане

Эксперты Trellix выявили новую, скрытную криптоджекинг-кампанию. Анализ показал, что атакующий Windows-машины зловред умеет самостоятельно распространяться через съемные носители, притом даже в физически изолированных средах.

Для обхода традиционной защиты режима пользователя и оптимизации ресурсов жертвы для майнинга применяется техника BYOVD: троян устанавливает в систему уязвимый драйвер ядра.

Цепочку заражения запускает хорошо известная приманка в виде кряка премиум-софта. В инсталляторе для Windows сокрыт дроппер, развертывающий целевого зловреда — тулкит Explorer.exe (результат VirusTotal на 19 февраля — 37/72).

Он работает, как конечный автомат, поведение которого определяют параметры командной строки, и умеет выполнять функции установщика, сторожа, менеджера полезной нагрузки, гасителя процессов.

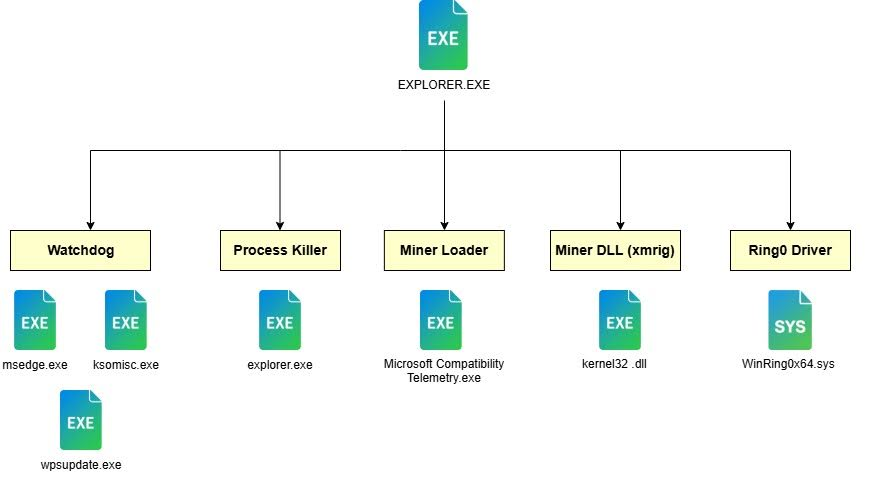
Все необходимые инструменты Explorer.exe содержатся во встроенном архиве. Зловред распаковывает их в папку локального пользователя с атрибутами hidden или system, выдавая за известные приложения.

Так, за фейковым Microsoft Compatibility Telemetry.exe скрывается загрузчик криптомайнера, за kernel32 .dll — XMRig, за explorer .exe — убийца одноименного фантомного процесса.


Особый интерес у исследователей вызвали многочисленные сторожевые процессы (edge.exe,wps.exe, ksomisc.exe), запускаемые в произвольном порядке с помощью кастомного генератора случайных чисел. Это клоны контроллера (Explorer.exe), которые помогают ему и друг другу быстро восстановиться в случае сбоя или неожиданного завершения.

Пришлый WinRing0x64.sys версии 1.2.0 уязвим к эксплойту CVE-2020-14979. Он устанавливается и запускается в системе как служба режима ядра.

Характерной особенностью нового трояна является его способность распространяться через флешки и внешние диски. Специальный модуль отслеживает нотификации WM_DEVICECHANGE и события DBT_DEVICEARRIVAL и при подключении устройства копирует на него Explorer.exe, создавая скрытую папку и маскировочный LNK-файл, чтобы спровоцировать запуск на другом компьютере.

В коде вредоноса найдены артефакты, свидетельствующие о том, что его автор — поклонник аниме. Так, рабочие режимы обозначены 002 Re:0 (запуск основных задач), 016 (проверка и поддержка работоспособности криптомайнера), barusu (завершение процессов, удаление файлов).

Обнаружена также мина с часовым механизмом: троян сверяет системную дату с вшитым дедлайном — 23 декабря 2025 года, и при превышении сворачивает свою активность. Возможно, новое оружие пока тестируется и совершенствуется; в пользу этой гипотезы говорит также единственный найденный в декабре активный майнер.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru