


MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

Пресс-служба мессенджера MAX опровергла сообщения о возможности использования «Цифрового ID» посторонними лицами при продаже или аренде чужого аккаунта. В компании подчеркнули, что QR-код для подтверждения возраста действует ограниченное время и требует биометрической проверки.

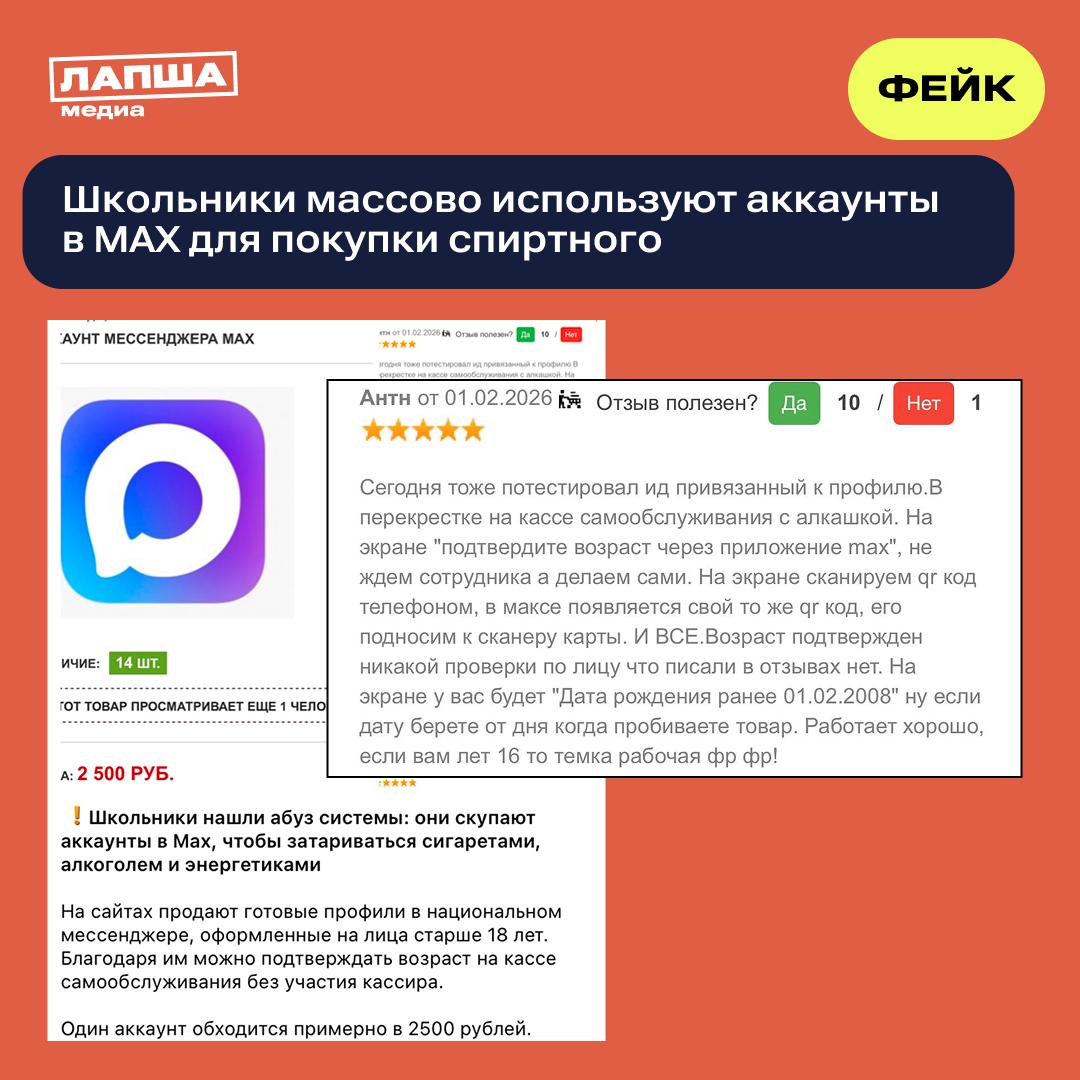
Ранее в мессенджерах и социальных сетях распространились публикации от имени якобы подростков, которые рассказывали о покупке товаров с возрастными ограничениями — табачной продукции, алкоголя и энергетиков — через MAX с использованием чужих аккаунтов.

В этих сообщениях утверждалось, что аренда учётной записи стоит около 2500 рублей.

Пресс-служба MAX заявила в комментарии для ТАСС, что данная информация не соответствует действительности: «Распространяемая в ряде телеграм-каналов информация — фейк. Цифровой ID невозможно передать или продать другому человеку — сервис действителен только на том устройстве, на котором он был создан».

В компании также напомнили, что QR-код, формируемый мессенджером для проверки возраста, активируется только после биометрической аутентификации владельца устройства — с помощью распознавания лица или отпечатка пальца. При этом код действителен всего 30 секунд.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru