


MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

MAX опроверг возможность продажи Цифрового ID

Пресс-служба мессенджера MAX опровергла сообщения о возможности использования «Цифрового ID» посторонними лицами при продаже или аренде чужого аккаунта. В компании подчеркнули, что QR-код для подтверждения возраста действует ограниченное время и требует биометрической проверки.

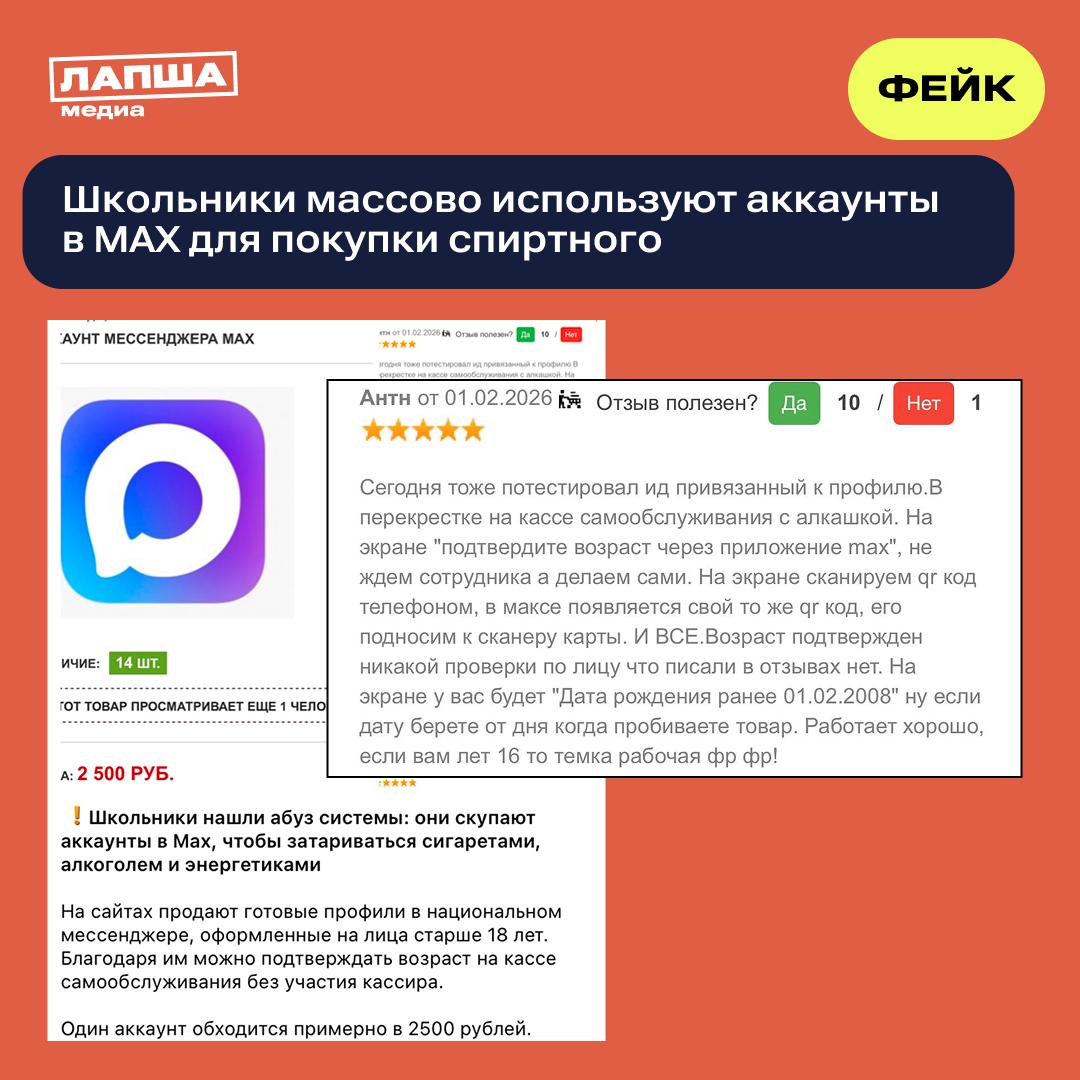
Ранее в мессенджерах и социальных сетях распространились публикации от имени якобы подростков, которые рассказывали о покупке товаров с возрастными ограничениями — табачной продукции, алкоголя и энергетиков — через MAX с использованием чужих аккаунтов.

В этих сообщениях утверждалось, что аренда учётной записи стоит около 2500 рублей.

Пресс-служба MAX заявила в комментарии для ТАСС, что данная информация не соответствует действительности: «Распространяемая в ряде телеграм-каналов информация — фейк. Цифровой ID невозможно передать или продать другому человеку — сервис действителен только на том устройстве, на котором он был создан».

В компании также напомнили, что QR-код, формируемый мессенджером для проверки возраста, активируется только после биометрической аутентификации владельца устройства — с помощью распознавания лица или отпечатка пальца. При этом код действителен всего 30 секунд.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru