Исследователи ThreatFabric рассказали о новом Android-трояне под названием Massiv, который используется для полного удалённого захвата устройства с последующим хищением денег. Зловред маскируется под безобидные IPTV-приложения. Схема простая: пользователю через СМС-фишинг предлагают установить приложение для онлайн-ТВ.
После запуска «плеер» просит поставить «важное обновление» и разрешить установку из сторонних источников. На деле вместе с этим на устройство попадает троян.
По данным ThreatFabric, Massiv уже замечен в ряде целевых кампаний. Несмотря на ограниченный масштаб, риск для пользователей мобильного банкинга серьёзный: операторы получают возможность полностью управлять заражённым смартфоном и проводить финансовые операции от имени жертвы.
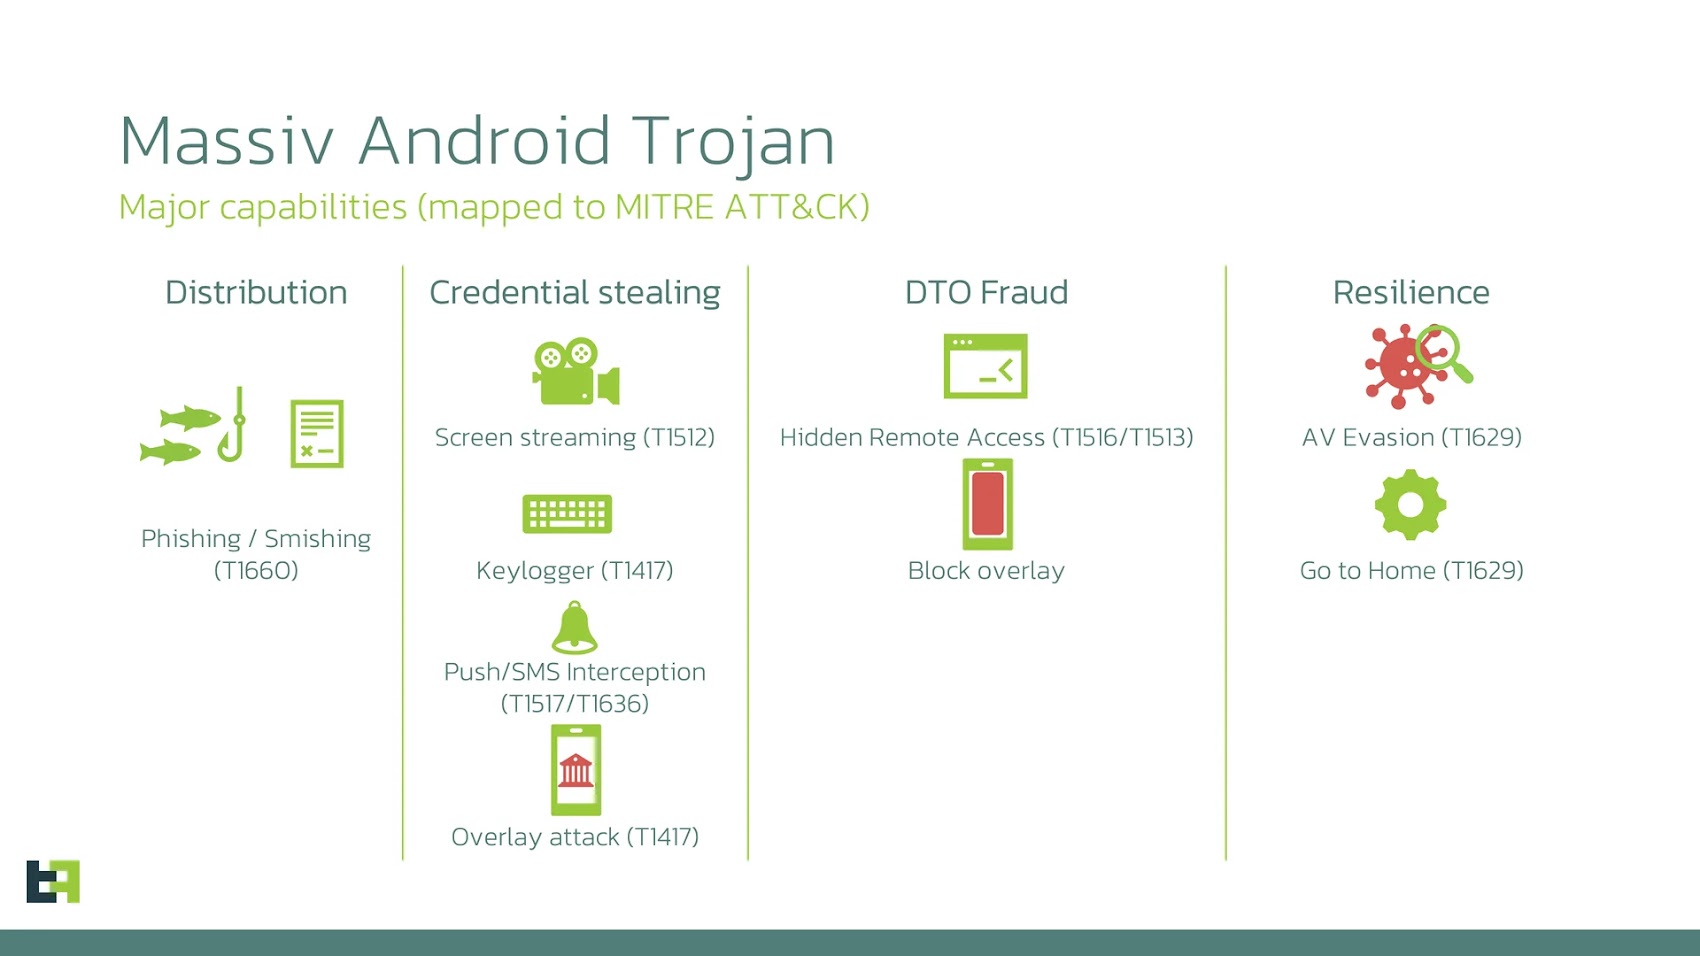
Троян умеет многое: перехватывать СМС, записывать нажатия клавиш, транслировать экран через MediaProjection API, показывать фейковые оверлеи поверх банковских приложений и красть логины, пароли и данные карт.
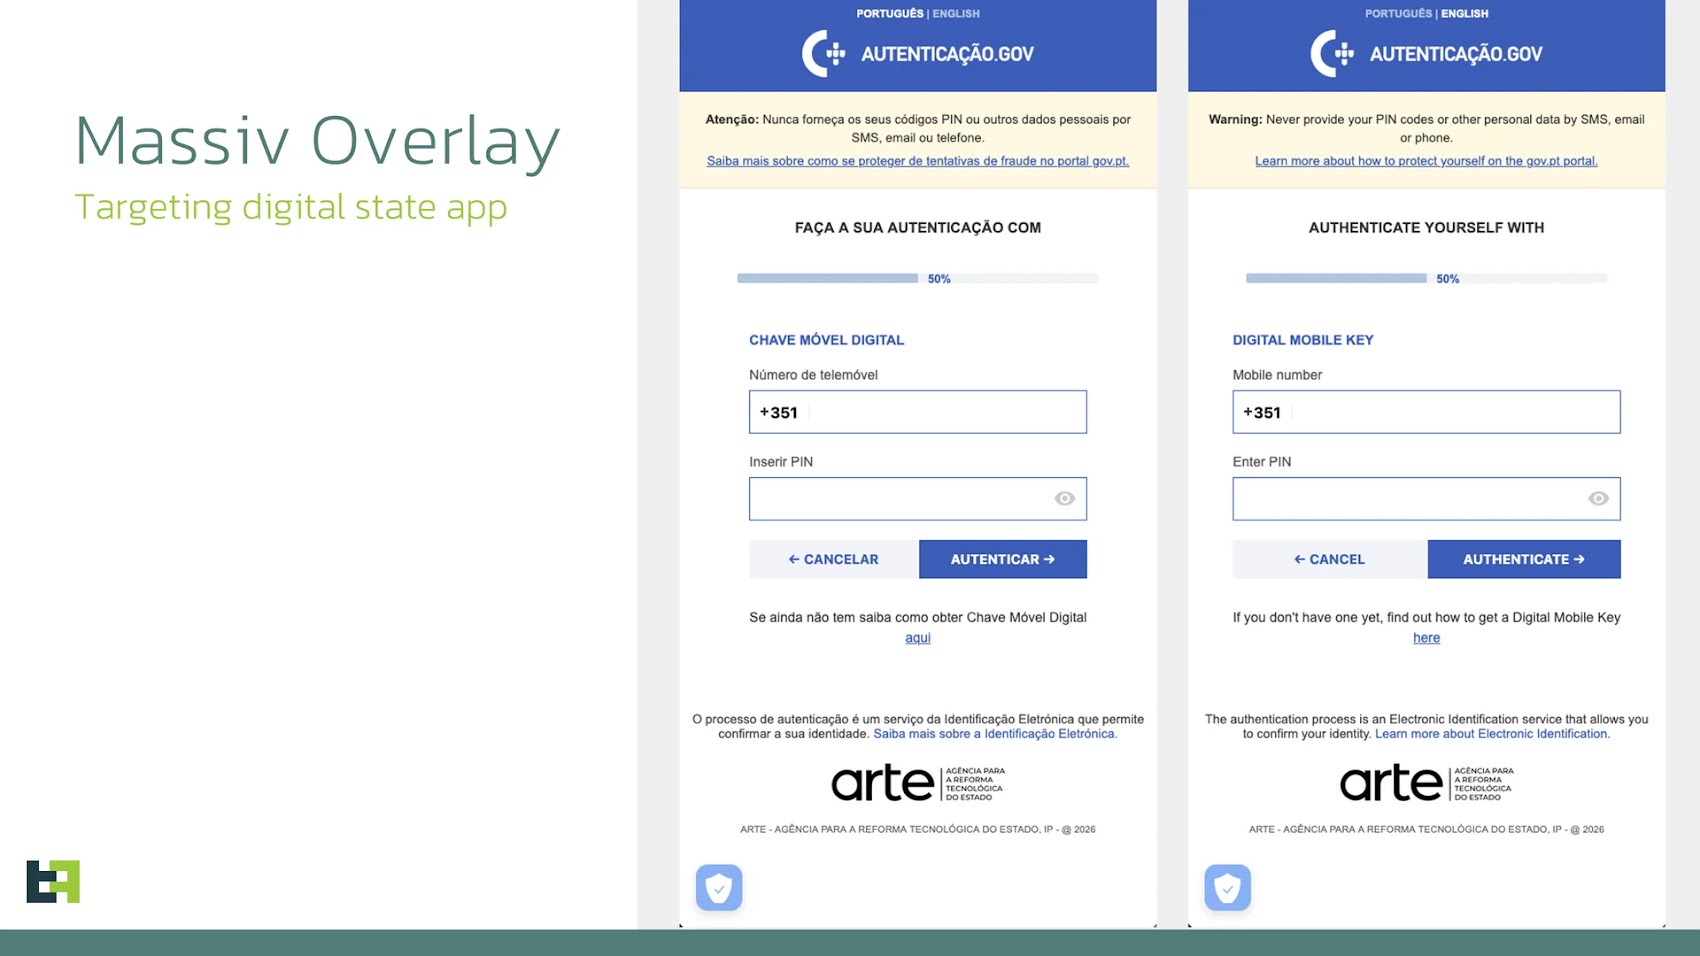
В одном из случаев злоумышленники атаковали пользователей португальского госприложения gov.pt, связанного с цифровой идентификацией (Chave Móvel Digital). Поддельный экран запрашивал номер телефона и ПИН-код, вероятно, для обхода процедур KYC.
ThreatFabric зафиксировала случаи, когда на основе украденных данных мошенники открывали банковские счета на имя жертв — для отмывания денег или оформления кредитов без их ведома.
Massiv также работает как полноценный инструмент удалённого управления. Он может выводить чёрный экран поверх интерфейса, отключать звук и вибрацию, выполнять клики и свайпы, менять содержимое буфера обмена, скачивать и устанавливать APK-файлы, а также открывать настройки оптимизации аккумулятора и Play Protect, чтобы обойти защиту.
Если приложение защищено от записи экрана, троян использует так называемый «UI-tree mode». Он анализирует структуру интерфейса через Accessibility Services, формирует JSON-описание элементов экрана (текст, координаты, кликабельность) и передаёт данные оператору, который затем отдаёт команды для дальнейших действий.
Интересно, что реальные IPTV-приложения не заражены. Дроппер просто открывает WebView с настоящим IPTV-сайтом, создавая видимость работы сервиса, пока зловред уже активен в системе. Среди обнаруженных артефактов есть приложения с именами IPTV24 и даже «Google Play».
По оценке ThreatFabric, Massiv пока не продаётся официально, но признаки коммерциализации уже есть. В коде обнаружены API-ключи для взаимодействия с серверной частью. Это может говорить о планах по масштабированию.