


Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

Во второй половине января в CyberHUB-AM (Группа реагирования на киберинциденты в Армении) посыпались жалобы на потерю доступа к аккаунту WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

За полмесяца армянская CERT получила более 2 тыс. подобных сообщений. По оценкам экспертов, злоумышленникам суммарно удалось взломать не менее 4 тыс. учетных записей.

Захватив контроль над аккаунтами, взломщики использовали их для создания бизнес-профилей, из-под которых в дальнейшем рассылался спам. Защитные системы мессенджера исправно отслеживали злоупотребления и блокировали жертв взлома.

Получить доступ к истории чатов, отправленным файлам, журналам вызовов авторам атак, по данным CyberHUB-AM, не удалось.

Расследование показало, что злоумышленники использовали уязвимости в цепочке доставки СМС. Эксплойт облегчил перехват регистрационных данных — в частности, кодов двухфакторной аутентификации (2FA).

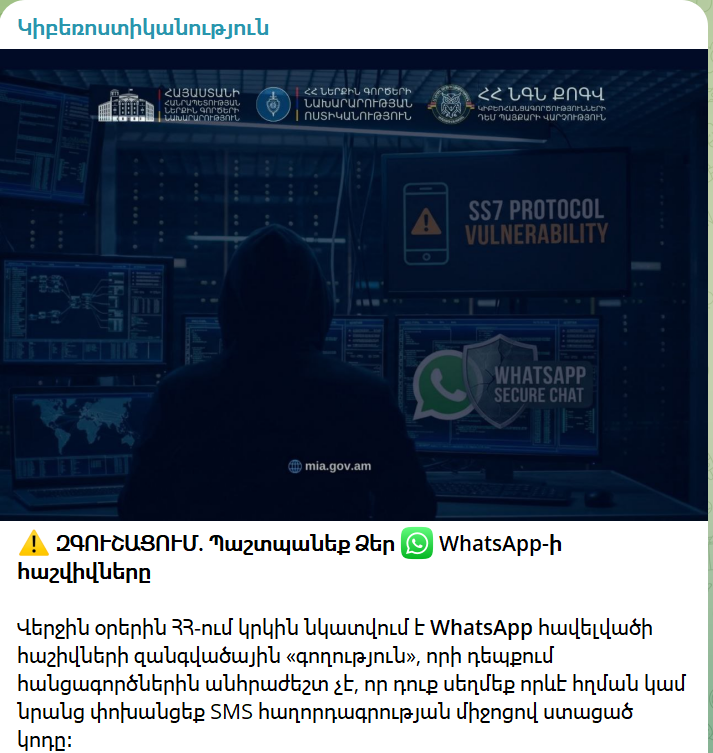
По версии киберполиции Армении, перехват СМС в данном случае был реализован через атаку на протокол SS7.


Выявив хакерскую кампанию, команда CyberHUB-AM связалась с Meta (в России ее деятельность признана экстремистской и запрещена), и совместными усилиями они стали оказывать помощь в возврате доступа к аккаунтам. Эксперты также регулярно публиковали видео с соответствующими инструкциями, чтобы юзеры смогли самостоятельно решить проблему.

Более того, и Meta, и СМС-провайдер приняли дополнительные меры защиты. В результате к февралю поток жалоб в CERT от пользователей WhatsApp почти иссяк.

Примечательно, что тем, у кого в настройках был включен 2FA, оказалось проще вернуть контроль над аккаунтом. Злоумышленники не смогли от их имени создать бизнес-профиль и рассылать спам, поэтому такие жертвы не попали под блок.

В рунете доступ к WhatsApp в настоящее время блокируется из-за многократных нарушений IM-сервисом местного законодательства, которые тот, по версии Роскомнадзора, упорно отказывается устранять.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru