


Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая финкомпания в России имеет следы присутствия профхакеров

Каждая пятая компания из финансового сектора в России имеет признаки присутствия профессиональных кибергруппировок в своей инфраструктуре. К таким выводам пришёл центр исследования киберугроз Solar 4RAYS группы компаний «Солар». Исследование подготовлено к ежегодному Уральскому форуму «Кибербезопасность в финансах», который организует Банк России.

Аналитика основана на данных сети сенсоров, размещённых по всей стране: они фиксируют активность зловреда из заражённых корпоративных сетей — от майнеров и RAT до шифровальщиков и ботнетов.

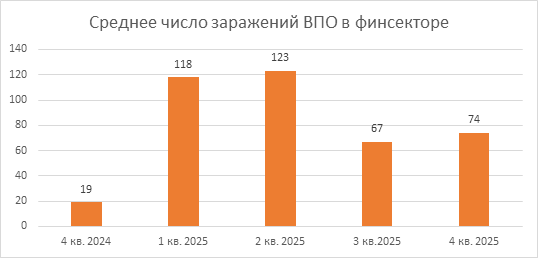
По итогам 2025 года в кредитно-финансовых организациях зафиксировали более 375 тысяч случаев заражения вредоносными программами. В среднем на одну компанию в четвёртом квартале пришлось 74 инцидента — это почти в четыре раза больше, чем годом ранее.


При этом доля финсектора в общем объёме заражений среди всех отраслей составляет около 3%. По оценке экспертов, это косвенно говорит о достаточно высоком уровне базовой защиты. Тем не менее интерес злоумышленников к отрасли растёт — и это заметно по динамике.

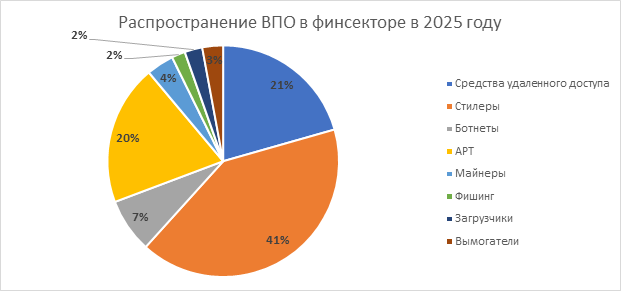
Чаще всего в 2025 году финансовые компании сталкивались со стилерами — на них пришлось 41% заражений. Эти программы предназначены для кражи данных. На втором месте — средства удалённого доступа (RAT) и бэкдоры (21%), которые позволяют злоумышленникам управлять взломанными устройствами и продавать доступ к инфраструктуре на теневых площадках. Ещё в 20% случаев специалисты фиксировали индикаторы присутствия профессиональных APT-группировок.


Отдельно аналитики отмечают рост доли стилеров: в четвёртом квартале их стало на 10 процентных пунктов больше по сравнению с аналогичным периодом прошлого года — показатель достиг 33%. Это указывает на повышенный интерес к хищению конфиденциальных данных.

«Несмотря на относительно небольшую долю финсектора в общем объёме ИБ-событий с вредоносными программами, серьёзную угрозу представляют профессиональные APT-группировки и киберпреступники, нацеленные на прямое хищение средств или вымогательство. Финансовая отрасль ожидаемо привлекает злоумышленников, которые хотят заработать», — отметил руководитель группы анализа вредоносных программ Solar 4RAYS Станислав Пыжов.

По его словам, уровень защиты в финсекторе остаётся высоким, а интенсивность атак ниже, чем, например, в ТЭК, где среднее число заражений на одну организацию превышает тысячу. Но именно точечные, профессионально подготовленные атаки сегодня представляют для банков и финансовых компаний наибольший риск.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru