


287 расширений для Chrome с 37 млн шпионили за пользователями

287 расширений для Chrome с 37 млн шпионили за пользователями

287 расширений для Chrome с 37 млн шпионили за пользователями

Исследователи безопасности обнаружили 287 расширений для Google Chrome, которые, по их данным, тайно отправляли данные о посещённых пользователями сайтах на сторонние серверы. Суммарно такие расширения были установлены около 37,4 млн раз, что равно примерно 1% мировой аудитории Chrome.

Команда специалистов подошла к проверке не по описаниям в магазине и не по списку разрешений, а по фактическому сетевому поведению.

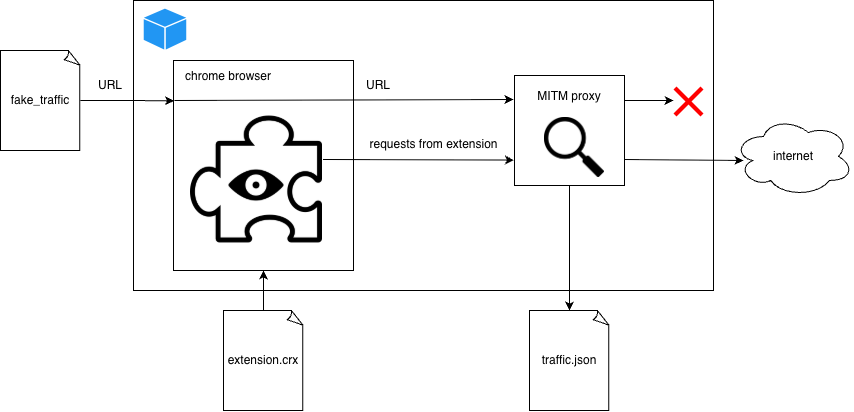
Для этого исследователи запустили Chrome в контейнере Docker, пропустили весь трафик через MITM-прокси и начали открывать специально подготовленные URL-адреса разной длины. Идея была простой: если расширение «безобидное» — например, меняет тему или управляет вкладками — объём исходящего трафика не должен расти вместе с длиной посещаемого URL.

А вот если расширение передаёт третьей стороне полный адрес страницы или его фрагменты, объём трафика начинает увеличиваться пропорционально размеру URL. Это измеряли с помощью собственной метрики. При определённом коэффициенте расширение считалось однозначно «сливающим» данные, при более низком — отправлялось на дополнительную проверку.


Работа оказалась масштабной: на автоматическое сканирование ушло около 930 процессорных дней, в среднем по 10 минут на одно расширение. Подробный отчёт и результаты опубликованы в открытом репозитории на GitHub, хотя авторы намеренно не раскрыли все технические детали, чтобы не облегчать жизнь разработчикам сомнительных аддонов.

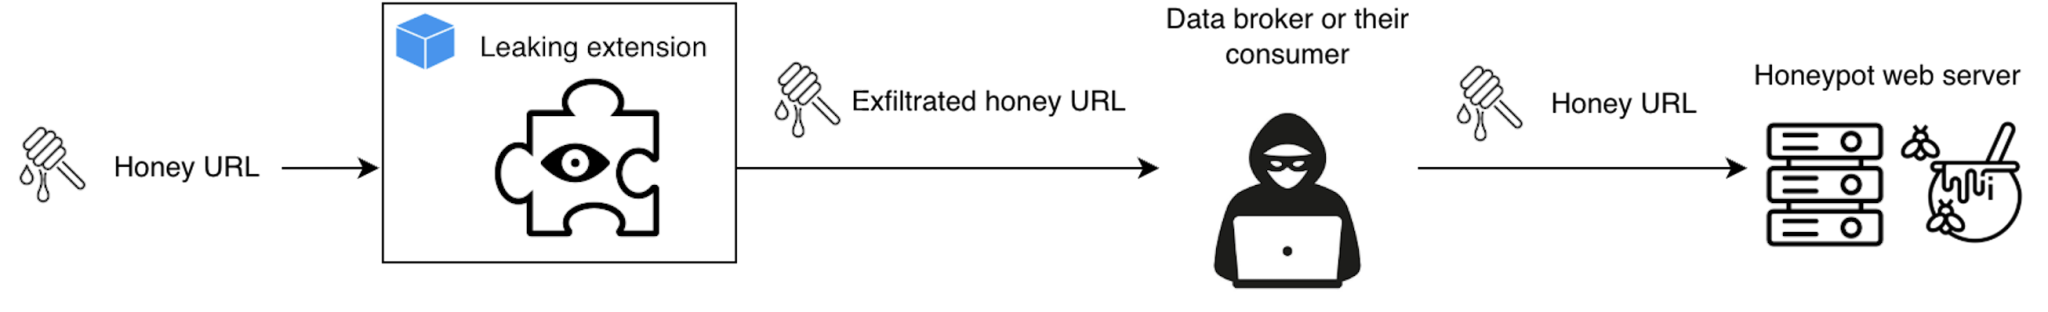
Среди получателей данных исследователи называют как крупные аналитические и брокерские экосистемы, так и менее известных игроков. В отчёте фигурируют, в частности, Similarweb, Big Star Labs (которую авторы связывают с Similarweb), Curly Doggo, Offidocs, а также ряд других компаний, включая китайские структуры и небольших брокеров.

Проблема не ограничивается абстрактной «телеметрией». В URL могут содержаться персональные данные, ссылки для сброса паролей, названия внутренних документов, административные пути и другие важные детали, которые могут быть использованы в целевых атаках.


Пользователям советуют пересмотреть список установленных расширений и удалить те, которыми они не пользуются или которые им незнакомы. Также стоит обращать внимание на разрешение «Читать и изменять данные на всех посещаемых сайтах» — именно оно открывает путь к перехвату URL.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru