


Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Уязвимость, выявленная в популярном WordPress-плагине для создания резервных копий, позволяет без аутентификации загрузить на сайт вредоносный код PHP и запустить его на исполнение. Патч включен в состав WPvivid Backup & Migration 0.9.124.

Уязвимости подвержены все прежние версии продукта. Ввиду высокой опасности и масштабности проблемы (на счету WPvivid Backup уже свыше 900 тыс. установок) пользователям настоятельно рекомендуется произвести обновление.

Правда, в блог-записи Wordfence сказано, что CVE-2026-1357 (9,8 балла CVSS) критична лишь для тех, у кого настройки плагина предусматривают обработку сгенерированным ключом — в обеспечение загрузки резервных копий с других сайтов. По умолчанию эта возможность отключена, а срок действия ключа ограничен 24 часами.

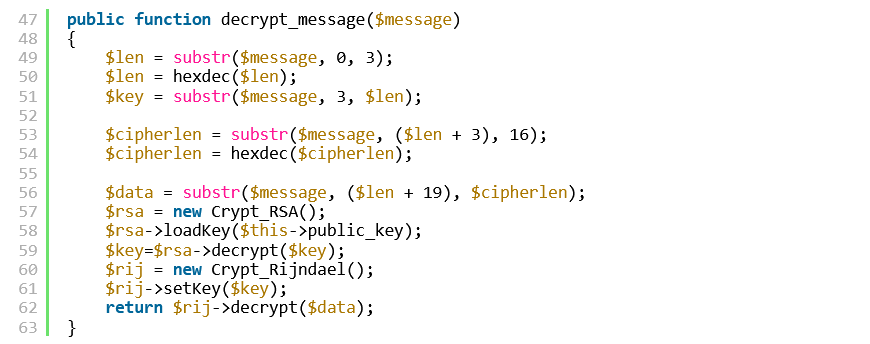
Согласно описанию, причин появления уязвимости две: неадекватная обработки ошибок при расшифровке по RSA и отсутствие санации пути при записи загруженных файлов.

Как оказалось, когда плагин тщетно пытался расшифровать сеансовый ключ, он не завершал выполнение, а передавал ложное значение $key в phpseclib для инициализации шифрования.

Криптобиблиотека воспринимала его как строку нулевых байтов, что открыло возможность для шифрования полезной нагрузки дефолтным, легко угадываемым 0-байтовым ключом.


Ситуацию усугубило отсутствие проверок типа файлов и их расширений в функции send_to_site(). Это провоцировало выход за пределы защищенного каталога резервных копий — загрузку на сервер произвольного PHP-кода с записью в публично доступные места с тем, чтобы он каждый раз отрабатывал в браузере.

Апдейт, устраняющий эти недостатки, вышел 28 января. Автор опасной находки получил 2145 долларов в рамках программы Wordfence Bug Bounty.

Подпишитесь на новости

Микрон заложил недвижимость и оборудование по кредитам на 11,6 млрд руб.

Российский производитель микроэлектроники «Микрон» передал недвижимость и оборудование в залог по кредитным договорам на сумму свыше 11,6 млрд рублей. Большая часть этих денег предназначалась для рефинансирования прежних займов. Отдельно компания привлекла 380 млн рублей у материнского холдинга «Элемент», в том числе тоже на погашение долгов.

Об этом выяснил CNews, изучив корпоративные документы «Микрона». Самая крупная — кредитная линия на 8,56 млрд рублей, открытая в декабре 2023 года до января 2031-го.

Она пошла на рефинансирование кредитов 2019 и 2021 годов. В обеспечение передали 23 объекта недвижимости залоговой стоимостью 2,37 млрд рублей и права аренды земли.

В октябре 2025-го предприятие привлекло ещё 2,8 млрд рублей для замены кредита 2022 года. Дополнительные помещения снова отправились в залог. Финансовый апгрейд здесь выглядит так: старый кредит меняют на новый.

Займ у «Элемента» на 380 млн рублей оформлен в январе 2026-го. Его цели — расчёты с Фондом развития промышленности и пополнение оборотных средств.

По итогам 2025 года «Микрон» получил убыток. В июне акционеры решили не выплачивать дивиденды. Представители «Элемента» на запрос CNews не ответили.

RSS: Новости на портале Anti-Malware.ru