


Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Уязвимость, выявленная в популярном WordPress-плагине для создания резервных копий, позволяет без аутентификации загрузить на сайт вредоносный код PHP и запустить его на исполнение. Патч включен в состав WPvivid Backup & Migration 0.9.124.

Уязвимости подвержены все прежние версии продукта. Ввиду высокой опасности и масштабности проблемы (на счету WPvivid Backup уже свыше 900 тыс. установок) пользователям настоятельно рекомендуется произвести обновление.

Правда, в блог-записи Wordfence сказано, что CVE-2026-1357 (9,8 балла CVSS) критична лишь для тех, у кого настройки плагина предусматривают обработку сгенерированным ключом — в обеспечение загрузки резервных копий с других сайтов. По умолчанию эта возможность отключена, а срок действия ключа ограничен 24 часами.

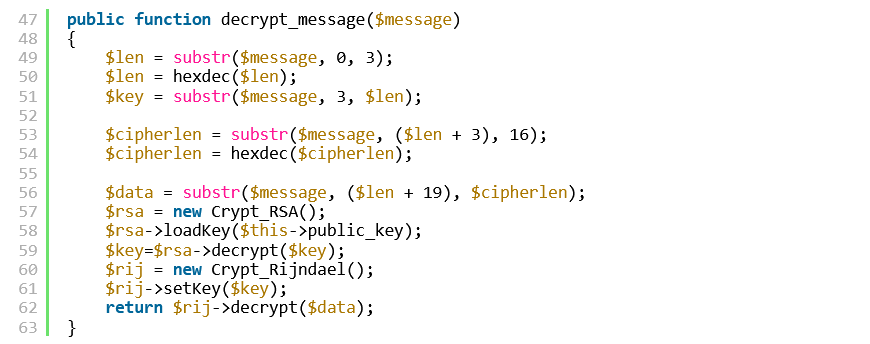
Согласно описанию, причин появления уязвимости две: неадекватная обработки ошибок при расшифровке по RSA и отсутствие санации пути при записи загруженных файлов.

Как оказалось, когда плагин тщетно пытался расшифровать сеансовый ключ, он не завершал выполнение, а передавал ложное значение $key в phpseclib для инициализации шифрования.

Криптобиблиотека воспринимала его как строку нулевых байтов, что открыло возможность для шифрования полезной нагрузки дефолтным, легко угадываемым 0-байтовым ключом.


Ситуацию усугубило отсутствие проверок типа файлов и их расширений в функции send_to_site(). Это провоцировало выход за пределы защищенного каталога резервных копий — загрузку на сервер произвольного PHP-кода с записью в публично доступные места с тем, чтобы он каждый раз отрабатывал в браузере.

Апдейт, устраняющий эти недостатки, вышел 28 января. Автор опасной находки получил 2145 долларов в рамках программы Wordfence Bug Bounty.

Подпишитесь на новости

Обвиняемый в убийстве инсценировал смерть с помощью ИИ и козы в Индии

ИИ уже помогает писать код и рисовать презентации, а житель Индии решил с его помощью организовать собственные похороны. По версии полиции, 38-летний Раджкумар Раджбхар использовал поддельное изображение кремации, чтобы избежать суда по делу об убийстве.

Как сообщает NDTV со ссылкой на полицию, мужчина находился под залогом по делу о гибели Йогеша Сингха в 2016 году. Во время разбирательства в суд поступило свидетельство о смерти самого обвиняемого.

За документом, утверждают правоохранители, стояла постановка. Вместо человеческого тела кремировали козу, а с помощью ИИ подготовили изображение с лицом Раджбхара на погребальном костре.

Для убедительности добавили фотографии похоронной процессии и обрядов. На основании представленных материалов было выдано свидетельство о смерти.


Полиция считает, что у инсценировки была и финансовая цель. Раджбхар собирал у людей деньги, обещая вложить их на фондовом рынке. Исчезновение в статусе покойника должно было избавить его и от необходимости возвращать средства.

25 октября мужчину задержали возле места его проживания в штате Уттар-Прадеш. Теперь ему предстоит продолжить участие в процессе по делу об убийстве. Дополнительно возбуждено дело о подделке документов.

RSS: Новости на портале Anti-Malware.ru