


Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Уязвимость, выявленная в популярном WordPress-плагине для создания резервных копий, позволяет без аутентификации загрузить на сайт вредоносный код PHP и запустить его на исполнение. Патч включен в состав WPvivid Backup & Migration 0.9.124.

Уязвимости подвержены все прежние версии продукта. Ввиду высокой опасности и масштабности проблемы (на счету WPvivid Backup уже свыше 900 тыс. установок) пользователям настоятельно рекомендуется произвести обновление.

Правда, в блог-записи Wordfence сказано, что CVE-2026-1357 (9,8 балла CVSS) критична лишь для тех, у кого настройки плагина предусматривают обработку сгенерированным ключом — в обеспечение загрузки резервных копий с других сайтов. По умолчанию эта возможность отключена, а срок действия ключа ограничен 24 часами.

Согласно описанию, причин появления уязвимости две: неадекватная обработки ошибок при расшифровке по RSA и отсутствие санации пути при записи загруженных файлов.

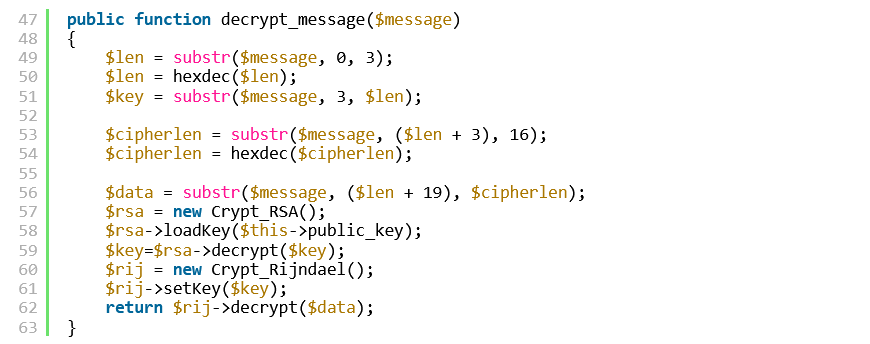
Как оказалось, когда плагин тщетно пытался расшифровать сеансовый ключ, он не завершал выполнение, а передавал ложное значение $key в phpseclib для инициализации шифрования.

Криптобиблиотека воспринимала его как строку нулевых байтов, что открыло возможность для шифрования полезной нагрузки дефолтным, легко угадываемым 0-байтовым ключом.


Ситуацию усугубило отсутствие проверок типа файлов и их расширений в функции send_to_site(). Это провоцировало выход за пределы защищенного каталога резервных копий — загрузку на сервер произвольного PHP-кода с записью в публично доступные места с тем, чтобы он каждый раз отрабатывал в браузере.

Апдейт, устраняющий эти недостатки, вышел 28 января. Автор опасной находки получил 2145 долларов в рамках программы Wordfence Bug Bounty.

Подпишитесь на новости

Яндекс вернул доступ к 96% данных на Диске, но ограничения ещё остались

Яндекс восстановил доступ к 96% данных на Диске после атак на дата-центры. Документы, фотографии, видео и другие файлы снова можно открывать, скачивать и отправлять другим. Однако для части пользователей возвращение к привычной работе ещё продолжается.

О ходе восстановления компания рассказывает на официальной странице статуса сервисов Яндекс 360.

Кто-то уже получил доступ ко всему, а у кого-то показатель ниже: мощности Диска ещё переносят между площадками. Компания обещает, что в ближайшие дни доступных файлов станет больше.

Базовые функции — загрузка, скачивание и синхронизация — работают. Но браузерная версия пока с ограничениями: скачать папку, альбом или несколько файлов одним махом не получится. Для этого Яндекс предлагает использовать клиент для компьютера либо API.

Часть файлов стала недоступна после атак на дата-центры, повредивших инфраструктуру компании. Теперь Яндекс распределяет ресурсы между сторонними независимыми площадками, чтобы повысить устойчивость сервисов.

Работа над оставшимися файлами и функциями продолжается. Точную дату полного восстановления компания в сообщении не назвала.

RSS: Новости на портале Anti-Malware.ru