


Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Специалисты по киберразведке из Flare обнаружили Linux-ботнет, операторы которого отдали предпочтение надежности, а не скрытности. Для наращивания потенциала SSHStalker использует шумные SSH-сканы и 15-летние уязвимости, для C2-связи — IRC.

Новобранец пока просто растет, либо проходит обкатку: боты подключаются к командному серверу и переходят в состояние простоя. Из возможностей монетизации выявлены сбор ключей AWS, сканирование сайтов, криптомайнинг и генерация DDoS-потока.

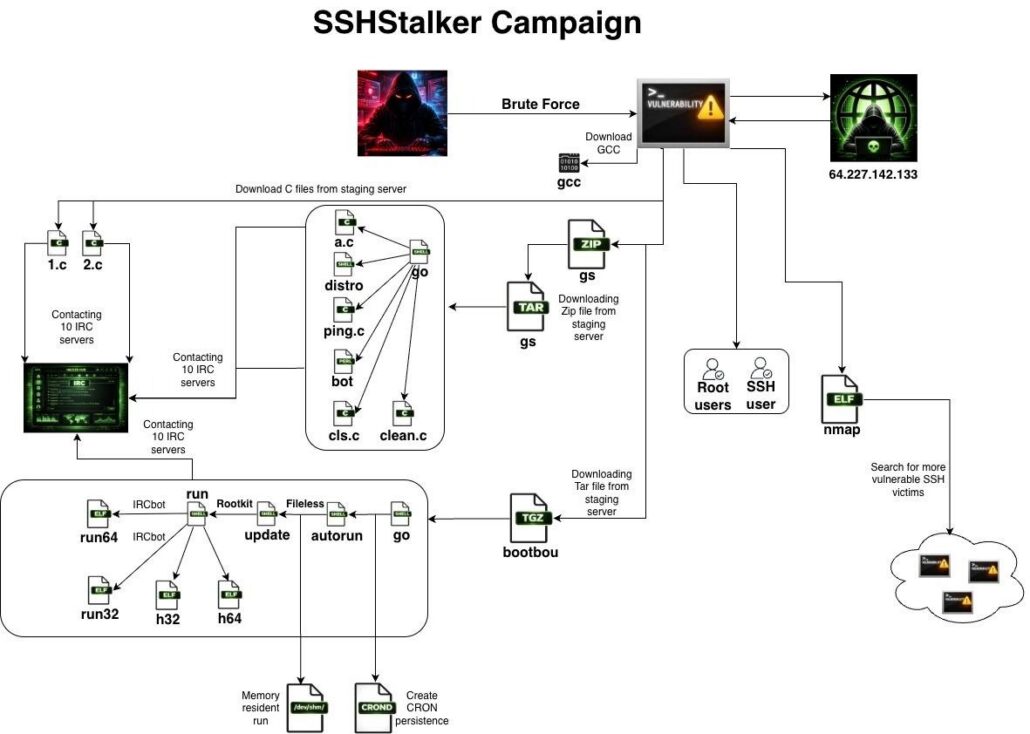
Первичный доступ к Linux-системам ботоводам обеспечивают автоматизированные SSH-сканы и брутфорс. С этой целью на хосты с открытым портом 22 устанавливается написанный на Go сканер, замаскированный под опенсорсную утилиту Nmap.

В ходе заражения также загружаются GCC для компиляции полезной нагрузки, IRC-боты с вшитыми адресами C2 и два архивных файла, GS и bootbou. Первый обеспечивает оркестрацию, второй — персистентность и непрерывность исполнения (создает cron-задачу на ежеминутный запуск основного процесса бота и перезапускает его в случае завершения).

Чтобы повысить привилегии на скомпрометированном хосте, используются эксплойты ядра, суммарно нацеленные на 16 уязвимостей времен Linux 2.6.x (2009-2010 годы).


Владельцы SSHStalker — предположительно выходцы из Румынии, на это указывает ряд найденных артефактов.

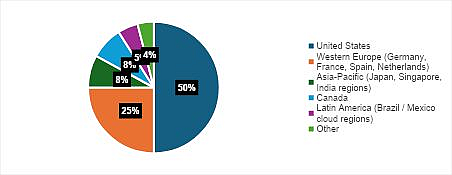
Исследователи также обнаружили файл со свежими результатами SSH-сканов (около 7 тыс. прогонов, все за прошлый месяц). Большинство из них ассоциируются с ресурсами Oracle Cloud в США, Евросоюзе и странах Азиатско-Тихоокеанского региона.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru