


В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

В России впервые вынесено судебное решение о штрафе за лайки под видеороликами на YouTube. Штраф в размере 30 тысяч рублей получил Василий Йовдий — пенсионер, уроженец Украины, проживающий в городе Ковдор Мурманской области. Суд признал его виновным в публичной дискредитации Вооружённых сил РФ.

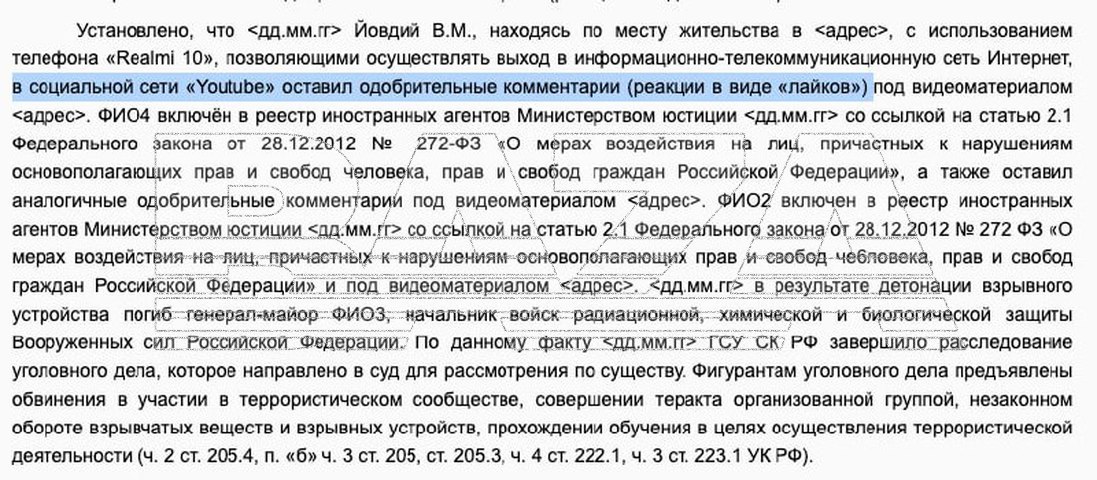
Об этом сообщает телеграм-канал Baza со ссылкой на судебные материалы.

Основанием для решения стали одобрительные реакции в виде лайков, которые мужчина ставил под видеороликами на YouTube-каналах, принадлежащих иноагентам.

В материалах дела указано, что Йовдий, в частности, поставил лайк под видео о теракте 17 декабря 2024 года в Москве, в результате которого погибли начальник войск РХБЗ Игорь Кириллов и его адъютант Илья Поликарпов.


В ходе рассмотрения дела мужчина признал вину, раскаялся и заявил, что не поддерживает действующую власть на Украине. Суд учёл эти обстоятельства, а также его пенсионный возраст, и назначил минимальное наказание, предусмотренное статьёй 20.3.3 КоАП РФ.

История примечательна тем, что ранее ответственность за «лайки» в судах напрямую не применялась. При этом в 2024 году вице-спикер Госдумы Владислав Даванков, выдвигавшийся в президенты от партии «Новые люди», вносил законопроект, предлагающий запретить привлечение граждан к административной ответственности за реакции в соцсетях.

Он предлагал дополнить статьи КоАП о возбуждении ненависти и дискредитации ВС РФ примечанием о том, что выражение эмоций в виде лайков и реакций не должно рассматриваться как правонарушение. На данный момент эта инициатива так и не была принята.

Случай в Ковдоре может стать прецедентом, который покажет, как именно суды будут трактовать цифровые реакции пользователей в дальнейшем.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru