


В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

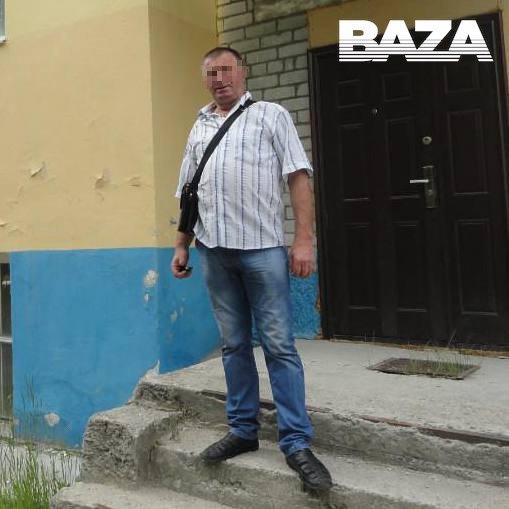
В России впервые вынесено судебное решение о штрафе за лайки под видеороликами на YouTube. Штраф в размере 30 тысяч рублей получил Василий Йовдий — пенсионер, уроженец Украины, проживающий в городе Ковдор Мурманской области. Суд признал его виновным в публичной дискредитации Вооружённых сил РФ.

Об этом сообщает телеграм-канал Baza со ссылкой на судебные материалы.

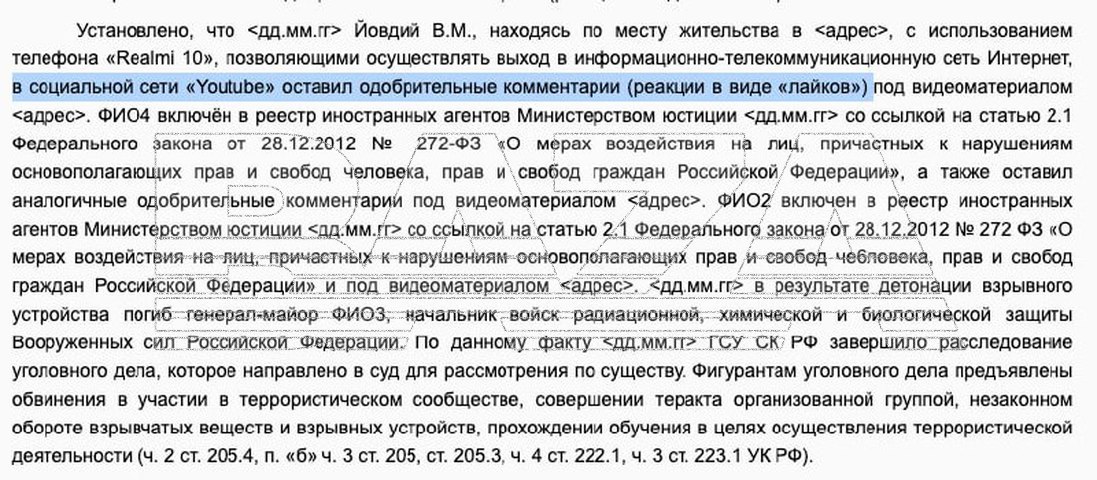
Основанием для решения стали одобрительные реакции в виде лайков, которые мужчина ставил под видеороликами на YouTube-каналах, принадлежащих иноагентам.

В материалах дела указано, что Йовдий, в частности, поставил лайк под видео о теракте 17 декабря 2024 года в Москве, в результате которого погибли начальник войск РХБЗ Игорь Кириллов и его адъютант Илья Поликарпов.


В ходе рассмотрения дела мужчина признал вину, раскаялся и заявил, что не поддерживает действующую власть на Украине. Суд учёл эти обстоятельства, а также его пенсионный возраст, и назначил минимальное наказание, предусмотренное статьёй 20.3.3 КоАП РФ.

История примечательна тем, что ранее ответственность за «лайки» в судах напрямую не применялась. При этом в 2024 году вице-спикер Госдумы Владислав Даванков, выдвигавшийся в президенты от партии «Новые люди», вносил законопроект, предлагающий запретить привлечение граждан к административной ответственности за реакции в соцсетях.

Он предлагал дополнить статьи КоАП о возбуждении ненависти и дискредитации ВС РФ примечанием о том, что выражение эмоций в виде лайков и реакций не должно рассматриваться как правонарушение. На данный момент эта инициатива так и не была принята.

Случай в Ковдоре может стать прецедентом, который покажет, как именно суды будут трактовать цифровые реакции пользователей в дальнейшем.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru